
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- Microsoft Sentinel のしくみ、料金と無料試用、Defender ポータルへの移行
- Entra ID と Azure Activity のコネクタ、分析ルール、自動化ルールの作り方
- 取り込みの遅れで検知を逃したときの直し方
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる30回目で、ログ・監視編の5回目。
今回は Microsoft Sentinel。
実機では、リソース グループの作成を検知し、自動化ルールでインシデントにタグを付けた。
※2026年11月時点の情報です。
シリーズの該当回:ログ・監視編
前回:信頼できる起動(Trusted Launch)とは
Microsoft Sentinel とは
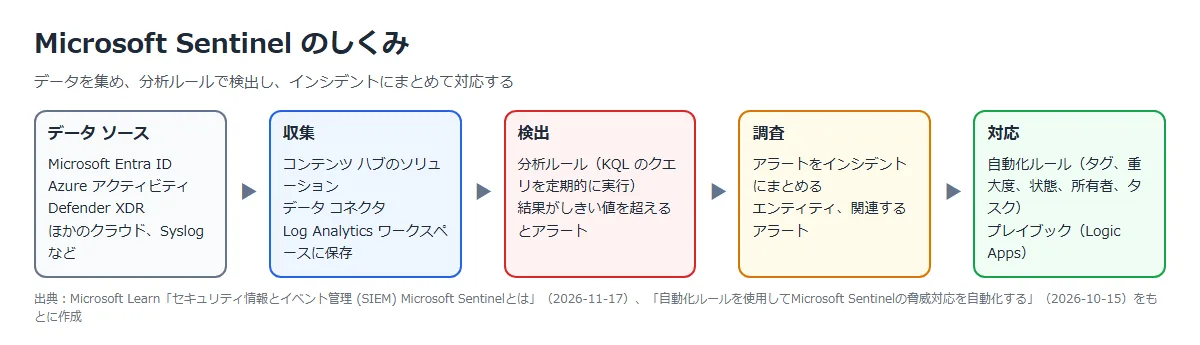
Microsoft Sentinel は、クラウド ネイティブの SIEM。
さまざまなデータを Log Analytics ワークスペースに集め、脅威の検出、調査、対応、ハンティングを行う。
| 機能 | 内容 |
|---|---|
| コンテンツ ハブとソリューション | データ コネクタ、分析ルール、ブック、ハンティング クエリなどをまとめたパッケージを入れる |
| データ コネクタ | Microsoft Entra ID、Azure アクティビティ、Defender XDR など、データの取り込み口 |
| 分析ルール | クエリを定期的に実行して脅威を検出し、アラートをインシデントにまとめる |
| インシデント | アラート、エンティティ、関連情報をまとめた調査の単位 |
| 自動化ルール | インシデントやアラートに対して、タグ付け、重大度や状態の変更、プレイブックの実行などを自動で行う |
公式ドキュメント:
セキュリティ情報とイベント管理 (SIEM) Microsoft Sentinelとは | Microsoft Learn
自動化ルールを使用してMicrosoft Sentinelの脅威対応を自動化する | Microsoft Learn
Defender ポータルへの移行
2027 年 3 月 31 日以降、Microsoft Sentinel は Azure portal でサポートされなくなり、Defender ポータルでだけ使える。
サブスクリプションの所有者かユーザー アクセス管理者のアクセス許可を持ち、2025 年 7 月 1 日以降に初めて Sentinel にオンボードした場合、ワークスペースは自動で Defender ポータルにオンボードされる。
Defender ポータルには、プライマリ ワークスペース 1 つと、複数のセカンダリ ワークスペースを接続できる。
オンボード時にワークスペースが 1 つだけなら、それがプライマリになる。
| 項目 | 内容 |
|---|---|
| Azure portal | 2027 年 3 月 31 日でサポート終了。 Defender ポータルにリダイレクトされる |
| Defender ポータル | Sentinel のデータを、Defender XDR のインシデント、アラート、脆弱性などと一緒に扱える |
| Defender XDR との統合 | Defender XDR のインシデントとアラートが Sentinel に入り、インシデントが同期される |
| オフボード | Defender ポータルからワークスペースをオフボードすると、Defender XDR コネクタも切断される |
公式ドキュメント:
Microsoft Defender XDRとMicrosoft Sentinelの統合 | Microsoft Learn
Microsoft Defender ポータルにMicrosoft Sentinelを接続する | Microsoft Learn
コストを見積もり、Microsoft Sentinel の価格と課金を理解する | Microsoft Learn
料金と無料試用
ワークスペースで Sentinel を有効にすると、Analytics ログ プランで取り込む最初の 10 GB/日 が 31 日間無料になる。
試用中も、自動化、独自の機械学習、データ レイクの料金はかかる。
| 項目 | 内容 |
|---|---|
| 無料試用 | 最初の 10 GB/日 を 31 日間、Log Analytics の取り込みと Sentinel の分析の両方が無料。 テナントあたり 20 ワークスペースまで |
| 無料のデータ ソース | Azure アクティビティ ログ、Sentinel Health、Office 365 監査ログ、Defender XDR や Defender for Cloud などのセキュリティ アラート |
| 従量課金(東日本) | Sentinel の分析 987.36 円/GB、Log Analytics の Analytics ログの取り込み 528.49 円/GB(2026-11-20 時点の小売価格) |
| コミットメント レベル | 100 GB/日 から |
| Sentinel を削除したとき | ワークスペースとそこで発生する料金は残る。 不要ならワークスペースも消す |
公式ドキュメント:
コストを見積もり、Microsoft Sentinel の価格と課金を理解する | Microsoft Learn
Log Analytics ワークスペースからMicrosoft Sentinelを削除する | Microsoft Learn
構築手順
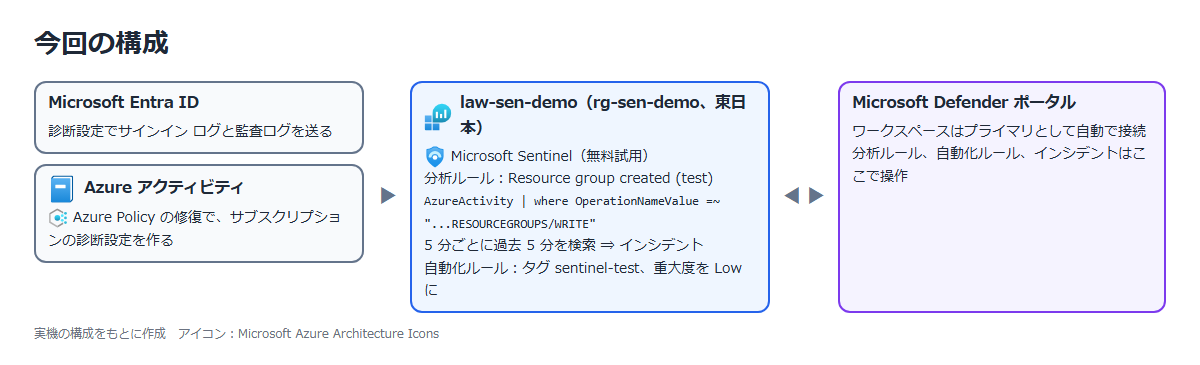
今回の構成と実施すること
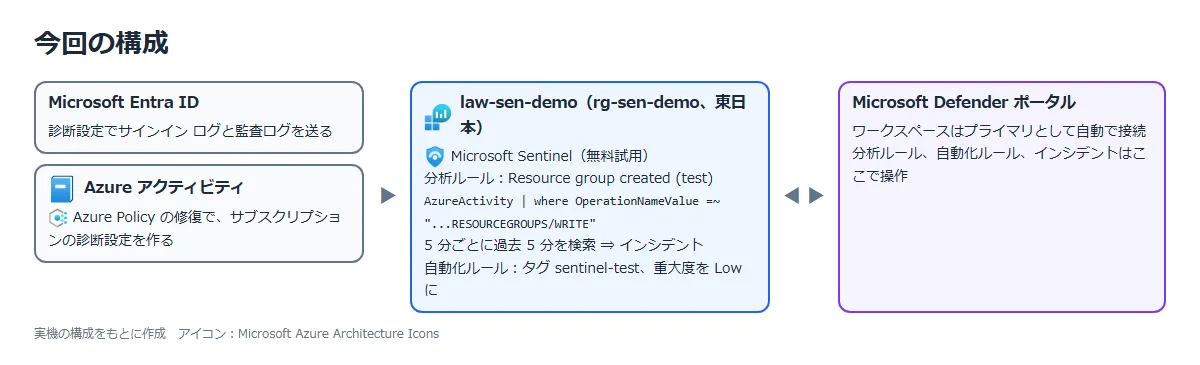
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | ワークスペースで Sentinel を有効にする | 無料試用が始まること |
| ② | Entra ID と Azure Activity のコネクタをつなぐ | ログが届くこと |
| ③ | 分析ルールと自動化ルールを作る | Defender ポータルで作れること |
| ④ | リソース グループを作って検知させる | インシデントにタグが付き、重大度が変わること |
| ⑤ | 片付け | ルール、診断設定、ポリシー、リソース グループを消す |
① Sentinel を有効にする
Log Analytics ワークスペース(law-sen-demo)を作り、Azure portal の「Microsoft Sentinel」⇒「作成」で追加した。
約 1 分で追加が終わり、無料試用が始まった。
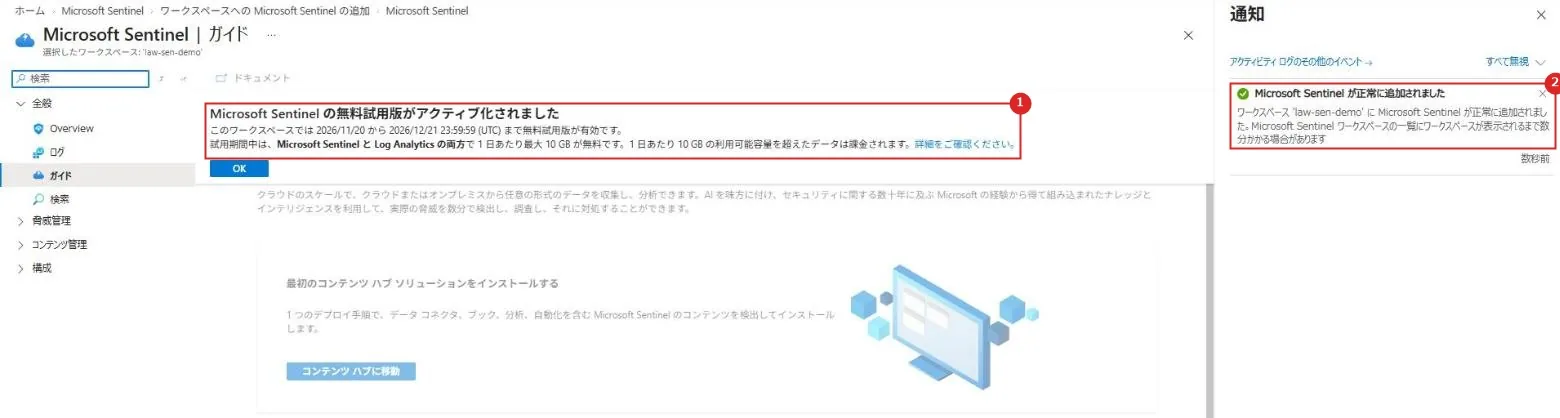
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 無料試用 | 2026/12/21 まで、1 日 10 GB まで無料 |
| 2 | 通知 | ワークスペースに Sentinel が追加された |
ワークスペースは、操作しなくても Defender ポータルにプライマリとして接続されていた。
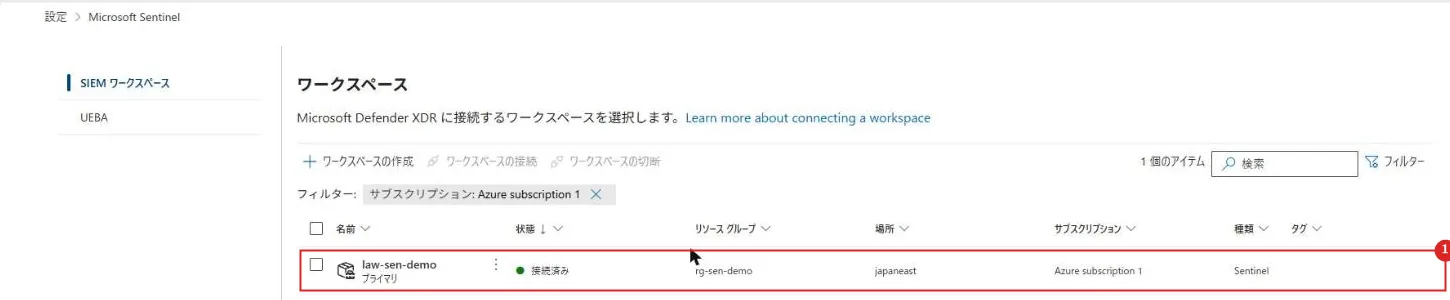
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | law-sen-demo | プライマリ、接続済み |
② コネクタをつなぐ
コンテンツ ハブで Azure Activity、Microsoft Defender XDR、Microsoft Entra ID のソリューションを入れた。
Defender XDR などのコネクタは、最初から接続済みだった。
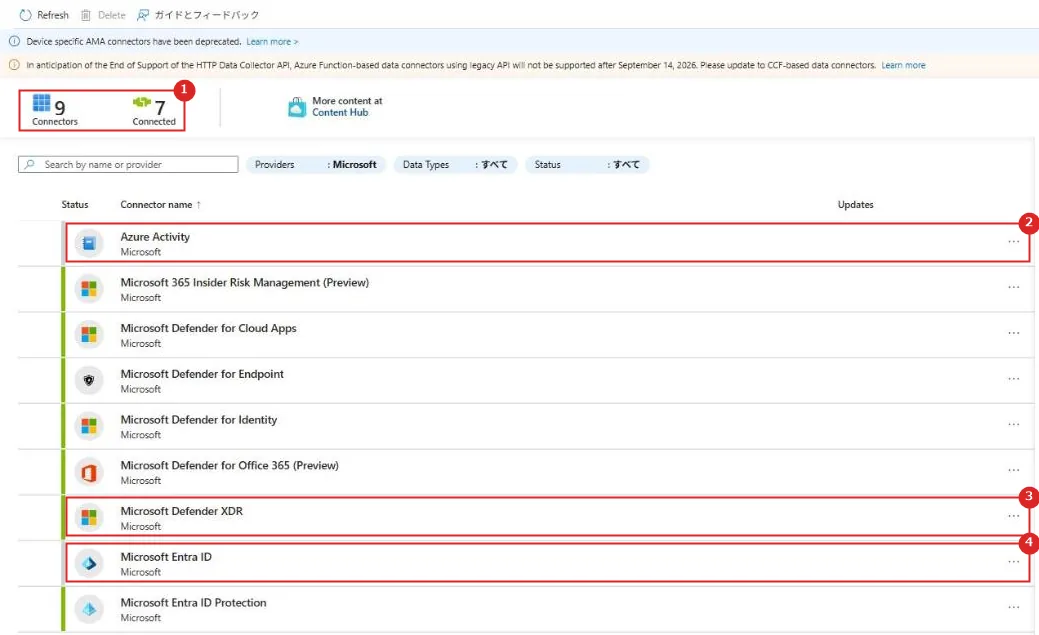
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | コネクタの数 | 9 個のうち 7 個が接続済み |
| 2 | Azure Activity | 未接続 |
| 3 | Microsoft Defender XDR | 接続済み |
| 4 | Microsoft Entra ID | 未接続 |
Entra ID のコネクタでは、サインイン ログと監査ログを選んで適用した。
Entra ID の診断設定が作られる。
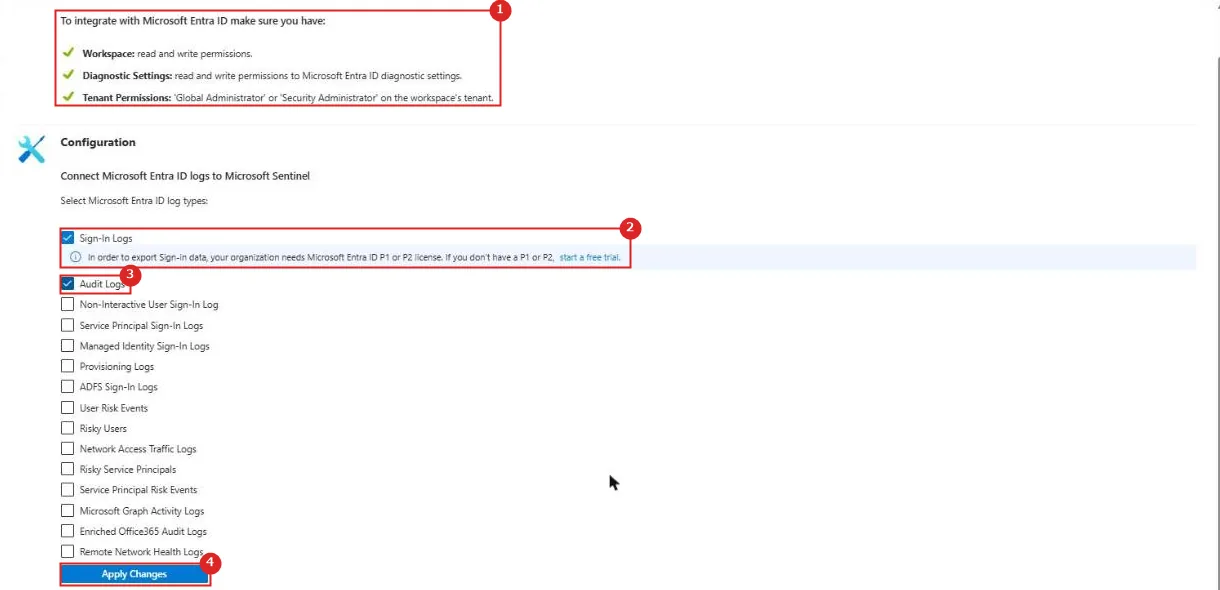
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 前提 | ワークスペースと Entra の診断設定の読み書き、グローバル管理者かセキュリティ管理者 |
| 2 | Sign-In Logs | Entra ID P1 か P2 が必要 |
| 3 | Audit Logs | 監査ログ |
| 4 | Apply Changes | 適用する |
Azure Activity のコネクタは、Azure Policy の割り当てで構成する。
パラメーターでワークスペースを選び、「修復」で修復タスクを作った。
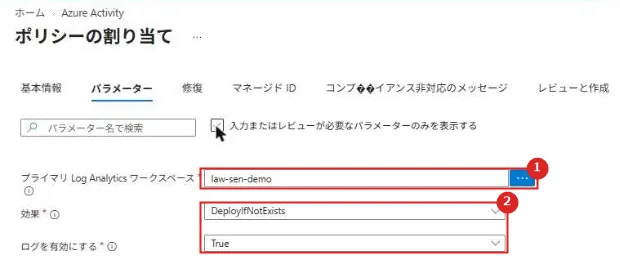
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ワークスペース | law-sen-demo |
| 2 | 効果 | DeployIfNotExists、ログを有効にする True |
Azure Activity は、割り当てから約 18 分で修復タスクが終わり、サブスクリプションの診断設定ができた。
最初のログは、操作の約 9 分後に届いた。
Entra のサインイン ログは、設定から約 55 分後のサインインから記録されていた。
③ 分析ルールと自動化ルールを作る
Azure portal の「分析」を開くと、Defender ポータルに移ったと表示された。
ルールは Defender ポータルで作った。
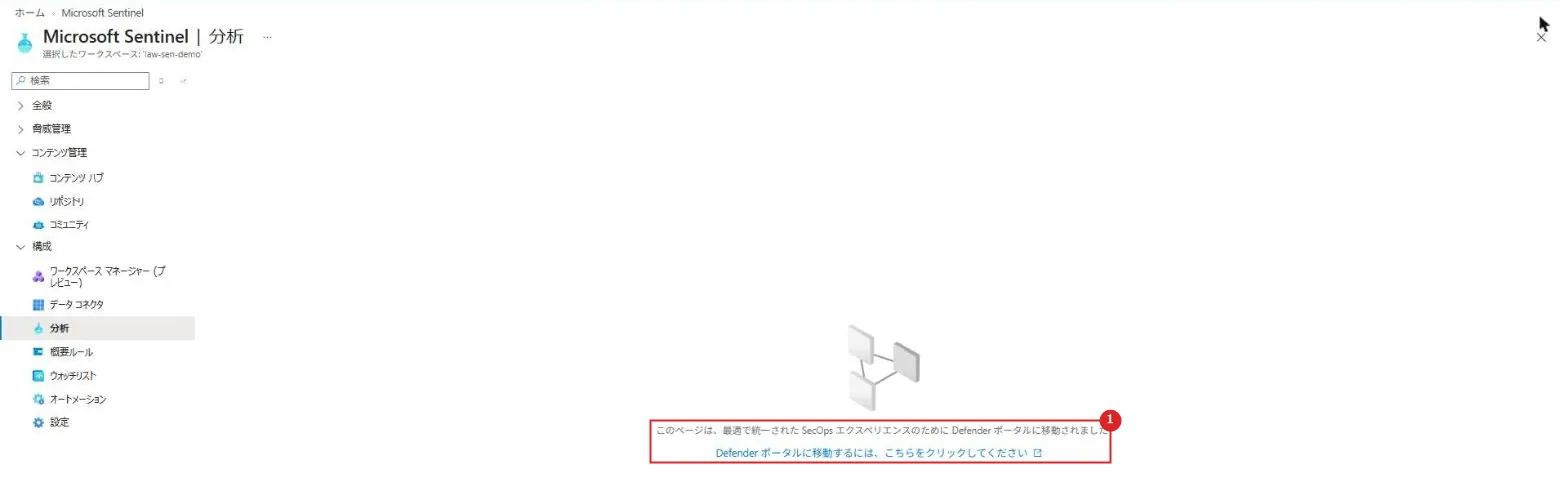
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | メッセージ | このページは Defender ポータルに移動された |
スケジュール済みクエリ ルールで、リソース グループの作成(AzureActivity の RESOURCEGROUPS/WRITE の Success)を検知する。
クエリは、取り込みの遅れを考えた形にした(理由は「実機でつまずいた点」)。
let ingestion_delay = 15min; let rule_look_back = 5min; AzureActivity | where TimeGenerated >= ago(ingestion_delay + rule_look_back) | where ingestion_time() > ago(rule_look_back) | where OperationNameValue =~ "MICROSOFT.RESOURCES/SUBSCRIPTIONS/RESOURCEGROUPS/WRITE" and ActivityStatusValue =~ "Success" | project TimeGenerated, ResourceGroup, _ResourceId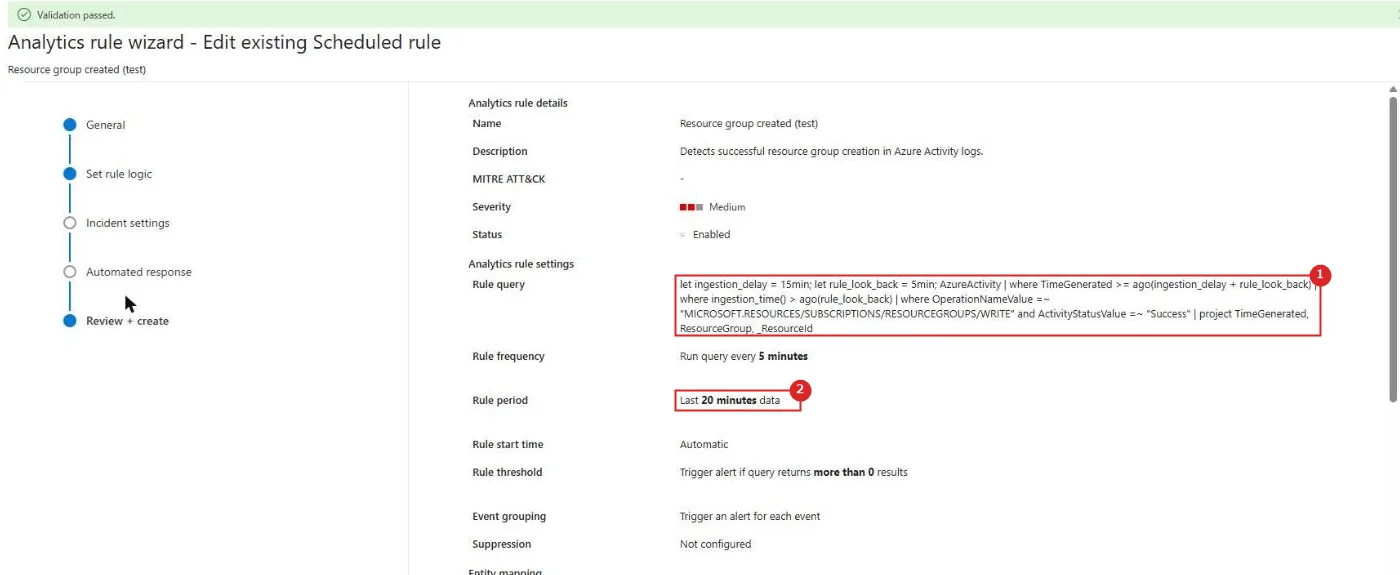
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Rule query | 上のクエリ |
| 2 | 頻度と期間 | 5 分ごとに、過去 20 分を検索 |
自動化ルールは、このルールのインシデントにタグ sentinel-test を付け、重大度を Low にする。
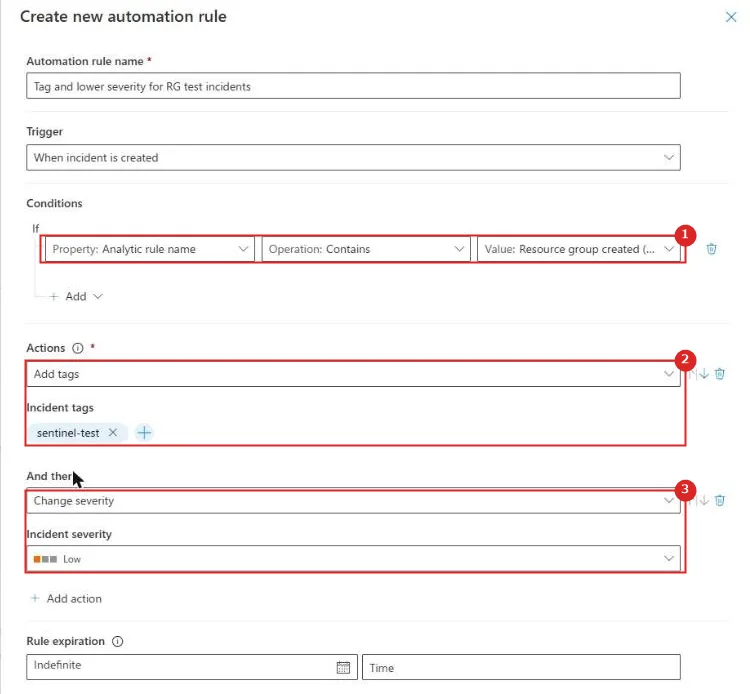
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 条件 | 分析ルール名が Resource group created (test) |
| 2 | アクション 1 | タグ sentinel-test を付ける |
| 3 | アクション 2 | 重大度を Low にする |
④ 検知させる
az group create -n rg-sen-trigger2 -l japaneast21:12 にリソース グループを作ると、約 10 分後(21:22)にインシデントができた。
Defender ポータルの「ケース」では、既定のフィルター(優先度スコア 15〜100)を外すと表示された。
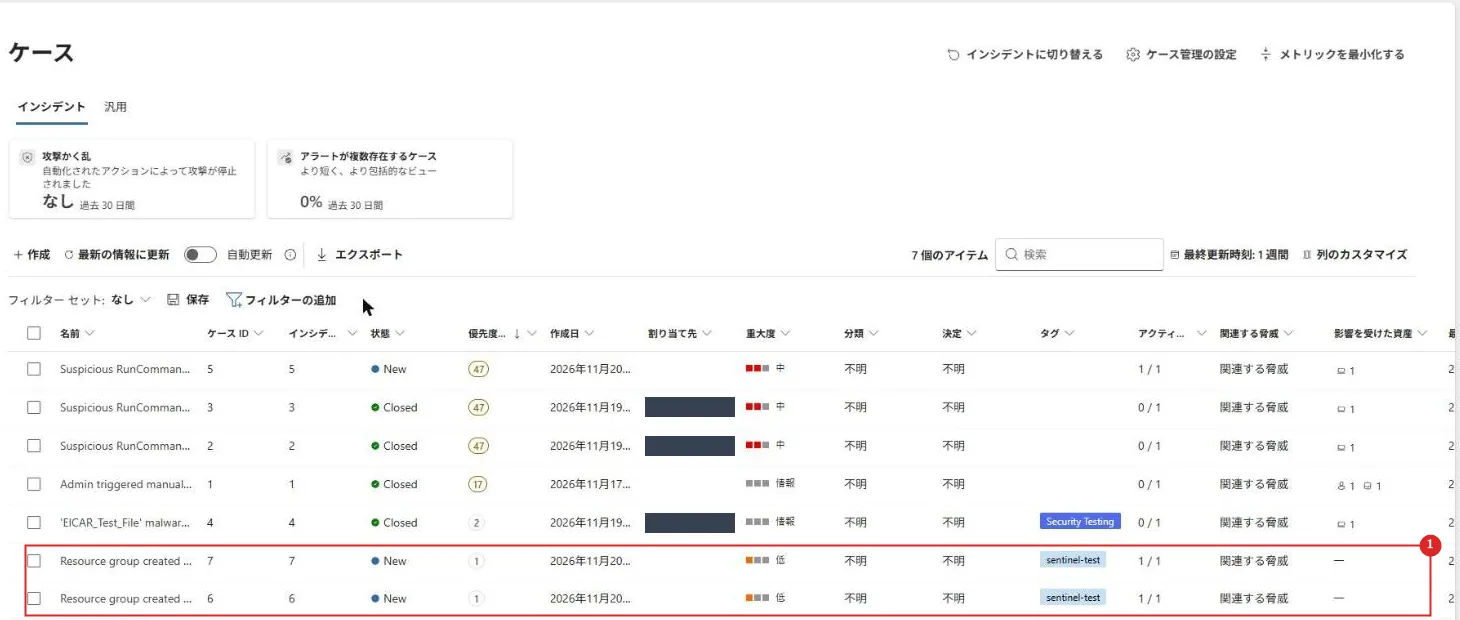
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Resource group created (test) | 重大度は低、タグは sentinel-test |
インシデントのアクティビティに、自動化ルールの変更が残っていた。
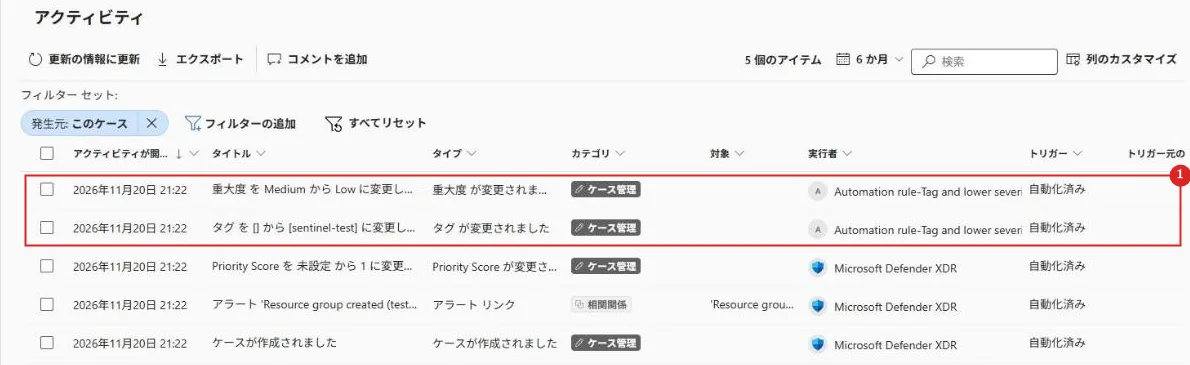
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 自動化ルール | 重大度を Medium から Low に、タグを sentinel-test に変更 |
⑤ 片付け
片付けでは、分析ルール、自動化ルール、ポリシーの割り当て、サブスクリプションと Entra ID の診断設定、リソース グループを削除する。
Sentinel を削除してもワークスペースは残るので、リソース グループごと消す。
実機でつまずいた点
リソース グループを作ったのに検知されない
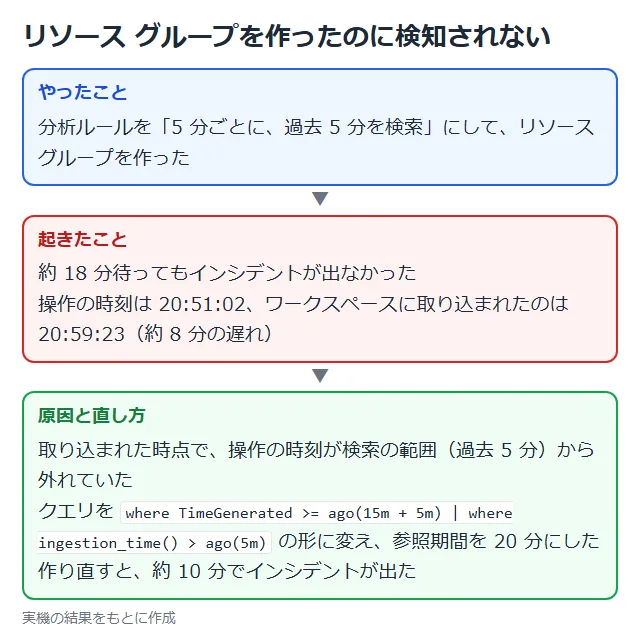
最初は「5 分ごとに、過去 5 分を検索」のルールだった。
Azure Activity のログは、操作から約 8 分後に取り込まれた。
取り込まれたときには、操作の時刻が検索の範囲から外れていた。
公式の方法どおり、ingestion_time() で絞る形に変えると検知できた。
ただし、同じ 1 件の操作から、21:22 と 21:27 の 2 回、インシデントができた。
公式ドキュメント:スケジュールされた分析ルールでのインジェストの遅延を処理する | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| ポータル | Defender ポータルで使う | Azure portal は 2027 年 3 月 31 日でサポート終了 |
| 分析ルール | データの取り込みの遅れを測り、クエリに入れる | 遅れより短い参照期間だと検知を逃す |
| 無料のデータ | Azure アクティビティと Defender XDR のアラートから始める | Sentinel では無料のデータ ソース |
| 自動化ルール | タグ、重大度、担当者の割り当てを自動にする | プレイブックなしで対応を揃えられる |
注意事項
| 項目 | 内容 |
|---|---|
| 無料試用 | 自動化、データ レイクなどの料金は試用中もかかる |
| Sentinel の削除 | ワークスペースは残る。 不要ならワークスペースも消す |
| Entra のサインイン ログ | Entra ID P1 か P2 が必要 |
| ケースの一覧 | 既定のフィルターで、優先度の低いインシデントが表示されないことがある |
まとめ
・Sentinel は Log Analytics ワークスペースで有効にする SIEM。
最初の 31 日間は 1 日 10 GB まで無料。
・新しく有効にしたワークスペースは、Defender ポータルにプライマリとして自動で接続された。
分析ルールと自動化ルールは Defender ポータルで作る。
・Azure Activity は Azure Policy、Entra ID は診断設定でつなぐ。
・取り込みの遅れ(Azure Activity で約 8 分)より短い参照期間では、検知を逃す。
ingestion_time() で絞ると検知できた。
次回:Microsoft Sentinel の Defender ポータルへの移行
コメント