
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- Azure ポータルの Sentinel が使えなくなる時期と、移行で変わること
- 移行の前提条件、必要な権限、Defender ポータルでの接続とプライマリの切り替え手順
- 閉域(AMPLS)で使うときの制限と、代わりの 2 つの方法
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる31回目で、ログ・監視編の6回目。
今回は Microsoft Sentinel の Defender ポータルへの移行。
2027年3月31日より後、Sentinel は Azure ポータルでサポートされなくなる。
実機では、2 つ目のワークスペースを切断・接続し、プライマリを切り替えた。
※2026年11月時点の情報です。
シリーズの該当回:ログ・監視編
前回:Microsoft Sentinel とは
何が変わるのか
2027年3月31日より後、Sentinel は Azure ポータルでサポートされず、Defender ポータルでだけ使える。
Azure ポータルで使っている場合も、Defender ポータルにリダイレクトされる。
他の Defender サービスを使っていなくても、Defender ポータルで Sentinel を使える。
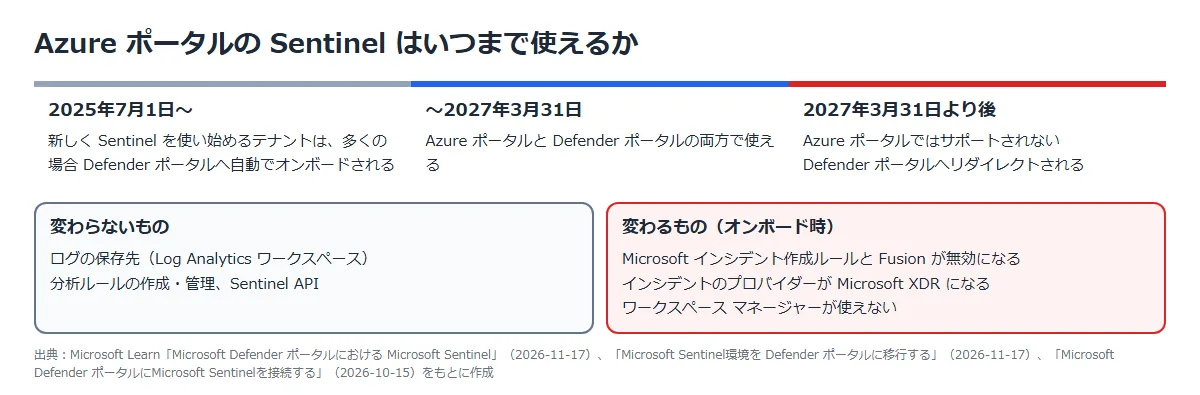
2025年7月1日以降に Sentinel を使い始めた場合、多くは自動で Defender ポータルにオンボードされている。
Defender ポータルの「設定」⇒「Microsoft Sentinel」で、ワークスペースが「接続済み」か確かめるとよい。
公式ドキュメント:
Microsoft Defender ポータルにおける Microsoft Sentinel | Microsoft Learn
Microsoft Defender ポータルにMicrosoft Sentinelを接続する | Microsoft Learn
前提条件
| 項目 | 内容 |
|---|---|
| ワークスペース | Sentinel を有効にした Log Analytics ワークスペース |
| プライマリとセカンダリ | テナントごとにプライマリ 1 つ、セカンダリは無制限。 ワークスペースが 1 つだけなら、それがプライマリになる |
| Defender XDR と統合する場合 | Defender XDR のライセンスが必要。 アカウントは Sentinel と同じ Entra テナントのメンバー |
| Defender XDR のデータ | XDR のアラートとインシデントは、プライマリにだけ同期される |
| 複数テナント | Defender ポータルの Sentinel データでは、GDAP と Azure Lighthouse は使えない。 代わりに B2B 認証を使う |
| 閉域(AMPLS) | クエリをプライベートに限定すると、Defender ポータルから照会できない(後述) |
公式ドキュメント:
Microsoft Defender ポータルにMicrosoft Sentinelを接続する | Microsoft Learn
Defender ポータルの複数のMicrosoft Sentinel ワークスペース | Microsoft Learn
必要な権限
| やること | 必要なロール |
|---|---|
| Defender ポータルへのオンボード | 所有者(無条件のロールの割り当て)、またはユーザー アクセス管理者+Microsoft Sentinel 共同作成者(サブスクリプション)。 Sentinel を有効にしたワークスペースがテナントに複数あるときは、Entra ID のセキュリティ管理者以上も必要 |
| Defender ポータルで Sentinel を見る | Microsoft Sentinel リーダー |
| 統合 RBAC(URBAC)の有効化 | Entra ID のセキュリティ管理者以上(有効化は任意) |
※統合 RBAC では、プレイブック オペレーター、オートメーション共同作成者、ブック共同作成者は使えない。
サービス プリンシパルへの割り当てが必要なら、統合 RBAC で Sentinel を有効にしない。
公式ドキュメント:
Microsoft Defender ポータルにMicrosoft Sentinelを接続する | Microsoft Learn
Microsoft Defender統合ロールベースのアクセス制御 (URBAC) をアクティブ化する | Microsoft Learn
移行後に変わること
| 項目 | 変わること |
|---|---|
| Microsoft インシデント作成ルール | 重複を防ぐため無効になる。Defender ポータルでは使えない |
| Fusion | ルールは無効になり、Defender XDR の相関機能が代わりを務める |
| 自動化ルール | 「インシデント プロバイダー」の条件はなくなる。 Description を条件にしたルールは動かなくなる |
| 自動化の遅れ | インシデントの作成から自動化ルールの実行まで、最大 10 分かかることがある |
| API | インシデントとアラートは Microsoft Graph の API が推奨。 providerName は「Azure Sentinel」から「Microsoft XDR」に変わる |
| ワークスペース マネージャー | 使えない。リポジトリ(CI/CD)やマルチテナント ポータルで代える |
公式ドキュメント:Microsoft Sentinel環境を Defender ポータルに移行する | Microsoft Learn
閉域(AMPLS)で使うとき
AMPLS 経由の取り込みはできる。
ただし、ワークスペースのクエリをプライベート エンドポイントに限定すると、Defender ポータル(高度な追及など)と Defender API から Sentinel のデータを照会できない。
ワークスペースは、取り込みとクエリのパブリック アクセスを別々に設定できるので、次の 2 つの方法がある。
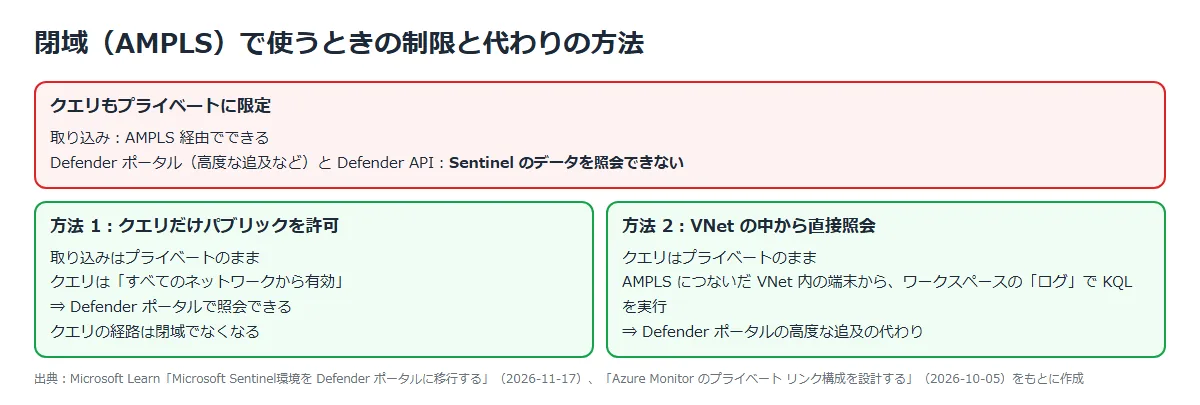
| 比べる点 | 方法 1:クエリだけパブリックを許可 | 方法 2:VNet の中から直接照会 |
|---|---|---|
| Defender ポータルでの照会 | できる | できない |
| 閉域の度合い | 取り込みだけ閉域 | 取り込みもクエリも閉域 |
| 照会のしかた | Defender ポータルの高度な追及 | AMPLS につないだ VNet 内の端末から、ワークスペースの「ログ」で KQL を実行 |
| Logic Apps のコネクタ | 使える | Resource Manager API 経由のクエリは Private Link を通らず、照会できない |
公式ドキュメント:
Microsoft Sentinel環境を Defender ポータルに移行する | Microsoft Learn
Azure Monitor のプライベート リンク構成を設計する | Microsoft Learn
構築手順
今回の構成と実施すること
前回の記事の law-sen-demo(プライマリ)に、2 つ目のワークスペース law-sen-mig2 を足して確かめた。
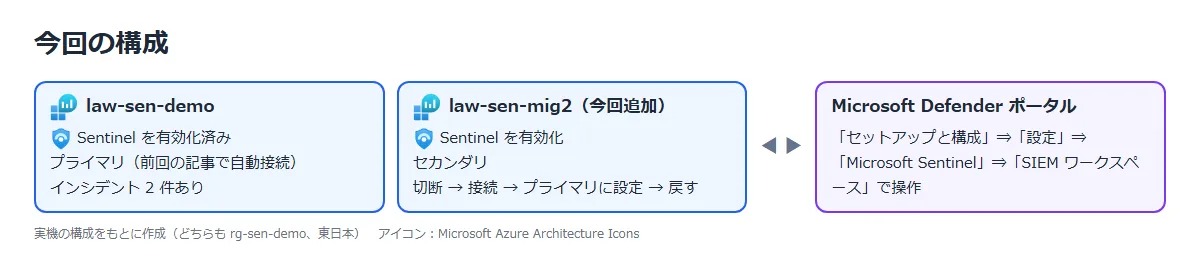
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | ワークスペースの一覧を開く | 接続の状態とプライマリ |
| ② | セカンダリを切断する | 「未接続」になること |
| ③ | もう一度接続する | 「接続済み」になること |
| ④ | プライマリを切り替えて戻す | プライマリの表示が移ること |
| ⑤ | 閉域の設定を見る | 取り込みとクエリを別々に設定できること |
| ⑥ | ワークスペースの「ログ」で照会する | Defender ポータルを使わずにインシデントを照会できること |
① ワークスペースの一覧を開く
Defender ポータルの「セットアップと構成」⇒「設定」⇒「Microsoft Sentinel」⇒「SIEM ワークスペース」を開く。
law-sen-mig2 は Sentinel を有効にしただけで、「接続済み」のセカンダリになっていた。
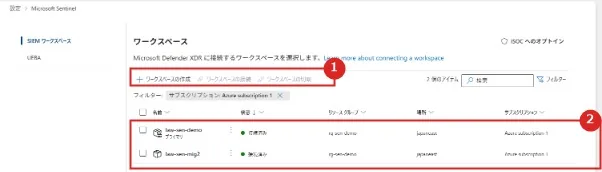
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ツールバー | ワークスペースの作成、接続、切断 |
| 2 | ワークスペース | 状態(接続済み・未接続)と、プライマリかどうか |
② セカンダリを切断する
law-sen-mig2 を選び、「ワークスペースの切断」を押す。
切断する理由を選び、「確認して続行」を押す。
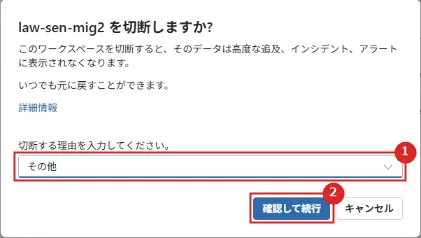
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 切断する理由 | 別のワークスペースを接続しています、見つからない機能、パフォーマンスまたは技術的な問題、その他 |
| 2 | 確認して続行 | 切断する。切断したデータは、高度な追及、インシデント、アラートに出なくなる |
状態が「未接続」になった。
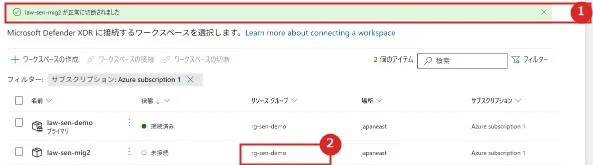
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 通知 | law-sen-mig2 が正常に切断されました |
| 2 | 状態 | 未接続 |
③ もう一度接続する
law-sen-mig2 を選び、「ワークスペースの接続」を押す。
プライマリがすでにあるので、ウィザードは出ずにすぐ接続された。
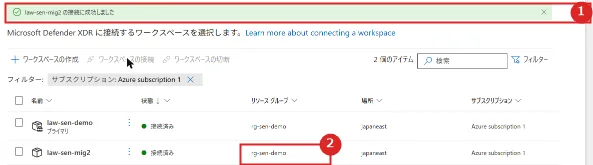
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 通知 | law-sen-mig2 の接続に成功しました |
| 2 | 状態 | 接続済み |
※プライマリがまだないときは、公式の手順どおりワークスペースを選び、プライマリを指定して「接続」する。
④ プライマリを切り替えて戻す
law-sen-mig2 の行の「⋮」⇒「プライマリに設定」を選ぶ。
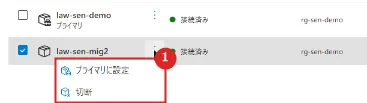
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | メニュー | プライマリに設定、切断 |
確認画面で「確認して続行」を押す。
前のプライマリはセカンダリになり、Defender XDR コネクタから切断される。
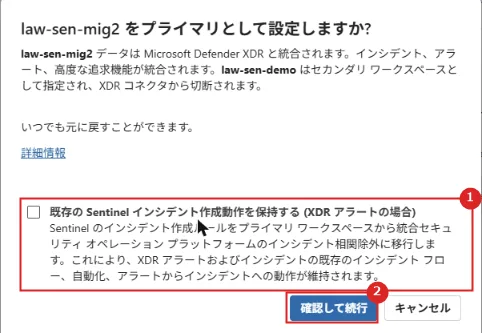
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 既存の Sentinel インシデント作成動作を保持する(XDR アラートの場合) | オンにすると、インシデント作成ルールを相関の除外に移し、XDR アラートの既存のインシデントの流れや自動化を保つ。 今回はオフのまま |
| 2 | 確認して続行 | プライマリを切り替える |
law-sen-mig2 に「プライマリ」と表示された。
同じ手順で law-sen-demo をプライマリに戻した。
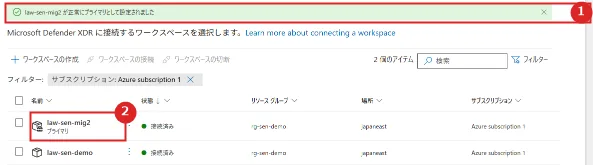
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 通知 | law-sen-mig2 が正常にプライマリとして設定されました |
| 2 | プライマリ | law-sen-mig2 に移った |
⑤ 閉域の設定を見る
Azure ポータルでワークスペースの「設定」⇒「ネットワークの分離」を開く。
「Public access」に、取り込み(Ingestion access)とクエリ(Query access)が別々にある。
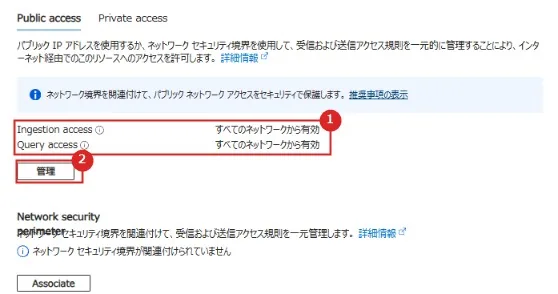
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Ingestion access、Query access | 取り込みとクエリのパブリック アクセス。 既定はどちらも「すべてのネットワークから有効」 |
| 2 | 管理 | 設定を変える |
「管理」を押すと、それぞれ 3 つから選べる。
方法 1 なら、Ingestion access だけを制限し、Query access は「すべてのネットワークから有効」のままにする。
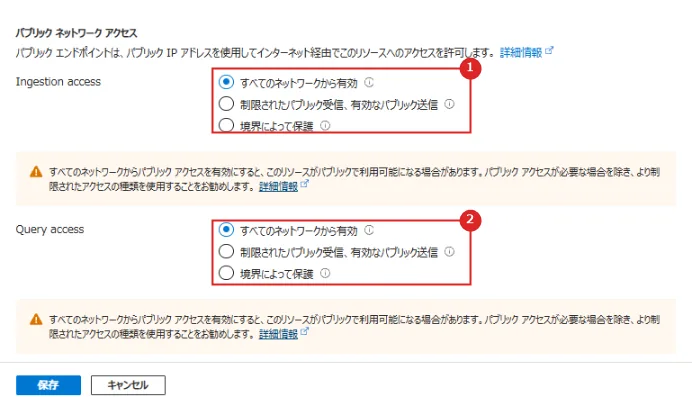
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Ingestion access | すべてのネットワークから有効、制限されたパブリック受信・有効なパブリック送信、境界によって保護 |
| 2 | Query access | 取り込みと同じ 3 つ |
「Private access」には、つないだ AMPLS が並ぶ。
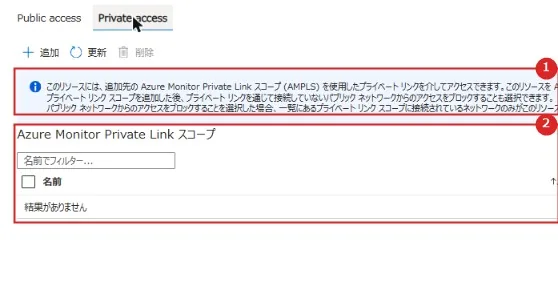
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 説明 | AMPLS を使ったプライベート リンクで接続できる |
| 2 | Azure Monitor Private Link スコープ | つないだ AMPLS の一覧(今回はなし) |
⑥ ワークスペースの「ログ」で照会する
方法 2 では、Defender ポータルの代わりにワークスペースの「ログ」で KQL を実行する。
KQL モードで SecurityIncident を照会すると、前回の記事のインシデントが出た。
ProviderName は「Microsoft XDR」だった。
SecurityIncident
| summarize arg_max(TimeGenerated, *) by IncidentNumber
| project IncidentNumber, Title, Severity, Status, ProviderName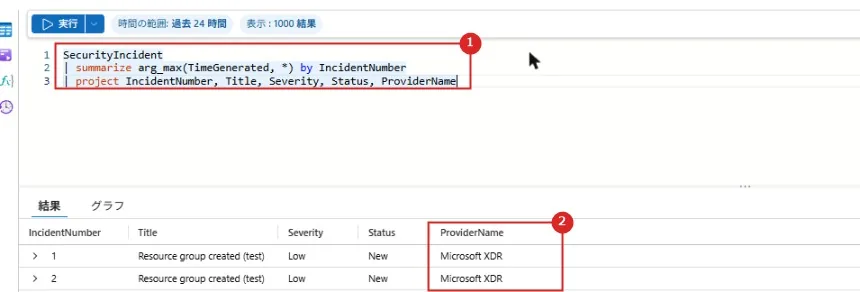
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | クエリ | インシデントごとに最新の行を出す |
| 2 | ProviderName | Microsoft XDR |
law-sen-mig2 は切断し、リソース グループ rg-sen-demo ごと削除した。
移行前のチェックリスト
| 確かめること | 理由 |
|---|---|
| オンボードする人のロール | 必要なロールがないとオンボードできない |
| プライマリにするワークスペース | Defender XDR のデータはプライマリにだけ入る |
| Microsoft インシデント作成ルール | 無効になるので、代わりにアラートのチューニングや分析ルールを用意する |
| 自動化ルールの条件 | インシデント プロバイダーと Description の条件は使えない |
| API を使う連携 | providerName が変わるので、ServiceNow などの連携を確かめる |
| ワークスペースのクエリ アクセス | プライベート限定なら、方法 1 か方法 2 を選ぶ |
注意事項
| 項目 | 内容 |
|---|---|
| 切断 | Defender XDR コネクタも切断される。 Azure ポータルで XDR のインシデントを受けるなら、コネクタをつなぎ直す |
| 期限のあと | Azure ポータルでは使えないので、切断して戻すのは期限までの一時的な手段 |
| 統合 RBAC | 有効化は任意。サービス プリンシパルへの割り当てが必要なら有効にしない |
公式ドキュメント:Microsoft Defender ポータルにMicrosoft Sentinelを接続する | Microsoft Learn
まとめ
・Sentinel は 2027年3月31日より後、Azure ポータルでサポートされず、Defender ポータルだけになる。
・移行は「設定」⇒「Microsoft Sentinel」でワークスペースを接続し、プライマリを決める。
・Microsoft インシデント作成ルールと Fusion は無効になり、プロバイダーは Microsoft XDR になる。
・閉域では、クエリだけパブリックを許可するか、VNet の中からワークスペースの「ログ」で照会する。
次回はログの保管先の比較の予定です。
コメント