
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- 信頼できる起動のセキュア ブート、vTPM、ブート整合性の監視のしくみ
- VM の中でセキュア ブートと TPM が有効なことの確かめ方
- 整合性の監視をオンにしたときに入る拡張機能と、Defender for Cloud の推奨事項
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる29回目で、VM のセキュリティ編の4回目。
今回は信頼できる起動(Trusted Launch)。
第 2 世代の VM で、ブートキットやルートキットなどの低いレベルの攻撃から守るしくみ。
実機では、Windows Server 2025 の VM でセキュア ブートと vTPM を確かめ、整合性の監視をオンにした。
※2026年11月時点の情報です。
シリーズの該当回:VM のセキュリティ編
前回:Azure Update Manager とは
信頼できる起動とは
信頼できる起動は、第 2 世代の VM のセキュリティを高める機能。
セキュア ブート、vTPM などの技術を組み合わせ、ブートキット、ルートキット、低いレベルのマルウェアから守る。
新しく作る第 2 世代の VM とスケール セットは、既定で信頼できる起動になる。
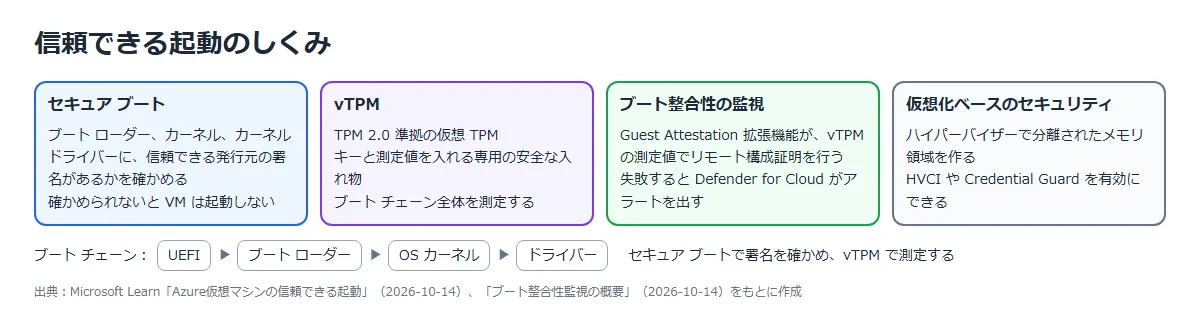
| 機能 | 内容 |
|---|---|
| セキュア ブート | ブート ローダー、OS カーネル、カーネル ドライバーに、信頼できる発行元の署名を求める。 署名を確かめられないと、VM は起動しない |
| vTPM | TPM 2.0 に準拠した仮想の TPM。 キーと測定値を入れる専用の安全な入れ物で、ブート チェーン全体(UEFI、OS、システム、ドライバー)を測定する |
| ブート整合性の監視 | Guest Attestation 拡張機能が、Azure Attestation を使ってブートの整合性を確かめる(ゲスト構成証明)。 拡張機能を入れるには、セキュア ブートと vTPM が必要 |
| 仮想化ベースのセキュリティ(VBS) | ハイパーバイザーで分離されたメモリ領域を作る。 HVCI や Windows Defender Credential Guard を有効にできる |
公式ドキュメント:
Azure仮想マシンの信頼できる起動 | Microsoft Learn
ブート整合性監視の概要 | Microsoft Learn
料金と対象
| 項目 | 内容 |
|---|---|
| 料金 | 信頼できる起動で、VM の料金は増えない |
| 対象のサイズ | B ファミリ、D ファミリ、E ファミリ、F ファミリなど。 A ファミリ、Dv2・Dv3 シリーズなどは対象外 |
| 対象の OS | Windows Server 2016〜2025(Azure Edition を含む)、Windows 10・11、主な Linux ディストリビューション |
| サポートされない機能 | Managed Image(Azure Compute Gallery を使う)、Linux VM の休止状態 |
公式ドキュメント:Azure仮想マシンの信頼できる起動 | Microsoft Learn
既存の VM で有効にする
作成済みの第 2 世代の VM でも、あとから信頼できる起動を有効にできる。
第 1 世代の VM は、第 2 世代の信頼できる起動にアップグレードできる。
Azure Backup を使っている VM は、拡張ポリシーでバックアップしている必要がある。
信頼できる起動から Standard に戻すのは一方向の操作で、戻したあと同じ VM でもう一度有効にすることはできない。
公式ドキュメント:
既存の Azure 第 2 世代 VM でトラステッド起動を有効にする | Microsoft Learn
Azure仮想マシンの信頼できる起動 | Microsoft Learn
Defender for Cloud との統合
Defender for Cloud は、信頼できる起動に対応した VM を評価して推奨事項を出す。
| 推奨事項・アラート | 内容 |
|---|---|
| セキュア ブートの有効化 | セキュア ブートが無効な VM に、重大度「低」の推奨事項を出す |
| vTPM の有効化 | vTPM が無効な VM に、重大度「低」の推奨事項を出す |
| ゲスト構成証明の拡張機能のインストール | セキュア ブートと vTPM が有効で、拡張機能がない VM に、重大度「低」の推奨事項を出す |
| VM 構成証明の失敗 | 構成証明が失敗すると、重大度「中」のアラートを出す |
公式ドキュメント:Azure仮想マシンの信頼できる起動 | Microsoft Learn
構築手順
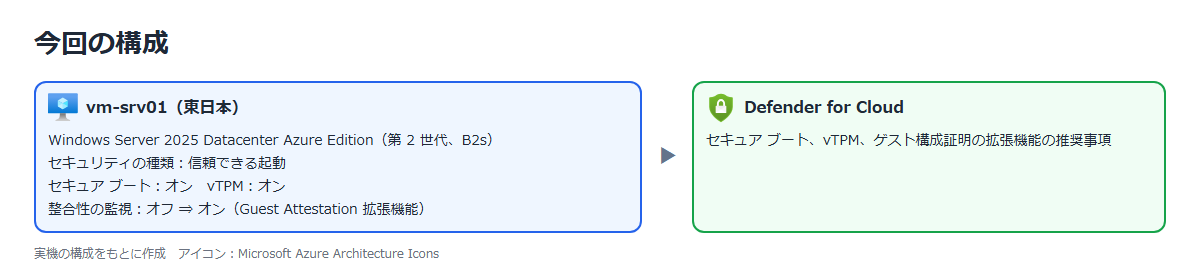
今回の構成と実施すること
前回までの記事で使った Windows Server 2025 Datacenter Azure Edition の VM(vm-srv01)で確かめた。
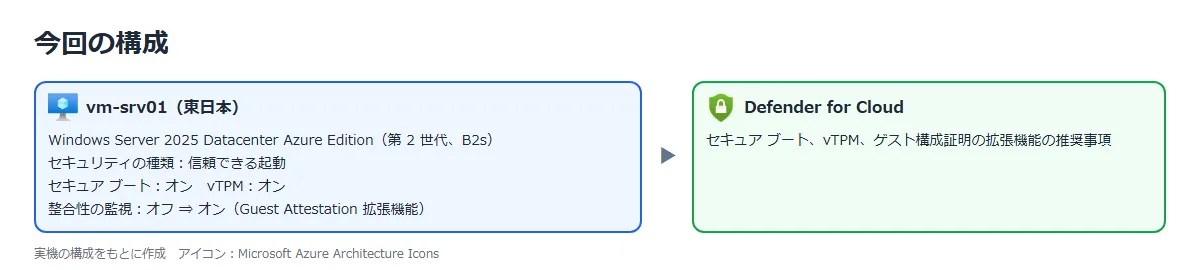
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 信頼できる起動の VM を作る | 作成時の指定 |
| ② | セキュア ブートと vTPM を確かめる | Azure の設定と、VM の中の状態 |
| ③ | 整合性の監視をオンにする | Guest Attestation 拡張機能が入ること |
| ④ | Defender for Cloud の推奨事項を見る | セキュア ブート、vTPM、ゲスト構成証明の推奨事項 |
| ⑤ | 片付け | リソース グループを消す |
① 信頼できる起動の VM を作る
Defender for Servers の記事で、次のコマンドで VM を作った。
–security-type TrustedLaunch で信頼できる起動にし、セキュア ブートと vTPM をオンにした。
az vm create -g rg-srv-demo -n vm-srv01 -l japaneast --image MicrosoftWindowsServer:WindowsServer:2025-datacenter-azure-edition:latest --size Standard_B2s --security-type TrustedLaunch --enable-secure-boot true --enable-vtpm true --storage-sku StandardSSD_LRS --public-ip-sku Standard --nsg-rule NONE --admin-username azureuser --admin-password <パスワード>※信頼できる起動を指定していても、作成時に「Consider upgrading security for your workloads using Azure Trusted Launch VMs」という警告が出た。
作られた VM は信頼できる起動になっていた。
② セキュア ブートと vTPM を確かめる
Azure 側の設定は、VM の securityProfile で確かめられる。
az vm show -g rg-srv-demo -n vm-srv01 --query securityProfile{
"securityType": "TrustedLaunch",
"uefiSettings": {
"secureBootEnabled": true,
"vTpmEnabled": true
}
}
VM の中では、Confirm-SecureBootUEFI が True、Get-Tpm で TPM が存在し、有効になっていた。
az vm run-command invoke -g rg-srv-demo -n vm-srv01 --command-id RunPowerShellScript --scripts "Confirm-SecureBootUEFI; Get-Tpm | Select-Object TpmPresent,TpmReady,TpmEnabled,TpmActivated | Format-List"True
TpmPresent : True
TpmReady : True
TpmEnabled : True
TpmActivated : True
ポータルでは、VM の「設定」⇒「構成」の「セキュリティの種類」で見られる。
作成時に整合性の監視は指定しなかったので、オフだった。
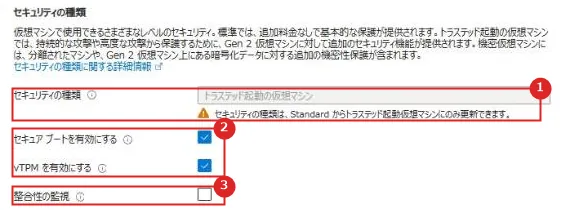
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | セキュリティの種類 | トラステッド起動の仮想マシン。 Standard からトラステッド起動にだけ変えられる、と出る |
| 2 | セキュア ブート、vTPM | どちらもオン |
| 3 | 整合性の監視 | オフ |
③ 整合性の監視をオンにする
「整合性の監視」にチェックを入れると、セキュア ブートと vTPM のチェックが灰色になり、外せなくなった。
「適用」を押した。
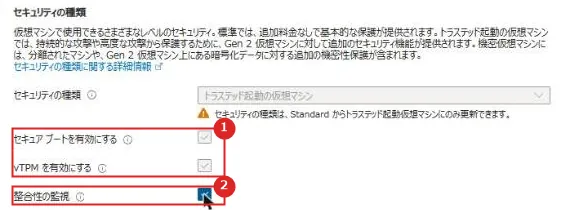
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | セキュア ブート、vTPM | オンのまま灰色になる |
| 2 | 整合性の監視 | オン |
「適用」のあと、Guest Attestation 拡張機能をインストールするデプロイが自動で動き、12:28:50 に拡張機能の書き込みが始まった。
12:29 に確かめたときには、インストールは成功していた。
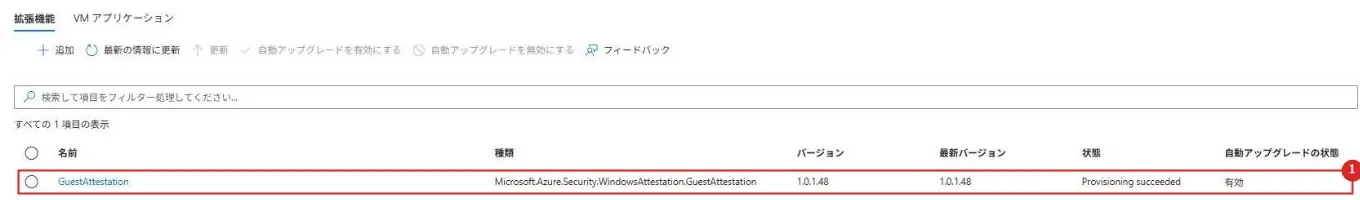
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | GuestAttestation | 種類は Microsoft.Azure.Security.WindowsAttestation.GuestAttestation、状態は Provisioning succeeded、自動アップグレードは有効 |
VM の「概要」の「プロパティ」でも、整合性の監視が「有効」になった。
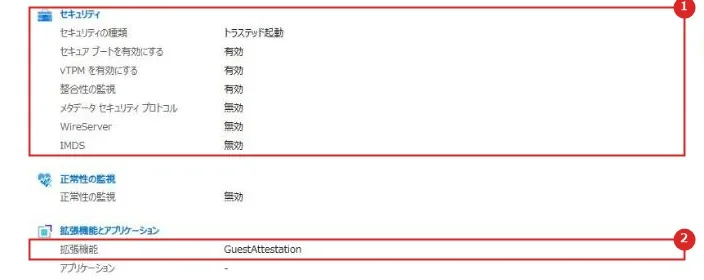
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | セキュリティ | セキュリティの種類はトラステッド起動。 セキュア ブート、vTPM、整合性の監視が有効 |
| 2 | 拡張機能 | GuestAttestation |
④ Defender for Cloud の推奨事項を見る
Defender for Cloud の評価の結果(Azure Resource Graph の securityresources)で、この VM の信頼できる起動に関する推奨事項を確かめた。
| 推奨事項 | 重大度 | 結果 |
|---|---|---|
| Secure Boot should be enabled on supported Windows virtual machines | 低 | 10:24 に「正常」と評価された |
| vTPM should be enabled on supported virtual machines | 低 | 10:24 に「正常」と評価された |
| Guest Attestation extension should be installed on supported Windows virtual machines | 低 | 10:24 に「異常」と評価された。 拡張機能を入れた 12:29 から約 1 時間後の 13:30 でも「異常」のままだった |
| Virtual machines guest attestation status should be healthy | 中 | 拡張機能を入れた約 5 分後の 12:34 に、新しく「正常」と評価された |
拡張機能を入れると、構成証明の状態を見る推奨事項が増え、「正常」になった。
拡張機能のインストールを求める推奨事項は、すぐには「正常」に変わらなかった。
VM の「Microsoft Defender for Cloud」の画面でも、13:45 の時点で残っていた。
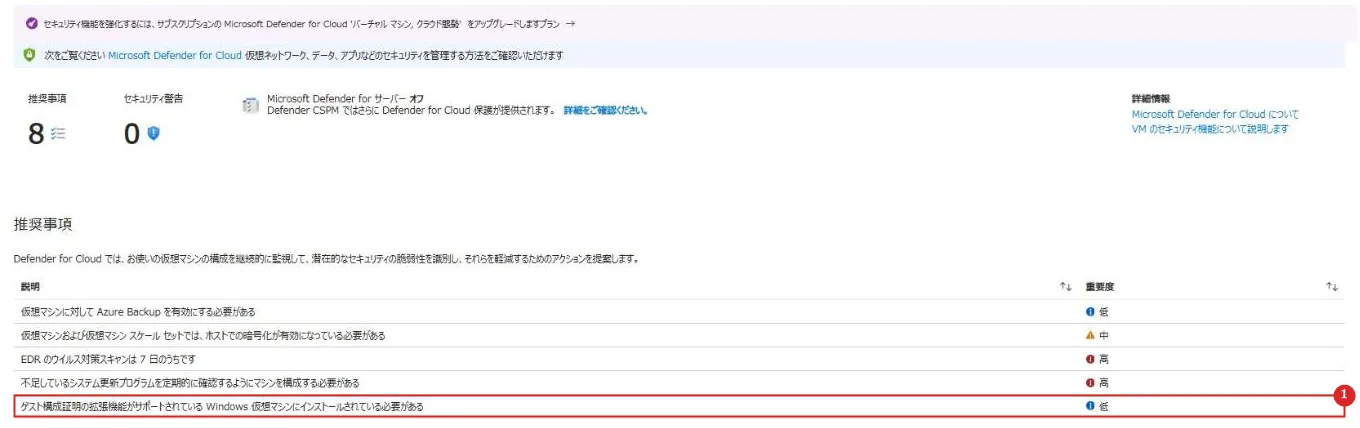
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ゲスト構成証明の拡張機能がサポートされている Windows 仮想マシンにインストールされている必要がある | 重大度は低。 拡張機能を入れたあとも、まだ一覧に出ている |
⑤ 片付け
リソース グループ rg-srv-demo を削除した。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 新しい VM | 第 2 世代で、信頼できる起動のまま作る | 料金は増えず、既定でも信頼できる起動になる |
| セキュア ブートと vTPM | どちらもオンにする | 署名のないブート コンポーネントを止め、ブートを測定できる |
| 整合性の監視 | オンにする | ブートの整合性を確かめ、構成証明が失敗したらアラートを出せる |
| 既存の VM | テスト用の VM で試し、復元ポイントを作ってから有効にする | Standard に戻すと、同じ VM でもう一度有効にできない |
注意事項
| 項目 | 内容 |
|---|---|
| 対象外のサイズ | A ファミリ、Dv2・Dv3 シリーズなどは第 2 世代に対応していない。 対応するサイズに変えてから有効にする |
| Azure Backup | 既存の VM で有効にするときは、拡張ポリシーでバックアップしている必要がある |
| 送信の通信 | Guest Attestation 拡張機能は、Azure Attestation のエンドポイントと通信できる必要がある。 NSG で送信を絞るときは、サービス タグ AzureAttestation への送信を許可する |
| セキュア ブートを無効にする場合 | 構成証明が失敗するので、アラートを抑制する |
まとめ
・信頼できる起動は、セキュア ブート、vTPM、ブート整合性の監視で、第 2 世代の VM をブートキットやルートキットから守る。
料金は増えない。
・az vm create で –security-type TrustedLaunch を指定すると、securityProfile と VM の中(Confirm-SecureBootUEFI、Get-Tpm)の両方で、セキュア ブートと TPM が有効なことを確かめられた。
・ポータルで整合性の監視をオンにすると、Guest Attestation 拡張機能が自動で入り、約 1 分で成功した。
・Defender for Cloud では、セキュア ブートと vTPM の推奨事項は「正常」。
拡張機能を入れると、約 5 分で構成証明の状態の推奨事項が「正常」と出た。
拡張機能のインストールの推奨事項は、約 1 時間たっても「異常」のままだった。
・既存の VM で有効にすることもできるが、Standard に戻すと同じ VM でもう一度有効にできない。
次回:Microsoft Sentinel
コメント