
はじめに
DevOps 編の 13 回目は、Bicep の深掘り。
Bicep は、Azure のリソースをコードで定義してデプロイするための言語で、ここまでの回でも検証環境づくりに使ってきた。
今回は書き方そのものに加えて、パラメーター ファイル、モジュールとレジストリ、what-if、デプロイ スタック、リンター、Bicep Visualizer、パイプラインでの検証までを扱う。
実機では、自作モジュールと公開レジストリのモジュールを組み合わせた Bicep を、デプロイ スタックとして手元とパイプラインの両方から配置した。
前回:デプロイ戦略
Bicep とは
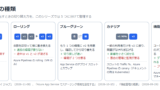
Bicep は、宣言型の構文で Azure リソースをデプロイするドメイン固有言語。
Bicep のファイルは ARM テンプレート(JSON)に変換され、Azure Resource Manager がリソースを作る。
依存し合うリソースは正しい順序で作られ、できるものは並列でデプロイされる。
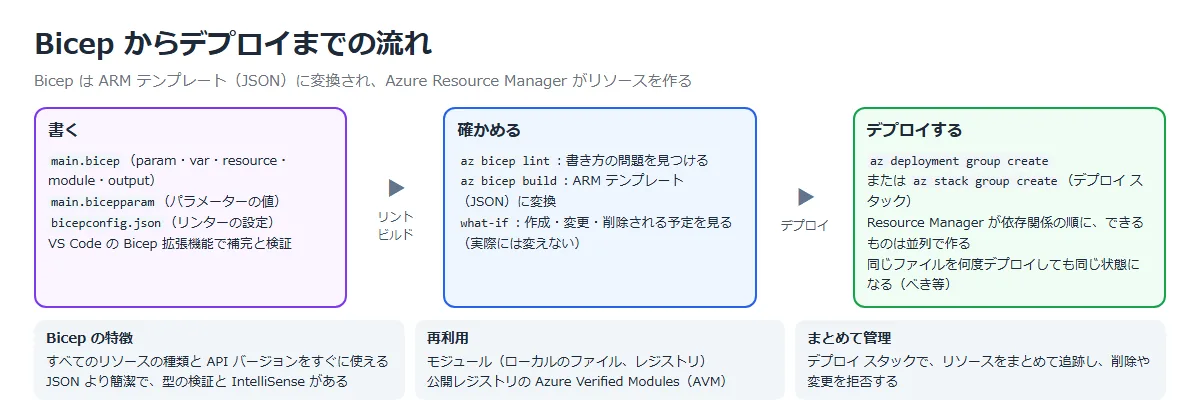
| 特徴 | 内容 |
|---|---|
| すべてのリソースと API バージョン | リソース プロバイダーが新しい種類や API バージョンを出すと、すぐに Bicep で使える |
| 簡潔な構文 | 同じ内容の JSON テンプレートより短く読みやすい |
| べき等 | 同じファイルを何度デプロイしても同じ状態になる。すでに同じ状態なら変更しない |
| モジュール | ファイルを分けて再利用する |
| ツール | VS Code の Bicep 拡張機能で、型の検証と IntelliSense が使える |
既存の ARM テンプレート(JSON)は、Bicep に逆コンパイル(decompile)できる。
ARM テンプレートのパラメーター名にピリオドがあると、アンダースコアに置き換わる。
公式ドキュメント:
Bicep とは | Microsoft Learn
JSON Azure Resource Manager テンプレートを Bicep に逆コンパイルする | Microsoft Learn
Bicep に関するベスト プラクティス | Microsoft Learn
ファイルの構造
Bicep ファイルは宣言型で、要素を書く順番はデプロイの順番に影響しない。
主な要素は、targetScope、type、param、var、resource、module、output。
| 要素 | 使いどころ |
|---|---|
| targetScope | デプロイするスコープ。 resourceGroup(既定)、subscription、managementGroup、tenant |
| param | デプロイごとに変える値。 @description、@minLength、@maxLength、@allowed などのデコレーターを付ける |
| type | ユーザー定義データ型。 ‘dev’ | ‘prod’ のような共用体型で、許す値を型で決められる |
| var | ファイルの中で計算する値。型は書かなくてよい |
| resource | デプロイするリソース。 ‘種類@API バージョン’ で書く。 existing で既存のリソースも参照できる |
| module | 別の Bicep ファイル(またはレジストリのモジュール)をデプロイする |
| output | デプロイの結果として返す値 |
繰り返しは for 式、条件は if 式で書く。
今回は、サブネットの配列を for で回し、Log Analytics を deployLogs が true のときだけ作った。
@description('Environment name. Only dev or prod is allowed.')
type environmentType = 'dev' | 'prod'

@minLength(3)
@maxLength(8)
param prefix string
param environment environmentType = 'dev'
param deployLogs bool = false

// 条件付きのリソース
resource logs 'Microsoft.OperationalInsights/workspaces@2025-07-01' = if (deployLogs) {
  name: 'log-${prefix}-${environment}'
  ...
}

// モジュールの中:サブネットを配列からループで作る
subnets: [for s in subnets: {
  name: s.name
  properties: { addressPrefix: s.prefix }
}]
パラメーターはデプロイによって変わる設定にだけ使い、変わらない設定は変数や固定値にする。
既定値は、誰がデプロイしても安全な値(低コストの SKU など)にする。
@allowed は使いすぎない(新しい SKU が増えると、正しいデプロイまで止めてしまう)。
公式ドキュメント:
Bicep ファイルの構造と構文 | Microsoft Learn
Bicepのパラメーター | Microsoft Learn
Bicep のユーザー定義データ型 | Microsoft Learn
Bicep の反復ループ | Microsoft Learn
If 式を使用した Bicep での条件付きデプロイ | Microsoft Learn
Bicep に関するベスト プラクティス | Microsoft Learn
パラメーター ファイル(.bicepparam)
パラメーター ファイルを使うと、パラメーターの値を Bicep ファイルの外に出せる。
環境やリージョンごとに値を変え、同じ Bicep ファイルを使い回せる。
Bicep 形式(.bicepparam)と JSON 形式があり、Bicep 形式は using で対象の Bicep ファイルを指定する。
using 'main.bicep'

param prefix = 'd13blog'
param environment = 'dev'
param deployLogs = false
環境ごとに複数のファイルを作るときは、main.dev.bicepparam、main.prod.bicepparam のように用途で名前を付ける。
パラメーター ファイルもソース管理に置き、デプロイのステージごとに渡すファイルを変える。
公式ドキュメント:Bicep デプロイ用のパラメーター ファイルを作成する | Microsoft Learn
モジュールとレジストリ
モジュールは、別の Bicep ファイルからデプロイされる Bicep ファイル。
複雑な部分を隠して読みやすくし、別のデプロイでも使い回せる。
モジュールは、入れ子になったデプロイを持つ 1 つの ARM テンプレートに変換される。
| 参照の書き方 | 例 |
|---|---|
| ローカルのファイル | ‘modules/network.bicep’ |
| 公開レジストリ | ‘br/public:avm/res/storage/storage-account:0.33.1’(br/public は mcr.microsoft.com/bicep のエイリアス) |
| プライベート レジストリ(Azure Container Registry) | ‘br:<レジストリ名>.azurecr.io/bicep/modules/storage:v1′ |
公開レジストリには、Microsoft が用意した Azure Verified Modules(AVM)がある。
今回はストレージ アカウントの AVM モジュールを使い、共有キー アクセスとパブリック ネットワーク アクセスを無効にした。
レジストリのモジュールは、VS Code の拡張機能が自動で bicep restore を呼び、手元にキャッシュする。
モジュール レジストリとテンプレート スペックのどちらを選ぶかは、ほぼ好みの問題とされている。
モジュール レジストリは Bicep 専用で、別の Bicep ファイルからしかデプロイできない。
テンプレート スペックは、CLI、PowerShell、ポータルから直接デプロイできる。
公式ドキュメント:
Bicep モジュール | Microsoft Learn
Bicep モジュール用に Azure 上でプライベート コンテナー レジストリを作成する | Microsoft Learn
what-if
what-if は、デプロイしたらリソースがどう変わるかを、実際には変えずに予測する操作。
結果は「+ Create(作成)」「~ Modify(変更)」「- Delete(削除)」のような記号で示される。
必要な権限はデプロイと同じで、対象リソースへの書き込みと Microsoft.Resources/deployments への操作が要る。
結果には誤検知(ノイズ)が含まれることがある。
入れ子のテンプレートの展開には上限(500 個、5 分など)があり、超えた分の変更の種類は「無視」になる。
テンプレート リンクで展開されるリソース(テンプレート スペックの参照を含む)は、what-if の結果に出ない。
公式ドキュメント:Bicep What-If: デプロイ前に変更をプレビューする | Microsoft Learn
デプロイ スタック
デプロイ スタックは、Azure リソースのまとまりを 1 つの単位として管理するリソース。
テンプレートから外したリソースを切り離すか消すかを決めたり、管理対象のリソースへの変更や削除を拒否したりできる。
スコープはリソース グループ、サブスクリプション、管理グループ。
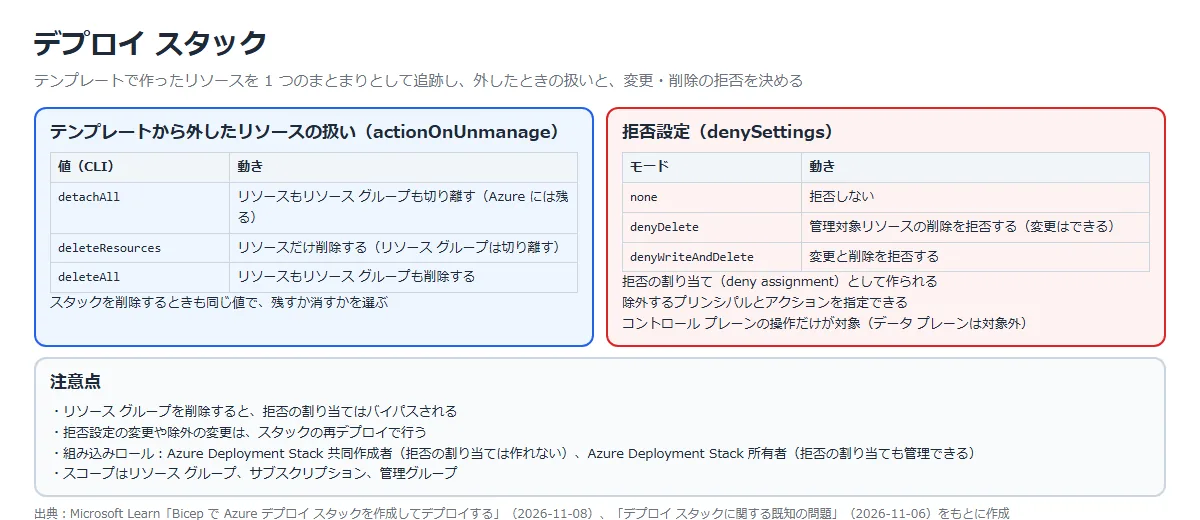
| 設定 | 値と動き |
|---|---|
| actionOnUnmanage | detachAll:切り離す(Azure に残る)、deleteResources:リソースだけ削除、deleteAll:リソースとリソース グループを削除 |
| denySettingsMode | none、denyDelete(削除を拒否)、denyWriteAndDelete(変更と削除を拒否) |
| 除外 | 拒否から外すプリンシパルとアクションを指定できる |
| applyToChildScopes | 拒否を管理対象リソースの子スコープにも適用する |
拒否設定はコントロール プレーンの操作だけが対象で、データ プレーンの操作は止めない。
テンプレートで明示的に作ったリソースにだけ効き、暗黙に作られたリソースには効かない。
リソース グループごと削除すると、拒否の割り当てはバイパスされる。
| 組み込みロール | できること |
|---|---|
| Azure Deployment Stack 共同作成者 | スタックを管理できる。拒否の割り当ては作成・削除できない |
| Azure Deployment Stack 所有者 | 拒否の割り当てを含めて、スタックを管理できる |
公式ドキュメント:
Bicep で Azure デプロイ スタックを作成してデプロイする | Microsoft Learn
デプロイ スタックに関する既知の問題 | Microsoft Learn
リンター(bicepconfig.json)
Bicep のリンターは、構文エラーとベスト プラクティス違反をチェックする。
Bicep CLI と VS Code の拡張機能に組み込まれていて、既定のルールは最小限になっている。
ルールのレベル(error、warning、info、off)は、bicepconfig.json で変えられる。
{
  "analyzers": {
    "core": {
      "enabled": true,
      "rules": {
        "no-unused-params": { "level": "error" },
        "no-unused-existing-resources": { "level": "error" },
        "use-recent-api-versions": { "level": "warning" }
      }
    }
  }
}
Info の違反はコマンド ラインのビルド出力に出ず、Off は完全に抑止される。
bicepconfig.json をリポジトリに置いておけば、手元とパイプラインで同じルールが効く。
公式ドキュメント:
Bicep リンターの使用方法 | Microsoft Learn
Bicep 構成ファイルにリンター設定を追加する | Microsoft Learn
Bicep Visualizer
Bicep Visualizer(Bicep ビジュアライザー)は、VS Code の Bicep 拡張機能の機能。
Bicep ファイルで定義したリソースと、その間の依存関係を図で表示する。
コマンド パレットの「Bicep ビジュアライザーを開く」か「Bicep ビジュアライザーを並べて開く」で使い、Bicep ファイルと並べて見られる。
図は手元の VS Code の中で作られ、Azure にデプロイしなくても見られる。
モジュールを多く使うテンプレートや、他人が書いたテンプレートを読むときに、全体の形をつかむのに使える。
公式ドキュメント:Visual Studio Code を使用して Bicep ファイルを作成する | Microsoft Learn
パイプラインでの検証とデプロイ
パイプラインからは、Bicep デプロイ タスク(BicepDeploy@0)、ARM テンプレートのデプロイ タスク、Azure CLI タスクのどれでもデプロイできる。
新しいパイプラインには Bicep デプロイ タスクが推奨されていて、デプロイ スタックとしてのデプロイ(type: deploymentStack)も書ける。
タスクはサービス接続のサービス プリンシパルの ID で動くので、そのプリンシパルにデプロイに必要な権限を付ける。
今回は Azure CLI タスク(AzureCLI@2)で、リント → what-if → デプロイ スタックの更新、の順に流した。
what-if の結果をログに残してからデプロイに進むと、何が変わるかを後から追える。
公式ドキュメント:クイック スタート: Bicep と Azure Pipelines の統合 | Microsoft Learn
デプロイの方法の比較
| 方法 | 向いている場面 | 注意点 |
|---|---|---|
| az deployment group create | 1 回ずつデプロイする。シンプル | テンプレートから外したリソースは残る。削除や変更を止める仕組みはない |
| az stack group create(デプロイ スタック) | リソースをまとめて追跡し、外したものを消す。削除を拒否したい | 拒否設定を扱うには専用の権限が要る。リソース グループの削除は止められない |
| what-if | デプロイの前に変更点を確かめる | 誤検知を含むことがある。テンプレート リンクの先は出ない |
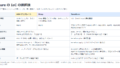
| 観点 | メリット | デメリット |
|---|---|---|
| 自作モジュール | 自分たちの決まりに合わせて書ける | API バージョンの更新や保守を自分たちで行う |
| AVM(公開レジストリ) | 推奨設定が入った状態で使える。版を指定して固定できる | 既定値が多く、何が作られるかを what-if で確かめる必要がある |
構築手順
今回の構成と実施すること
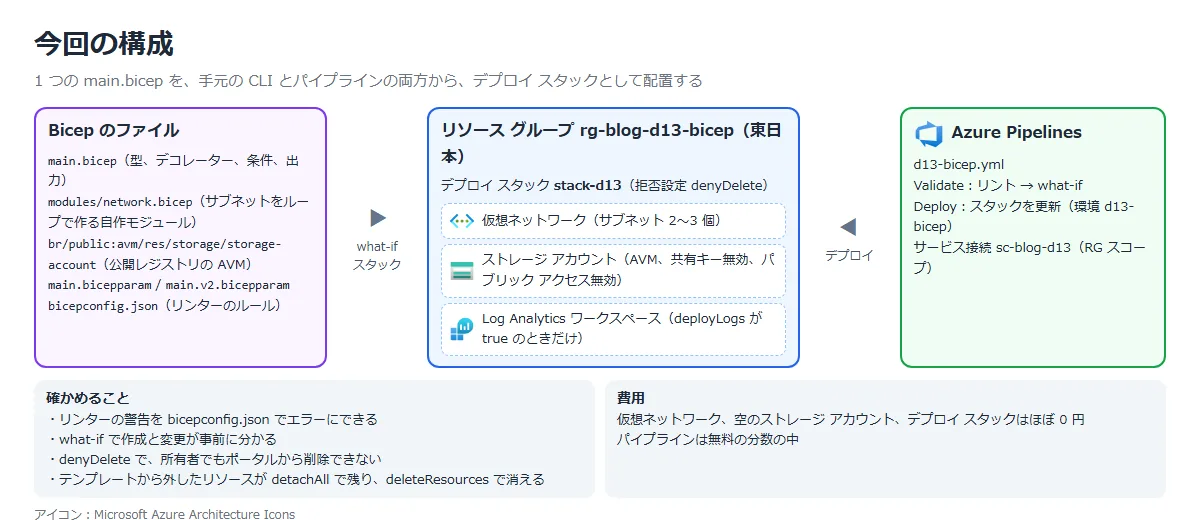
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | main.bicep、自作モジュール、AVM モジュール、.bicepparam を書く | ビルドとリントが通る |
| ② | リンターの警告を bicepconfig.json でエラーにする | 同じ書き方でビルドが失敗する |
| ③ | what-if で作成の予定を見て、デプロイ スタックで配置する | 作られる 3 つのリソースが事前に分かり、スタックの管理対象になる |
| ④ | ポータルから管理対象の仮想ネットワークを削除する | 拒否の割り当てで止まる |
| ⑤ | パラメーターを変えて what-if を見て、スタックを更新する | 作成と変更が分かる。 外したリソースが detachAll で残り、deleteResources で消える |
| ⑥ | パイプラインで リント → what-if → スタックの更新 を流す | 拒否設定を扱う権限がないと失敗する |
| ⑦ | Bicep Visualizer で構成を見る | リソースと依存関係が図で分かる。 依存のないリソースどうしは線でつながらない |
今回の Bicep は GitHub の公開リポジトリに置いた:azure-bicep-samples / d13-bicep-deep-dive(v1.0.0-d13)
① Bicep を書き、ビルドとリントを通す
main.bicep では、ユーザー定義型で environment を dev か prod に絞り、prefix に長さの制限を付けた。
仮想ネットワークは自作モジュール(modules/network.bicep)で、ストレージ アカウントは公開レジストリの AVM モジュールで作る。
Log Analytics は deployLogs が true のときだけ作る。
module network 'modules/network.bicep' = {
  name: 'network'
  params: {
    name: 'vnet-${prefix}-${environment}'
    location: location
    addressPrefix: '10.20.0.0/16'
    subnets: subnets
    tags: tags
  }
}

module storage 'br/public:avm/res/storage/storage-account:0.33.1' = {
  name: 'storage'
  params: {
    name: 'st${prefix}${take(suffix, 8)}'
    location: location
    skuName: environment == 'prod' ? 'Standard_ZRS' : 'Standard_LRS'
    allowSharedKeyAccess: false
    publicNetworkAccess: 'Disabled'
    tags: tags
  }
}
ビルドとリントは CLI で行う。
最初の版はどちらも指摘なしで通った。
az bicep build --file main.bicep --stdout > /dev/null
az bicep lint --file main.bicep
公式ドキュメント:
cli コマンドのBicep | Microsoft Learn
Bicep モジュール | Microsoft Learn
② リンターの警告を bicepconfig.json でエラーにする
試しに、使っていないパラメーターと existing のリソースを足してリントした。
既定では警告で、終了コードは 0(成功)だった。
main.bicep(74,7) : Warning no-unused-params: Parameter "unusedParam" is declared but never used.
main.bicep(76,10) : Warning no-unused-existing-resources: Existing resource "st2" is declared but never used.
同じフォルダーに bicepconfig.json を置き、この 2 つのルールを error にすると、リントもビルドも終了コード 1 で失敗した。
use-recent-api-versions を warning にしたので、730 日より古い API バージョンも指摘された。
modules\network.bicep(16,50) : Warning use-recent-api-versions: Use more recent API version for 'Microsoft.Network/virtualNetworks'. '2024-05-01' is 928 days old, should be no more than 730 days old, or the most recent.
main.bicep(74,7) : Error no-unused-params: Parameter "unusedParam" is declared but never used.
main.bicep(76,10) : Error no-unused-existing-resources: Existing resource "st2" is declared but never used.
足した 2 行を消し、仮想ネットワークを 2025-05-01、Log Analytics を 2025-07-01 に上げて、指摘のない状態に戻した。
公式ドキュメント:
Bicep リンターの使用方法 | Microsoft Learn
Bicep 構成ファイルにリンター設定を追加する | Microsoft Learn
③ what-if を見て、デプロイ スタックで配置する
リソース グループを作り、what-if で作成の予定を見る。
az group create -n rg-blog-d13-bicep -l japaneast
az deployment group what-if -g rg-blog-d13-bicep --parameters main.bicepparam
結果は「Resource changes: 3 to create.」で、仮想ネットワーク、ストレージ アカウント、Blob サービスの 3 つだった。
Blob サービスは main.bicep には書いていないが、AVM モジュールが既定で作る(論理削除の保持日数などが入っていた)。
ストレージには、インフラストラクチャ暗号化、TLS 1.2、ネットワーク ACL の Deny など、AVM の既定値が入っていた。
デプロイ スタックで配置する。
テンプレートから外したリソースは切り離し(detachAll)、管理対象の削除は拒否(denyDelete)にした。
az stack group create --name stack-d13 -g rg-blog-d13-bicep \
  --parameters main.bicepparam \
  --action-on-unmanage detachAll --deny-settings-mode denyDelete --yes
最初の 2 回はエラーで止まり、約 5 分後の 3 回目で成功した(「実機でつまずいた点」)。
ポータルの「リソース グループ」⇒「設定」⇒「デプロイ スタック」でスタックを開くと、3 つのリソースが管理対象として並び、拒否の状態は denyDelete だった。
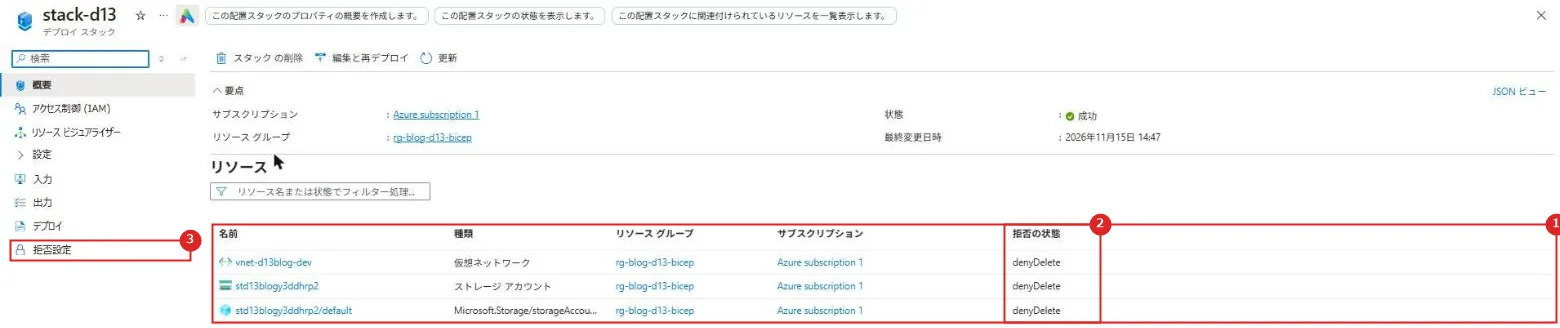
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース | スタックが管理しているリソース |
| 2 | 拒否の状態 | それぞれに denyDelete が付いている |
| 3 | 拒否設定 | 拒否設定のモードと除外を見る画面 |
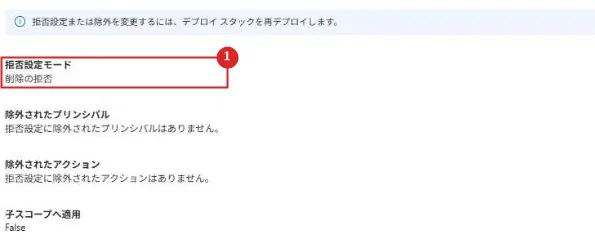
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 拒否設定モード | 削除の拒否。 除外されたプリンシパルとアクションはなし。 変えるときはスタックを再デプロイする |
公式ドキュメント:
Bicep What-If: デプロイ前に変更をプレビューする | Microsoft Learn
Bicep で Azure デプロイ スタックを作成してデプロイする | Microsoft Learn
④ ポータルから管理対象の仮想ネットワークを削除する
サブスクリプションの所有者のアカウントで、仮想ネットワークの「削除」を押した。
削除は失敗し、通知には、デプロイ スタックが作った拒否の割り当てによってアクセスが拒否された、と出た。
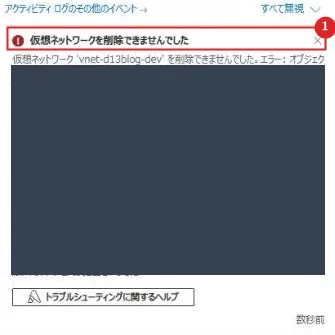
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想ネットワークを削除できませんでした | エラーの本文(ID を伏せて下に載せた) |
クライアント '<ユーザー>' には、スコープ '.../virtualNetworks/vnet-d13blog-dev' でアクション 'Microsoft.Network/virtualNetworks/delete' を実行するアクセス許可がありますが、
スコープ '.../virtualNetworks/vnet-d13blog-dev' での名前 'Deny assignment '<ID>' created by Deployment Stack '.../deploymentStacks/stack-d13'.'、
ID '<ID>' の拒否の割り当てが原因で、アクセスが拒否されました。
公式ドキュメント:Bicep で Azure デプロイ スタックを作成してデプロイする | Microsoft Learn
⑤ パラメーターを変えて what-if を見て、スタックを更新する
main.v2.bicepparam で、サブネットを 3 つにし、deployLogs を true にした。
変更のない項目を除いて what-if を見ると、「1 to create, 3 to modify」だった。
az deployment group what-if -g rg-blog-d13-bicep --parameters main.v2.bicepparam \
  --exclude-change-types NoChange Ignore
+ Microsoft.OperationalInsights/workspaces/log-d13blog-dev [2025-07-01]
~ Microsoft.Network/virtualNetworks/vnet-d13blog-dev [2025-05-01]
~ properties.subnets: [
+ 2:
name: "snet-mgmt"
properties.addressPrefix: "10.20.3.0/24"
]
~ Microsoft.Storage/storageAccounts/std13blogxxxxxxxx [2025-06-01]
~ Microsoft.Storage/storageAccounts/std13blogxxxxxxxx/blobServices/default [2025-01-01]
Resource changes: 1 to create, 3 to modify.
Log Analytics の作成とサブネットの追加は、変えたとおりに出た。
ストレージと Blob サービスの Modify は、テンプレートでは変えていない部分で、出力の冒頭にある誤検知(ノイズ)にあたる。
v2 でスタックを更新すると、管理対象は 4 つ(Log Analytics が増えた)になった。
そのあと v1(deployLogs が false)に戻して、actionOnUnmanage の違いを見た。
| 操作 | 結果 |
|---|---|
| v1 に戻す(–action-on-unmanage detachAll) | Log Analytics は detachedResources に入り、リソース グループには残った |
| v2 で再び管理対象にしてから、v1 に戻す(–action-on-unmanage deleteResources) | Log Analytics は deletedResources に入り、削除された |
公式ドキュメント:
Bicep What-If: デプロイ前に変更をプレビューする | Microsoft Learn
Bicep で Azure デプロイ スタックを作成してデプロイする | Microsoft Learn
⑥ パイプラインで リント → what-if → スタックの更新 を流す
同じ Bicep を cicd-demo リポジトリに置き、パイプラインを作った。
サービス接続はワークロード ID フェデレーションで、スコープはリソース グループ(共同作成者が自動で付く)。
Validate ステージでリントと what-if、Deploy ステージ(環境 d13-bicep)でスタックを更新する。
stages:
  - stage: Validate
    jobs:
      - job: lint_whatif
        steps:
          - task: AzureCLI@2
            displayName: Bicep のリント
            inputs:
              azureSubscription: $(serviceConnection)
              scriptType: bash
              scriptLocation: inlineScript
              workingDirectory: d13
              inlineScript: az bicep lint --file main.bicep
          - task: AzureCLI@2
            displayName: what-if
            inputs:
              azureSubscription: $(serviceConnection)
              scriptType: bash
              scriptLocation: inlineScript
              workingDirectory: d13
              inlineScript: >
                az deployment group what-if
                --resource-group $(resourceGroup)
                --parameters main.bicepparam
                --exclude-change-types NoChange Ignore

  - stage: Deploy
    dependsOn: Validate
    jobs:
      - deployment: stack
        environment: d13-bicep
        strategy:
          runOnce:
            deploy:
              steps:
                - checkout: self
                - task: AzureCLI@2
                  displayName: デプロイ スタックを更新
                  inputs:
                    azureSubscription: $(serviceConnection)
                    scriptType: bash
                    scriptLocation: inlineScript
                    workingDirectory: d13
                    inlineScript: >
                      az stack group create
                      --name stack-d13
                      --resource-group $(resourceGroup)
                      --parameters main.bicepparam
                      --action-on-unmanage deleteResources
                      --deny-settings-mode denyDelete
                      --yes
Validate の what-if は、テンプレートを変えていないのに「3 to modify」だった。
中身は ⑤ と同じストレージと Blob サービスのノイズに加え、仮想ネットワークの privateEndpointVNetPolicies の削除(-)だった。
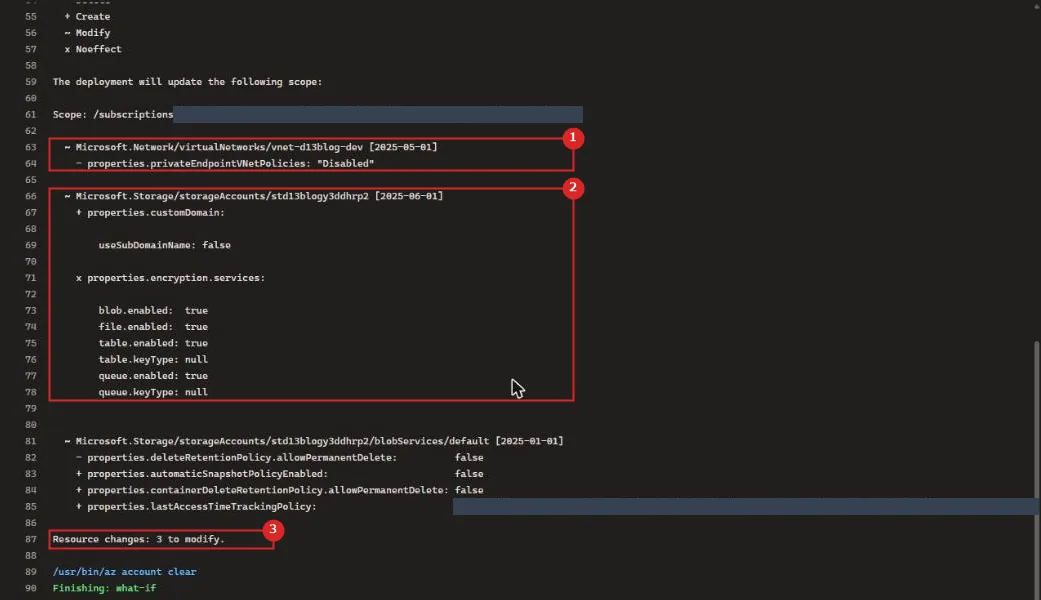
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想ネットワーク | テンプレートにない privateEndpointVNetPolicies が「-」(削除)として出た |
| 2 | ストレージ アカウント | 変えていないプロパティが「+」や「x(Noeffect)」で出た |
| 3 | Resource changes | 3 to modify |
Deploy ステージは、最初は権限のエラーで失敗した(「実機でつまずいた点」)。
サービス プリンシパルに「Azure Deployment Stack 所有者」をリソース グループのスコープで付け、失敗したジョブを再実行して成功した。
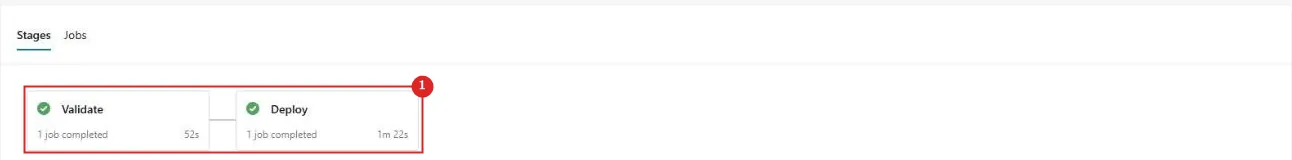
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ステージ | Validate 52 秒、Deploy 1 分 22 秒(3 回目の試行) |
公式ドキュメント:
クイック スタート: Bicep と Azure Pipelines の統合 | Microsoft Learn
Bicep で Azure デプロイ スタックを作成してデプロイする | Microsoft Learn
⑦ Bicep Visualizer で構成を見る
VS Code で main.bicep を開き、コマンド パレット(Ctrl+Shift+P)で「Bicep: Open Visualizer to the Side」を実行した。
エディターの右に、テンプレートのリソースと依存関係の図が出る。
Azure にはつながず、手元のファイルだけで描かれる。
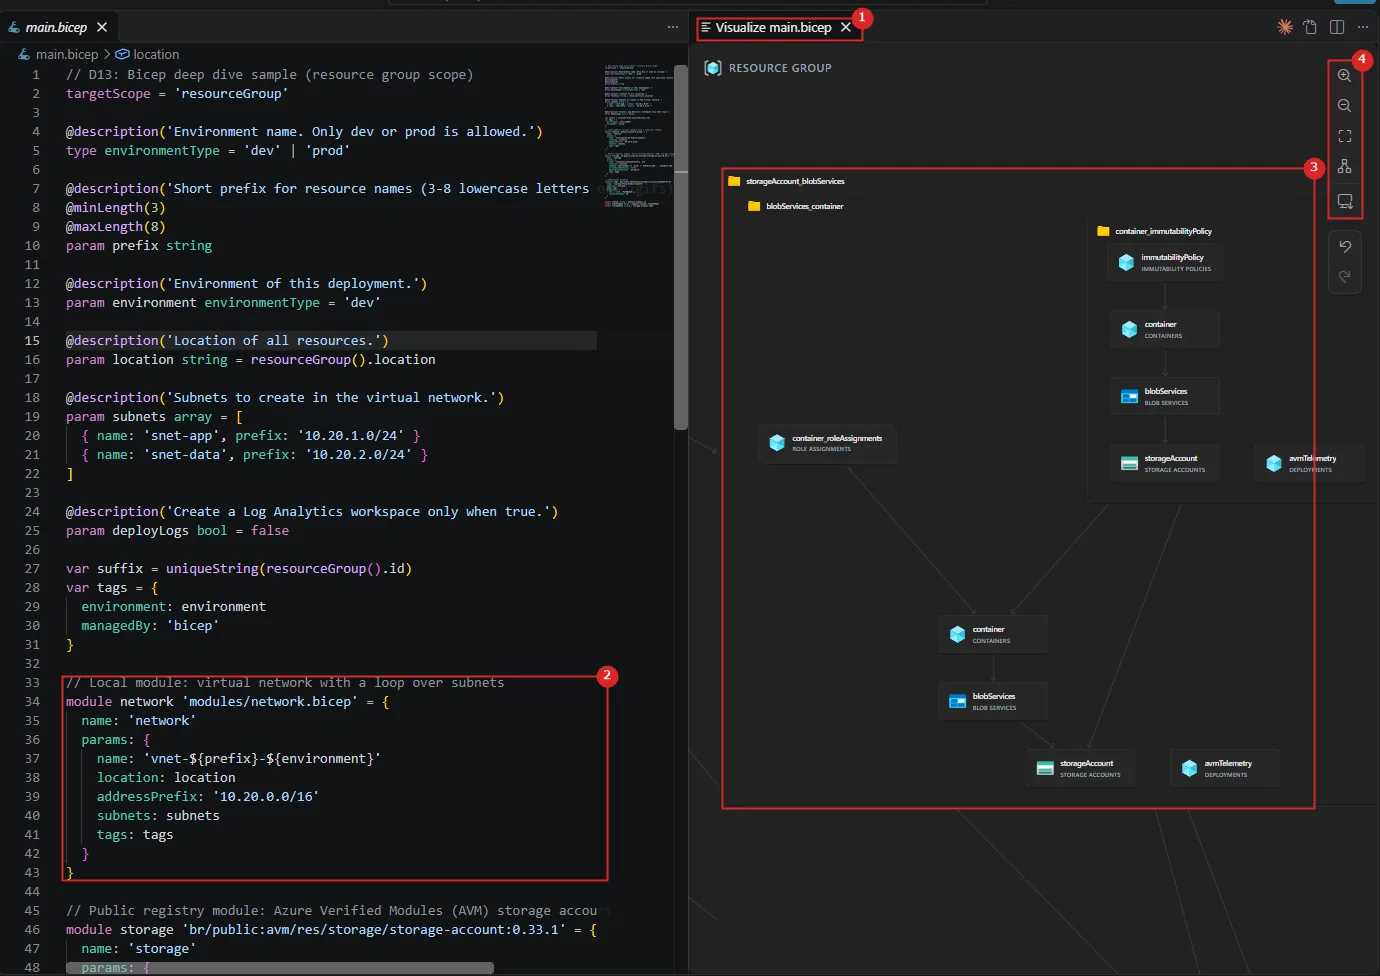
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Visualize main.bicep | Visualizer のタブ。 Bicep ファイルと並べて表示される |
| 2 | module network | 自作モジュールの呼び出し |
| 3 | storage(AVM)の中身 | 公開レジストリのモジュールの中にあるストレージ アカウント、Blob サービス、コンテナー、ロールの割り当てなどが、フォルダーのまとまりと線で出た。 自分では書いていないリソースも、モジュールの中身として見える |
| 4 | 表示のボタン | 拡大、縮小、全体の表示など |
図の線は、リソースどうしの依存関係を表す。
今回のストレージは仮想ネットワークの値を参照していない(プライベート エンドポイントもない)ので、仮想ネットワークとストレージの間に線は出ない。
線がつながっていないことで、2 つが独立して作られることも分かる。
モジュールのファイル(modules/network.bicep)を開いて同じコマンドを実行すると、そのモジュールの中だけの図になる。
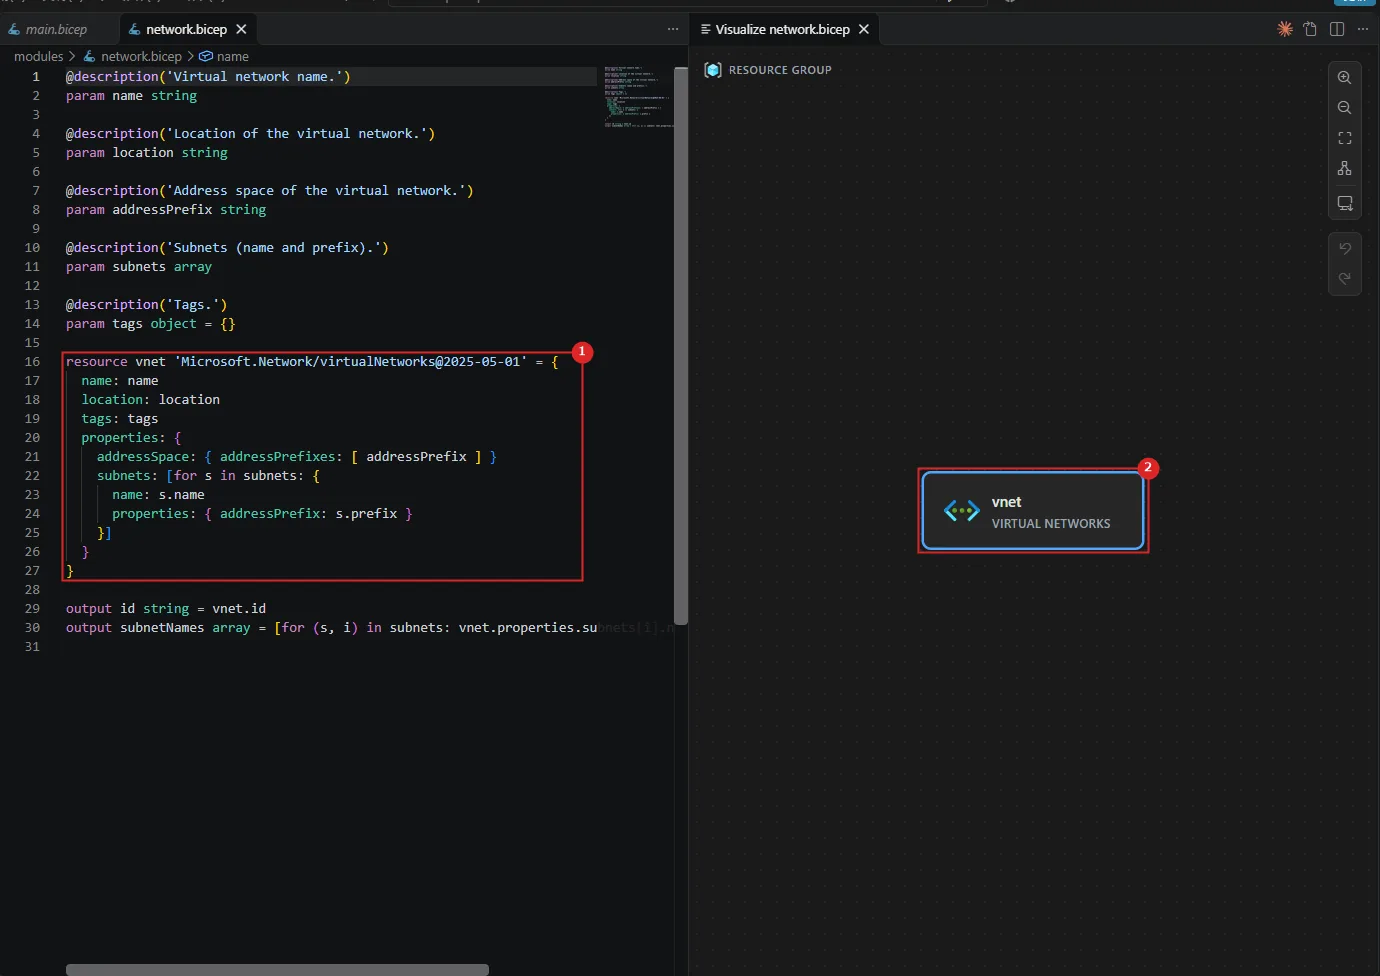
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | resource vnet | サブネットを for ループで作る仮想ネットワーク |
| 2 | vnet | Visualizer では仮想ネットワークが 1 つの四角で出る。 サブネットは仮想ネットワークのプロパティとして書いているので、別の四角にはならない |
実機でつまずいた点
DeploymentStackTenantRegistrationFailed
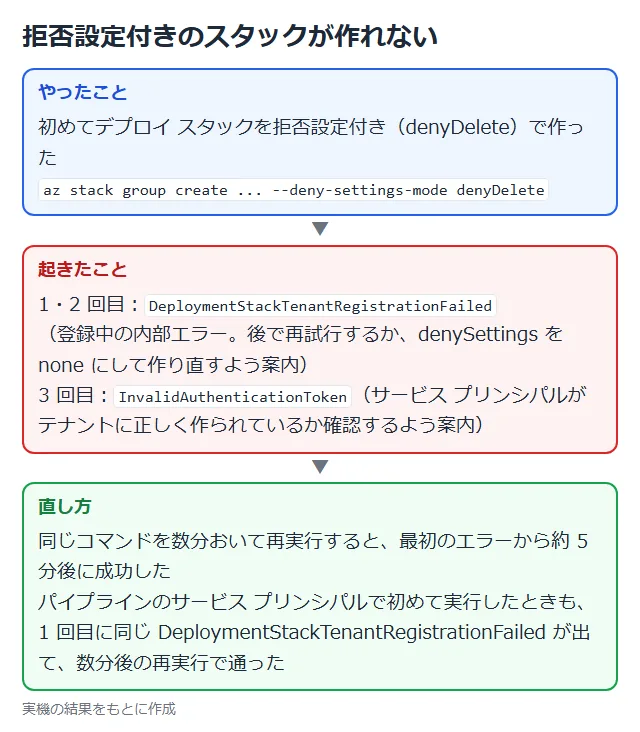
このサブスクリプションで初めて、拒否設定付き(denyDelete)のデプロイ スタックを作ったとき、すぐにエラーで止まった。
メッセージは「登録の処理中に内部エラーが起きた。
後で再試行するか、一時的に denySettings を none にしてスタックを作り直す」という内容だった。
約 1 分後の 2 回目も同じで、3 回目は InvalidAuthenticationToken(アプリとしてアクセスしているなら、サービス プリンシパルがテナントに正しく作られているか確認する)に変わった。
同じコマンドを数分おいて実行し直すと、最初のエラーから約 5 分後に成功した。
パイプラインのサービス プリンシパルで初めて実行したときも、1 回目に同じ DeploymentStackTenantRegistrationFailed が出て、数分後の再実行で通った。
初めて拒否設定を使うときは、すぐに通らなくても少し待って再実行するとよい。
DeploymentStackActionForbidden(manageDenySetting)
パイプラインの Deploy ステージで、スタックの更新が権限のエラーで失敗した。
サービス接続のサービス プリンシパルには、リソース グループの共同作成者しか付いていなかった。
拒否設定付きのスタックを作る・更新するには、Microsoft.Resources/deploymentStacks/manageDenySetting/action が要る。
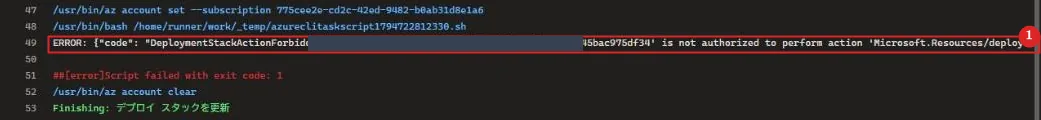
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ERROR | DeploymentStackActionForbidden。 manageDenySetting/action の権限がない |
サービス プリンシパルに「Azure Deployment Stack 所有者」をリソース グループのスコープで付け、失敗したジョブを再実行した。
直後の再実行では上の登録エラーが出たが、数分後の再実行で成功した。
az role assignment create --assignee-object-id <サービス プリンシパルのオブジェクト ID> \
  --assignee-principal-type ServicePrincipal \
  --role "Azure Deployment Stack Owner" --scope <リソース グループの ID>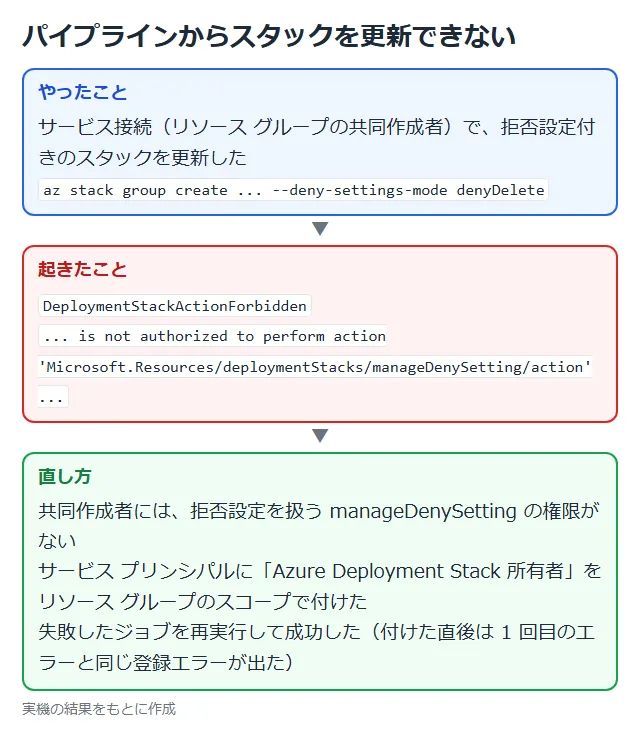
公式ドキュメント:Bicep で Azure デプロイ スタックを作成してデプロイする | Microsoft Learn
発展
| 項目 | 内容 |
|---|---|
| Bicep デプロイ タスク | BicepDeploy@0 で、Bicep と .bicepparam を既存のリソース グループにデプロイする(新しいパイプライン向けの推奨) |
| プライベート レジストリ | Azure Container Registry に自作モジュールを発行し、br: で参照する。 bicepconfig.json にエイリアスを付ける |
| サブスクリプション スコープのスタック | スタック自体をサブスクリプションに置き、開発チームにはリソース グループの権限だけを渡す |
| GitHub Actions | OIDC でログインし、同じリント・what-if・デプロイを流す |
公式ドキュメント:
クイック スタート: Bicep と Azure Pipelines の統合 | Microsoft Learn
Bicep モジュール用に Azure 上でプライベート コンテナー レジストリを作成する | Microsoft Learn
Bicep で Azure デプロイ スタックを作成してデプロイする | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| パラメーター | 環境ごとに .bicepparam を分け、既定値は低コストで安全な値にする |
| モジュール | 共通部品はモジュールにし、レジストリのモジュールは版を固定する |
| リンター | bicepconfig.json をリポジトリに置き、守らせたいルールは error にする |
| パイプライン | リント → what-if → デプロイの順にし、本番の環境には承認を付ける |
| 削除の防止 | デプロイ スタックの denyDelete を使い、拒否設定を扱える ID を絞る |
| テンプレートから外したリソース | 本番は detachAll で残し、検証環境は deleteResources で消す、のように環境で使い分ける |
公式ドキュメント:
Bicep に関するベスト プラクティス | Microsoft Learn
Bicep で Azure デプロイ スタックを作成してデプロイする | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| what-if のノイズ | 変えていないプロパティが Modify と出ることがある。結果は読んで判断する |
| 拒否設定の権限 | スタックの拒否設定を作る・変えるには Microsoft.Resources/deploymentStacks/manageDenySetting/action が要る。 共同作成者では足りない |
| リソース グループの削除 | デプロイ スタックの拒否設定があっても、リソース グループごとの削除は止まらない |
| deleteAll | リソース グループごと消える。値を間違えない |
| 項目 | 内容 |
|---|---|
| 拒否の割り当ての数 | 1 つのスコープで最大 2,000 個 |
| 拒否の範囲 | コントロール プレーンだけ。データ プレーン(ストレージの中身など)は止めない |
| API バージョン | use-recent-api-versions は、古い API バージョンを警告する(今回は 730 日より古いもの) |
| 公開レジストリ | Azure 以外の検証済みモジュールは、パブリック モジュール レジストリから廃止される |
公式ドキュメント:
Bicep What-If: デプロイ前に変更をプレビューする | Microsoft Learn
Bicep で Azure デプロイ スタックを作成してデプロイする | Microsoft Learn
デプロイ スタックに関する既知の問題 | Microsoft Learn
Bicep モジュール | Microsoft Learn
まとめ
・Bicep は ARM テンプレートに変換され、Resource Manager が依存関係の順にリソースを作る。
・型、デコレーター、ループ、条件で、1 つのファイルを環境ごとに使い回せる。
・パラメーターは .bicepparam に出し、モジュールは自作と AVM を組み合わせる。
・what-if でデプロイ前に変更を確かめる。
ノイズもあるので読んで判断する。
・デプロイ スタックで、外したリソースの扱いと削除の拒否を決める。
拒否設定を扱う ID には専用の権限が要る。
・リンターのルールは bicepconfig.json で決め、パイプラインでも同じルールで止める。
次回:ARM テンプレートと Terraform
コメント