
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- 安全なリンク(URL の書き換えとクリック時の確認)と、安全な添付ファイル(仮想環境での検査)のしくみ
- 組み込みの保護と標準的な保護で、安全なリンクの設定がどう違うか
- テスト メールで、リンクが書き換わり、クリックが記録されることを確かめる手順
はじめに
Microsoft Defender for Office 365 のシリーズの 2 回目。
今回は、Plan 1 から使える安全なリンクと安全な添付ファイルを扱う。
前回 test0001 に割り当てた標準的な保護で、メールのリンクと添付ファイルがどう扱われるかを確かめる。
※2026年11月時点の情報です。
前回:Defender for Office 365 の全体像と事前設定セキュリティ ポリシー(Defender for Office 365 シリーズ M1)
安全なリンクとは
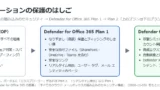
安全なリンクは、フィッシングなどの攻撃で使われる悪意のあるリンクから組織を守る機能。
メール フロー中の受信メールの URL のスキャンと書き換えと、メール、Teams、対応する Office アプリでのクリック時の確認を行う。
通常のスパム対策とマルウェア対策に加えて行われる。
| 場所 | 内容 |
|---|---|
| メール | URL は既定で書き換えられ、クリックすると安全なリンクの保護を経由する。 書き換えない設定でも、配信前のスキャンは行われ、対応する Outlook ではクリック時にクライアント側でチェックされる |
| Teams | ユーザーが Teams 内のリンクをクリックしたときに、既知の悪意のあるリンクの一覧と照合する。 URL は書き換えない |
| Office アプリ | ユーザーが対応する Office アプリのリンクをクリックしたときに、既知の悪意のあるリンクの一覧と照合する。 URL は書き換えない |
既定の安全なリンク ポリシーはないが、組み込みの保護の事前設定セキュリティ ポリシーが、標準・厳重・カスタム ポリシーの対象でないすべての受信者を守る。
安全なリンクは HTTP、HTTPS、FTP のリンクだけが対象で、RTF(TNEF)のメッセージや S/MIME 署名付きメッセージの URL は保護しない。
公式ドキュメント:Microsoft Defender for Office 365 の安全なリンク | Microsoft Learn
安全な添付ファイルとは
安全な添付ファイルは、メールの添付ファイルを受信者に届ける前に仮想環境で開き、マルウェア、ランサムウェア、フィッシングなどが含まれていないかを確かめる(デトネーション)。
通常は 15 分以内に終わる。
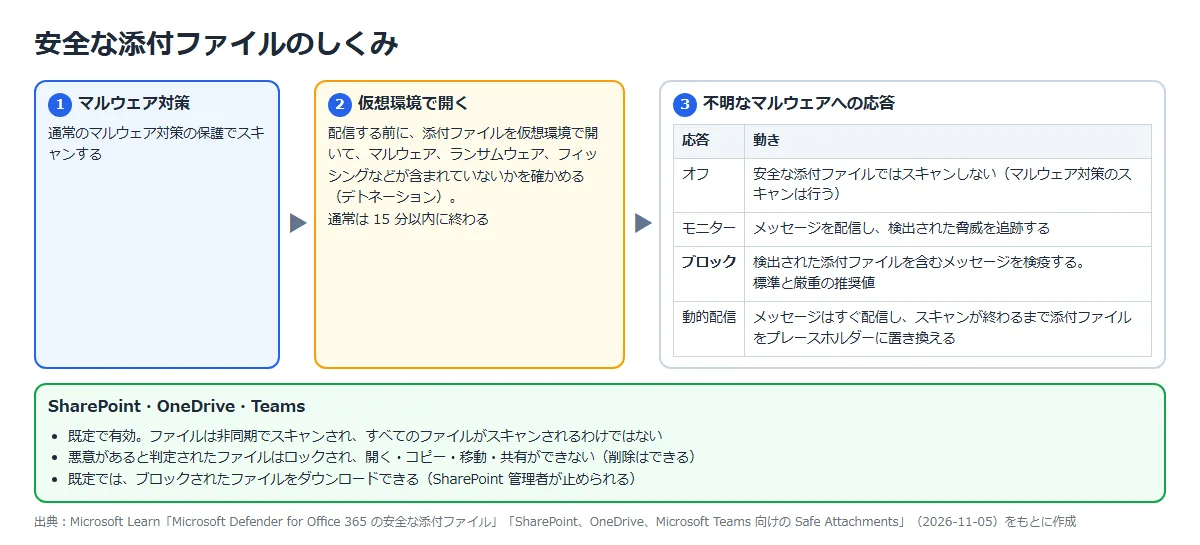
| 応答 | 動き |
|---|---|
| オフ | 安全な添付ファイルではスキャンしない(マルウェア対策のスキャンは行う)。 ほとんどのユーザーには推奨されない |
| モニター | メッセージを配信し、検出された脅威で何が起こるかを追跡する |
| ブロック | 検出された添付ファイルを含むメッセージを検疫する。 標準と厳重の推奨値 |
| 動的配信 | メッセージはすぐに配信し、スキャンが終わるまで添付ファイルをプレースホルダーに置き換える |
SharePoint、OneDrive、Teams の安全な添付ファイルは既定で有効。
悪意があると判定されたファイルはロックされ、開く・コピー・移動・共有ができなくなる。
ファイルは非同期でスキャンされ、すべてのファイルがスキャンされるわけではない。
公式ドキュメント:
Microsoft Defender for Office 365 の安全な添付ファイル | Microsoft Learn
SharePoint、OneDrive、Microsoft Teams 向けの Safe Attachments | Microsoft Learn
組み込みの保護と標準的な保護の違い
組み込みの保護と標準的な保護では、安全なリンクの設定が一部異なる。
公式の推奨設定の表から、違いの大きい項目を抜き出した。
| 設定 | 組み込みの保護 | 標準 | 厳重 |
|---|---|---|---|
| 組織内で送信されたメールに適用(EnableForInternalSenders) | オフ | オン | オン |
| URL を書き換えない(DisableUrlRewrite) | オン(書き換えない) | オフ(書き換える) | オフ(書き換える) |
| 元の URL へのクリックを許可(AllowClickThrough) | オン | オフ | オフ |
| URL スキャンの完了まで配信を待つ(DeliverMessageAfterScan) | オン | オン | オン |
| ユーザーのクリックを追跡(TrackClicks) | オン | オン | オン |
安全な添付ファイルの不明なマルウェアへの応答は、組み込みの保護・標準・厳重のどれもブロック。
公式ドキュメント:クラウド組織に推奨される電子メールとコラボレーションの脅威ポリシー設定 | Microsoft Learn
構築手順
今回の構成と実施すること
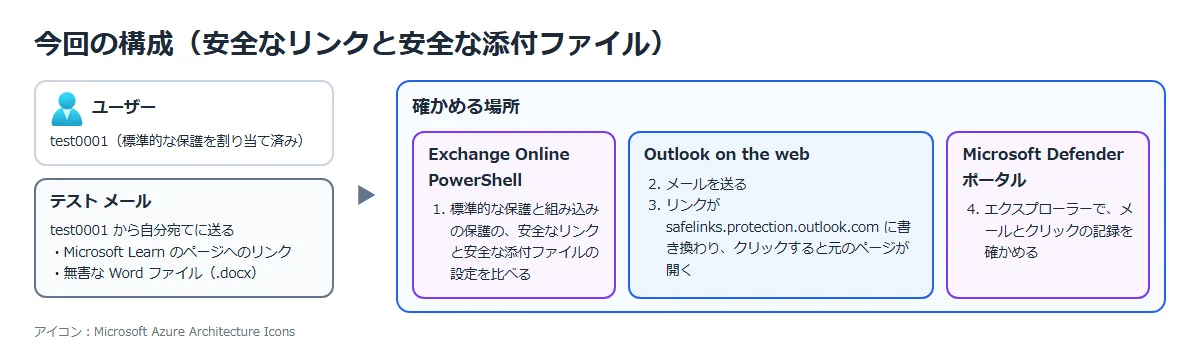
Microsoft 365 E5 の試用版のテナントで、前回標準的な保護を割り当てた test0001 を使う。
費用は試用版の範囲で 0 円。
実際のマルウェアは使わず、無害な Word ファイルで「検査されて届く」流れを見る。
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 安全なリンクと安全な添付ファイルの設定を確かめる | 標準的な保護では URL を書き換え、組織内のメールも対象。 組み込みの保護では書き換えない |
| ② | test0001 から自分宛てに、リンクと Word ファイルを付けたメールを送る | メールと添付ファイルが届く |
| ③ | 受信したメールのリンクを確かめ、クリックする | リンクが safelinks.protection.outlook.com に書き換わり、クリックすると元のページが開く |
| ④ | Defender ポータルのエクスプローラーで記録を確かめる | メールに添付ファイルとリンクが記録され、リンクのクリックが「許可」として記録される |
① 安全なリンクと安全な添付ファイルの設定を確かめる
事前設定ポリシーの個々の設定は、ポータルの詳細画面には表示されない(対象のユーザーだけが表示される)。
そこで Exchange Online PowerShell で設定を取り出した(画面のない確認なので CLI)。
Get-SafeLinksPolicy | Format-List Name,EnableSafeLinksForEmail,EnableForInternalSenders,ScanUrls,DeliverMessageAfterScan,DisableUrlRewrite,EnableSafeLinksForTeams,EnableSafeLinksForOffice,TrackClicks,AllowClickThrough| 設定 | Built-In Protection Policy | Standard Preset Security Policy |
|---|---|---|
| EnableSafeLinksForEmail | True | True |
| EnableForInternalSenders | False | True |
| ScanUrls | True | True |
| DeliverMessageAfterScan | True | True |
| DisableUrlRewrite | True | False |
| EnableSafeLinksForTeams | True | True |
| EnableSafeLinksForOffice | True | True |
| TrackClicks | True | True |
| AllowClickThrough | True | False |
公式の推奨設定の表と同じ値だった。
test0001 宛ての組織内のメールは、標準的な保護により URL が書き換えられるはず。
Get-SafeAttachmentPolicy | Format-List Name,Enable,Action,QuarantineTag| 設定 | Built-In Protection Policy | Standard Preset Security Policy |
|---|---|---|
| Enable | True | True |
| Action | Block | Block |
| QuarantineTag | AdminOnlyAccessPolicy | AdminOnlyAccessPolicy |
Get-AtpPolicyForO365 | Format-List EnableATPForSPOTeamsODB,EnableSafeDocs,AllowSafeDocsOpenEnableATPForSPOTeamsODB(SharePoint、OneDrive、Teams の安全な添付ファイル)は True だった。
公式ドキュメント:
クラウド組織に推奨される電子メールとコラボレーションの脅威ポリシー設定 | Microsoft Learn
Microsoft Defender for Office 365 で安全なリンク ポリシーを設定する | Microsoft Learn
② リンクと Word ファイルを付けたメールを送る
Outlook on the web で、test0001 から自分宛てにメールを作る。
本文に Microsoft Learn のページへのリンクを入れ、無害な Word ファイル(.docx)を添付した。
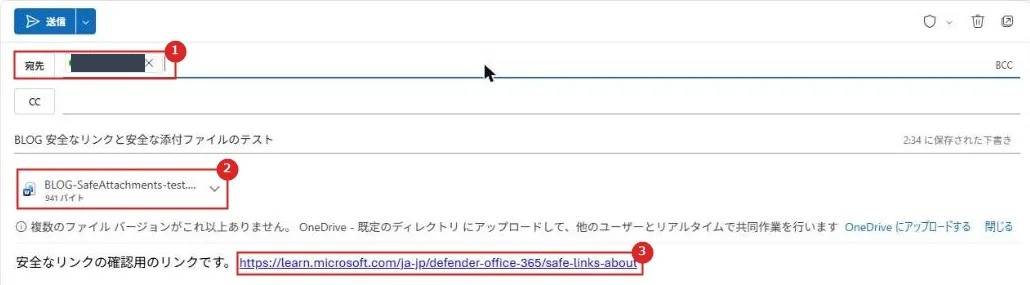
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 宛先 | test0001 自身(組織内のメール) |
| 2 | 添付ファイル | 無害な Word ファイル |
| 3 | 本文のリンク | https://learn.microsoft.com/ja-jp/defender-office-365/safe-links-about |
公式ドキュメント:
Microsoft Defender for Office 365 の安全なリンク | Microsoft Learn
Microsoft Defender for Office 365 の安全な添付ファイル | Microsoft Learn
③ 受信したメールのリンクを確かめ、クリックする
メールは送信から 1 分以内に受信トレイに届き、Word ファイルも添付されたままだった。
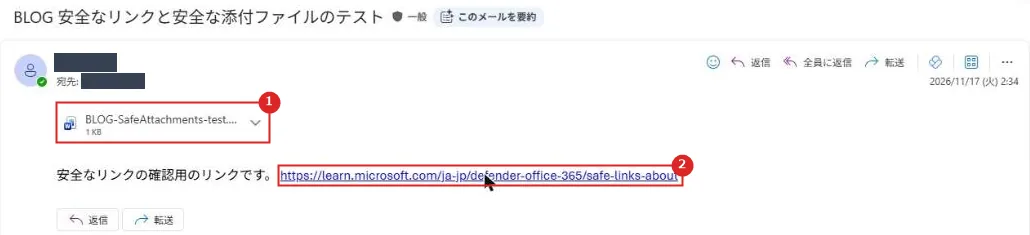
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 添付ファイル | そのまま届いた |
| 2 | リンク | 表示は元の URL のまま |
リンクの実際のリンク先(href)を見ると、https://jpn01.safelinks.protection.outlook.com/?url=… に書き換わっていた。
リンクにマウスを合わせたときのヒントには「元の URL: https://learn.microsoft.com/… 。
このリンクを信頼する場合は、クリックまたはタップしてください。」と出る。
クリックすると、安全なリンクのスキャンを経て、元の Microsoft Learn のページが新しいタブで開いた。
公式ドキュメント:Microsoft Defender for Office 365 の安全なリンク | Microsoft Learn
④ エクスプローラーで記録を確かめる
Microsoft Defender ポータルの「メールとコラボレーション」⇒「エクスプローラー」を開く(Plan 2 の機能。
Plan 1 では「リアルタイム検出」)。
送信から約 30 分後に、「すべてのメール」の一覧にテスト メールが出た。
件名を選ぶと、詳細が開く。
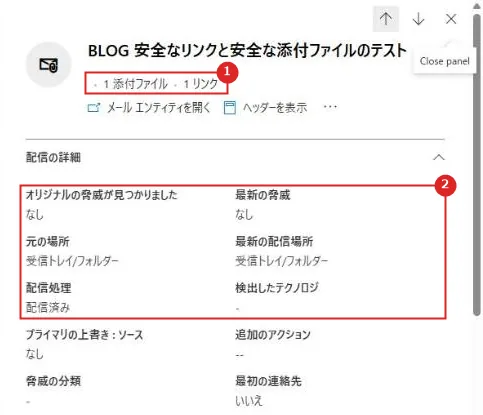
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 1 添付ファイル・1 リンク | Word ファイルとリンクが記録されている |
| 2 | 配信の詳細 | オリジナルの脅威・最新の脅威はなし、元の場所と最新の配信場所は受信トレイ/フォルダー、配信処理は配信済み |
下の「上位のクリック」タブには、クリックした URL ごとの結果が出る。
今回のリンクは「許可」が 1 件だった。
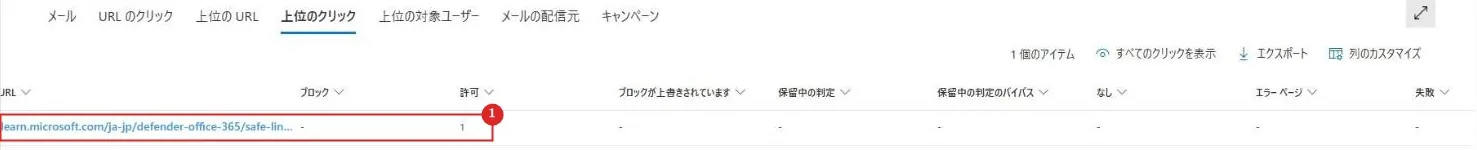
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | learn.microsoft.com/ja-jp/defender-office-365/safe-links-about | 許可 1(安全なリンクを経由して、元のページへの移動が許可された) |
公式ドキュメント:Microsoft Defender for Office 365 の安全なリンク | Microsoft Learn
片付け
テスト メールは削除した。
標準的な保護は、このシリーズの検証が終わるまで test0001 に割り当てたままにする。
公式ドキュメント:クラウド組織の事前設定されたセキュリティ ポリシー | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| まず使うもの | 標準的な保護か厳重な保護を割り当てると、推奨値の安全なリンクと安全な添付ファイルがまとめて有効になる |
| 安全な添付ファイルの応答 | ブロック(標準と厳重の推奨値) |
| URL の書き換え | 標準と厳重では書き換える(クリック時に安全なリンクを経由させる) |
| SharePoint・OneDrive・Teams | 安全な添付ファイルを有効のままにし、必要なら悪意のあるファイルのダウンロードを SharePoint 管理者が止める |
公式ドキュメント:
クラウド組織に推奨される電子メールとコラボレーションの脅威ポリシー設定 | Microsoft Learn
SharePoint、OneDrive、Microsoft Teams 向けの Safe Attachments | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 対象のリンク | 安全なリンクは HTTP、HTTPS、FTP のリンクだけ。 RTF(TNEF)と S/MIME 署名付きのメッセージは対象外 |
| ほかのサービスでのラップ | Defender for Office 365 より前に別のサービスでリンクをラップすると、安全なリンクが処理できなくなることがある |
| 自動転送 | 受信トレイ ルールや SMTP 転送による自動転送では、URL は書き換えられない(以前に書き換え済みの場合などを除く) |
| 配信の遅れ | ブロックとモニターでは、安全な添付ファイルのスキャンで配信が遅れることがある |
| SharePoint・OneDrive・Teams | すべてのファイルがスキャンされるわけではない |
公式ドキュメント:
Microsoft Defender for Office 365 の安全なリンク | Microsoft Learn
Microsoft Defender for Office 365 の安全な添付ファイル | Microsoft Learn
SharePoint、OneDrive、Microsoft Teams 向けの Safe Attachments | Microsoft Learn
まとめ
・安全なリンクは、メールの URL をスキャンして書き換え、クリックしたときにも確かめる(Teams と Office アプリは書き換えずにクリック時に確認)。
・安全な添付ファイルは、添付ファイルを仮想環境で開いて確かめ、標準と厳重ではブロックが推奨値。
・組み込みの保護は URL を書き換えず組織内のメールも対象外だが、標準的な保護では書き換え、組織内のメールも対象になる。
・test0001 に送ったメールのリンクは safelinks.protection.outlook.com に書き換わり、クリックはエクスプローラーに「許可」として記録された
次回:次回:フィッシング対策と自動調査と対応(Defender for Office 365 シリーズ M3)
コメント