
この記事でわかること
- Microsoft Intune の役割(MDM と MAM、Entra ID との関係)と、Windows の自動登録の設定
- Azure の Windows VM を Microsoft Entra ID に参加させ、Entra ID のアカウントでサインインするための条件
- Azure Bastion の Entra ID 認証の接続方法ごとの最小 SKU と、ポータルからの RDP で実際に起きたこと
はじめに
Microsoft Defender for Endpoint と Intune のシリーズの 1 回目。
今回は、Azure の Windows 11 の VM を Microsoft Entra ID に参加させ、Intune に登録するところまでを扱う。
※2026年11月時点の情報です。
Microsoft Intune とは
Intune は、デバイスの登録、構成、セキュリティ保護、更新、アプリの展開と保護、組織のリソースにアクセスできるユーザーとデバイスの制御を行うクラウドのサービス。
オンプレミスの基盤は要らず、管理はすべて Microsoft Intune 管理センターから行う。
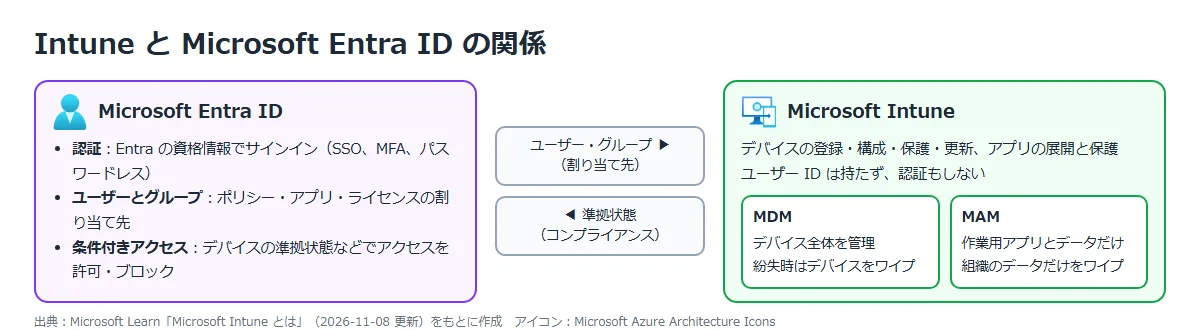
| 管理モード | 管理する範囲 |
|---|---|
| モバイル デバイス管理(MDM) | デバイス全体(設定、セキュリティ、アプリ)。 紛失・盗難時はデバイスをワイプできる |
| モバイル アプリケーション管理(MAM) | 作業用のアプリとその中のデータだけ。 個人のコンテンツに触れずに組織のデータだけをワイプできる |
Intune はユーザー ID を持たず、認証もしない。
認証、ユーザーとグループ(ポリシーやアプリの割り当て先、ライセンスの割り当て)、条件付きアクセスは Microsoft Entra ID に任せる。
管理するユーザーまたはデバイスごとに Intune のライセンスが要る。
公式ドキュメント:Microsoft Intune とは | Microsoft Learn
Windows の自動登録
自動登録を有効にすると、デバイスが Microsoft Entra ID に参加または登録したときに、Intune に自動で登録される。
Microsoft Entra ID P1 または P2(またはプレミアムの試用版)が要る。
設定は Intune 管理センターの「デバイス」⇒「デバイスのオンボード」⇒「登録」⇒「Windows」⇒「自動登録」にある。
| MDM ユーザー スコープ | 動き |
|---|---|
| なし | すべてのユーザーで自動登録が無効。 ユーザーが自分で MDM 登録を始める必要がある |
| 一部 | 選んだユーザーで自動登録が有効 |
| すべて | すべてのユーザーで自動登録が有効 |
公式ドキュメント:Windows デバイスの自動登録を設定する | Microsoft Learn
Azure の Windows VM の Entra ID ログイン
AADLoginForWindows 拡張機能を入れると、Azure の Windows VM が Microsoft Entra ID に参加し、Entra ID のアカウントでサインインできるようになる。
拡張機能を入れる前に、VM のシステム割り当てマネージド ID を有効にしておく。
サインインできるのは、VM と同じテナントの標準の Entra ユーザーだけ。
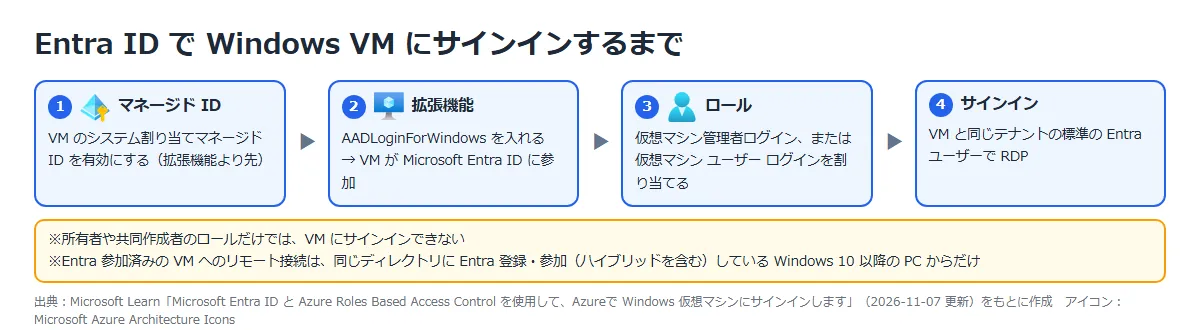
| ロール | 与えられるもの |
|---|---|
| 仮想マシン管理者ログイン | VM への管理者レベルのアクセス |
| 仮想マシン ユーザー ログイン | VM への通常のユーザー レベルのアクセス |
※ローカルの Administrators グループに Entra のユーザーを手で追加する方法はサポートされていない。
管理者にしたいユーザーには、仮想マシン管理者ログインを割り当てる。
※Entra ID に参加した VM へのリモート接続は、同じディレクトリに Entra 登録・参加(ハイブリッドを含む)している Windows 10 以降の PC からだけ許可される。
Azure Bastion の Microsoft Entra ID 認証
Bastion の Entra ID 認証では、VM のローカルの資格情報ではなく組織の ID でサインインする。
多要素認証(MFA)や条件付きアクセスが、サインインのときに評価される。
ポータルからの RDP の Entra ID 認証はパブリック プレビュー、ポータルからの SSH は一般提供。
| 接続方法 | 最小 SKU |
|---|---|
| Azure portal(RDP または SSH) | Basic |
| ネイティブ クライアント(RDP と –enable-mfa) | Standard |
| ネイティブ クライアント(–auth-type AAD を使った SSH) | Standard |
Entra ID で接続するユーザーには、仮想マシン管理者ログインか仮想マシン ユーザー ログインに加えて、VM、VM の NIC、Bastion の閲覧者ロールが要る。
条件がそろうと、ポータルの Bastion の接続画面で、認証の種類の既定が Microsoft Entra ID になる。
※ポータルからの RDP の Entra ID 認証は、グラフィカル セッション記録と同時には使えない。
公式ドキュメント:Azure Bastion の Microsoft Entra ID 認証を構成する | Microsoft Learn
構築手順
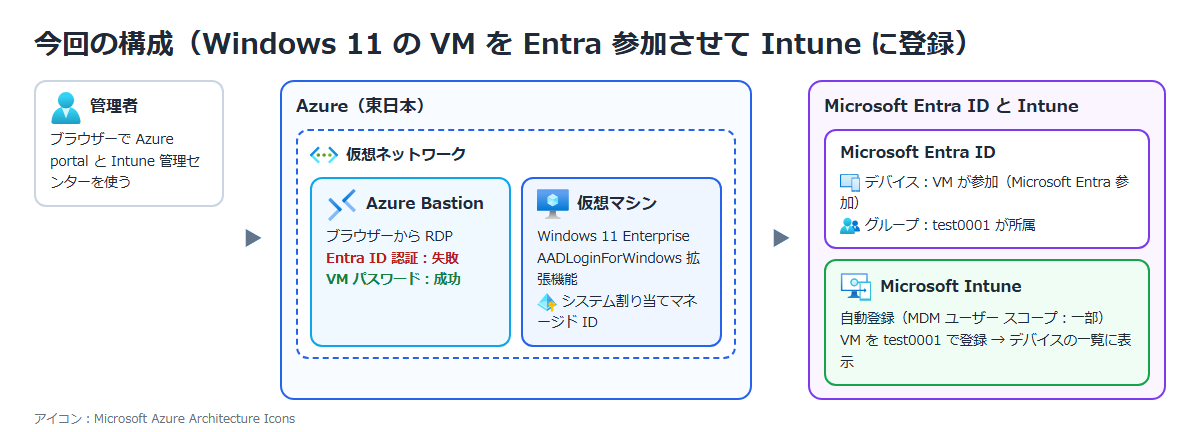
今回の構成と実施すること
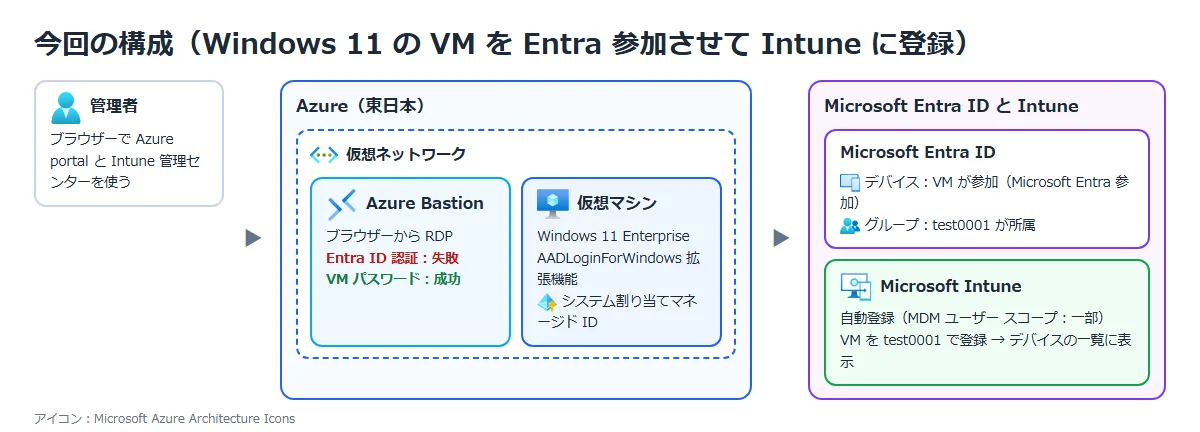
東日本に Windows 11 Enterprise の VM と Azure Bastion を置き、VM を Microsoft Entra ID に参加させる。
Intune の自動登録の対象にした test0001 で VM を登録し、Intune 管理センターに出ることを確かめる。
Bastion の詳しい説明は Azure Bastion とは、マネージド ID は Azure マネージド ID とは にまとめている。
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | Intune の自動登録(MDM ユーザー スコープ)を設定する | 対象のグループに test0001 が入っている |
| ② | Windows 11 の VM を作り、Entra ID でのログインを有効にする | AADLoginForWindows が成功し、VM が Entra に参加している |
| ③ | test0001 にロールを割り当てる | 仮想マシン管理者ログインと閲覧者が付いている |
| ④ | Bastion から VM に入る | Entra ID 認証は失敗、VM パスワードでは入れる |
| ⑤ | Windows の設定から test0001 で Intune に登録する | Entra のデバイスが管理対象になり、Intune 管理センターに出る |
① Intune の自動登録を設定する
Intune 管理センターで「デバイス」⇒「デバイスのオンボード」⇒「登録」⇒「Windows」⇒「自動登録」を開く。
MDM ユーザー スコープを「一部」にし、自動登録の対象にするグループを選ぶ。
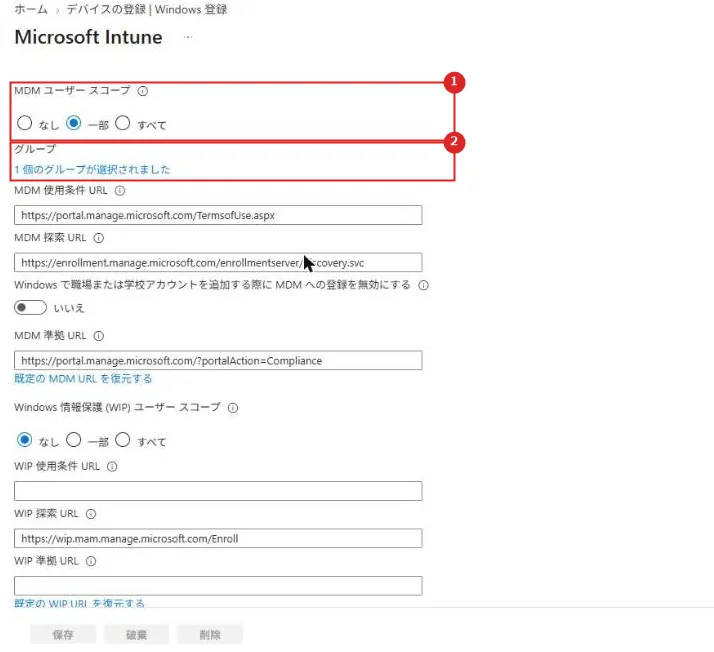
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | MDM ユーザー スコープ | 自動登録を有効にするユーザーの範囲。 「一部」は選んだユーザーだけ、「すべて」は全ユーザー |
| 2 | グループ | 「一部」のときに、自動登録の対象にするグループ |
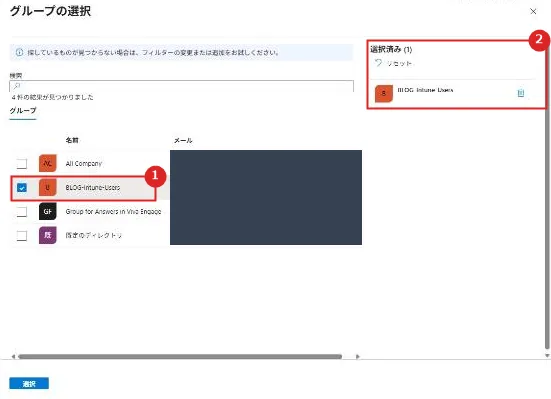
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 対象のグループ | test0001 を入れたセキュリティ グループを選ぶ |
| 2 | 選択済み | 選んだグループ。 このグループのユーザーが Windows で登録すると、Intune に自動で登録される |
※自動登録には Microsoft Entra ID P1 または P2 が要る。
今回の test0001 には、Intune と Entra ID P2 を含む Microsoft 365 E5 を割り当てている。
公式ドキュメント:Windows デバイスの自動登録を設定する | Microsoft Learn
②③ VM を作り、ロールを割り当てる
VM はシステム割り当てマネージド ID を有効にしてから、AADLoginForWindows 拡張機能を入れる。
VM の中で dsregcmd /status を実行すると、AzureAdJoined : YES になった。
test0001 には、VM のリソース グループのスコープで「仮想マシン管理者ログイン」と「閲覧者」を割り当てた。
| 確認したこと | 結果 |
|---|---|
| AADLoginForWindows 拡張機能 | プロビジョニング成功(2.2) |
| システム割り当てマネージド ID | 有効 |
| dsregcmd /status | AzureAdJoined : YES、DeviceAuthStatus : SUCCESS |
| ロール(リソース グループ) | 仮想マシン管理者ログイン、閲覧者 |
④ Bastion から VM に入る
VM の「接続」⇒「Bastion」で、認証の種類に「Microsoft Entra ID(プレビュー)」が既定で出た。
ただし、この方法では接続できなかった(次の「実機でつまずいた点」)。
認証の種類を「VM パスワード」にし、VM を作ったときのローカル管理者で入った。
⑤ Windows の設定から Intune に登録する
VM の中で「設定」⇒「アカウント」⇒「職場または学校にアクセスする」を開く。
VM はすでに Microsoft Entra ID に参加しているので、「Connected to a Microsoft Entra ID」と出る。
「Enroll only in device management」(デバイス管理のみに登録する)を選び、test0001 でサインインする。
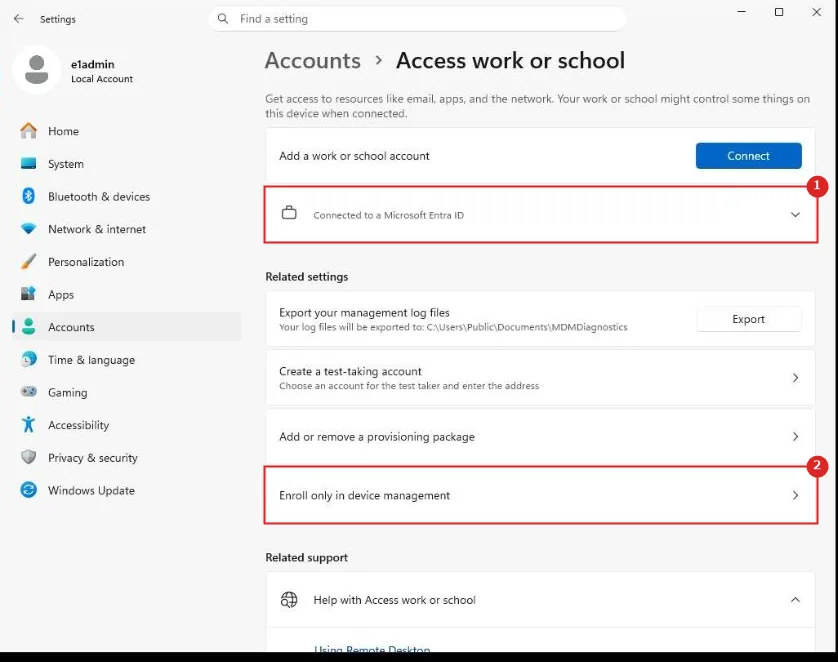
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Connected to a Microsoft Entra ID | AADLoginForWindows で Entra に参加済みであることを示す |
| 2 | Enroll only in device management | Entra への参加はそのままで、MDM(Intune)にだけ登録する |
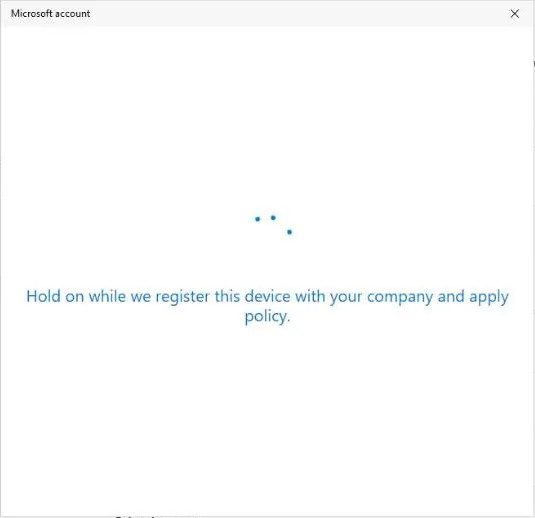
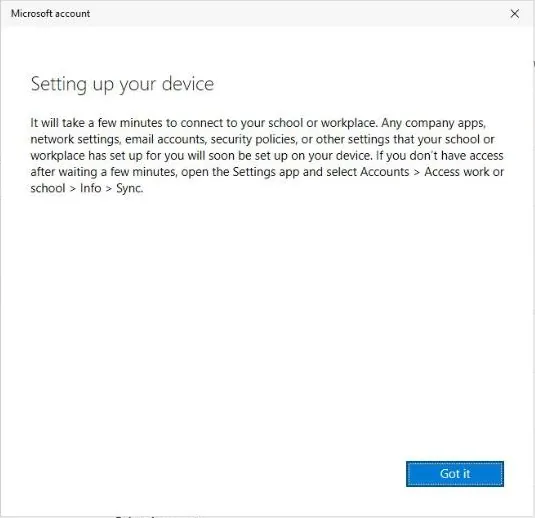
登録が終わると、ポリシーやアプリが数分かけて届く。
届かないときは「Accounts」⇒「Access work or school」⇒「Info」⇒「Sync」で同期できる、と画面に出た。
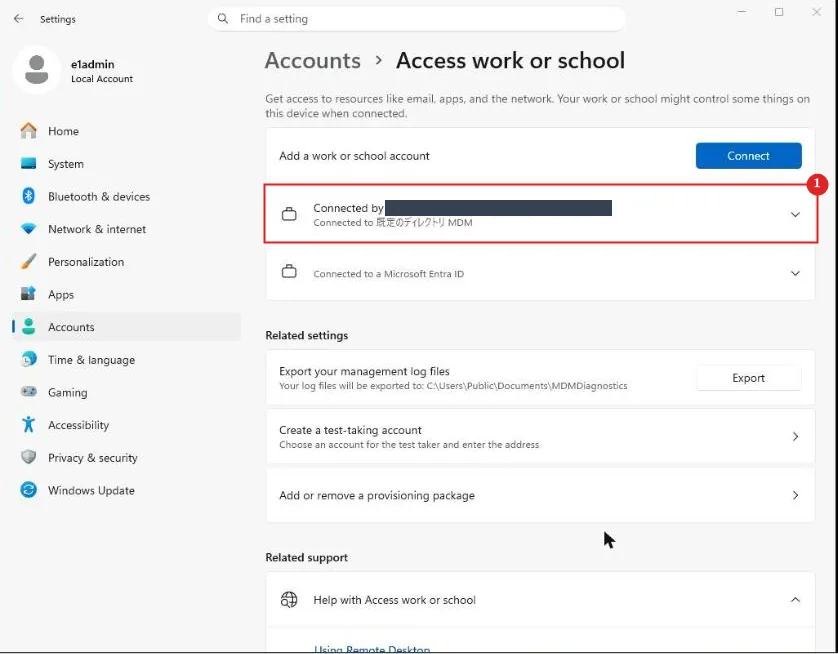
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Connected by(ユーザー) | 登録したユーザーと、MDM に接続していることを示す |
Intune 管理センターで確かめる
Intune 管理センターの「デバイス」⇒「すべてのデバイス」に、VM(e1win11)が出た。
管理者は Intune、コンプライアンスは「準拠している」、プライマリ ユーザーは test0001 だった。
所有権は「個人」と表示された。
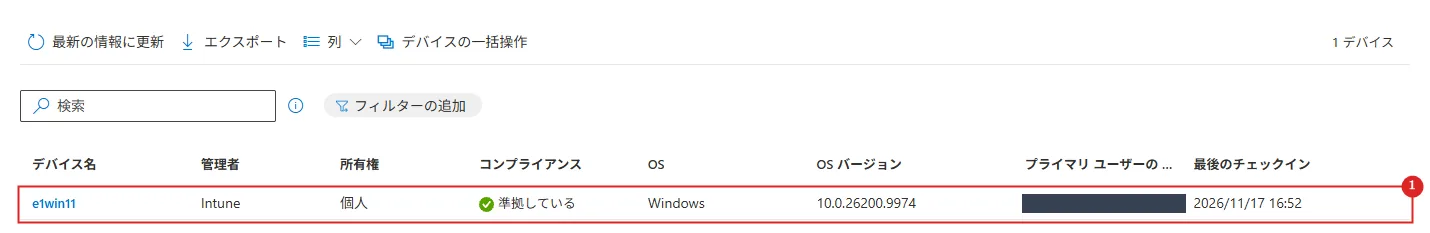
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | e1win11 | 登録した VM。 管理者、所有権、コンプライアンス、OS のバージョン、プライマリ ユーザー、最後のチェックインが出る |
Microsoft Entra ID 側でも、VM のデバイスが管理対象(isManaged が true)になり、MDM のアプリケーション ID が Intune のもの(0000000a-0000-0000-c000-000000000000)になった。
実機でつまずいた点
An internal error has occurred within the Bastion Host, and the connection has been terminated.
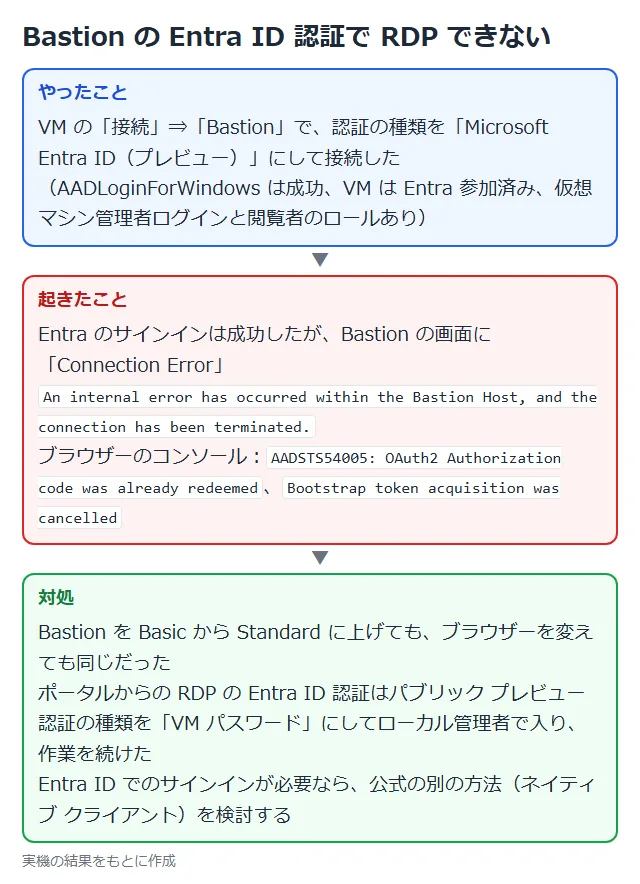
Bastion の接続画面で「Microsoft Entra ID(プレビュー)」を選んで接続すると、Entra のサインインまでは進んだ。
その後、Bastion の画面に「Connection Error」が出て切断された。
ブラウザーのコンソールには AADSTS54005: OAuth2 Authorization code was already redeemed と Bootstrap token acquisition was cancelled が出ていた。
Entra のサインイン ログでは、Microsoft Remote Desktop へのサインインは成功していた。
VM の中には、そのときのログオンの記録がなかった。
Bastion を Basic から Standard に上げても、別のブラウザー ウィンドウで試しても同じだった。
ポータルからの RDP の Entra ID 認証はパブリック プレビュー。
今回は「VM パスワード」で入って作業を続けた。
公式ドキュメント:Azure Bastion の Microsoft Entra ID 認証を構成する | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| 自動登録 | MDM ユーザー スコープは「一部」で、まず検証用のグループだけを対象にする |
| VM の Entra ログイン | システム割り当てマネージド ID を有効にしてから AADLoginForWindows を入れる |
| サインインの権限 | 所有者や共同作成者ではなく、仮想マシン管理者ログインか仮想マシン ユーザー ログインで与える |
| Bastion の接続 | ポータルからの RDP の Entra ID 認証はプレビュー。 使えないときに備えて、ローカル管理者の資格情報を安全に保管しておく |
公式ドキュメント:
Windows デバイスの自動登録を設定する | Microsoft Learn
Microsoft Entra ID と Azure Roles Based Access Control を使用して、Azureで Windows 仮想マシンにサインインします | Microsoft Learn
Azure Bastion の Microsoft Entra ID 認証を構成する | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| ライセンス | 自動登録には Microsoft Entra ID P1 または P2、管理するユーザーかデバイスごとに Intune のライセンスが要る |
| Windows Server | Windows Server の VM は MDM 登録に対応していない |
| ローカルの管理者グループ | Entra のユーザーをローカルの Administrators に手で追加する方法はサポートされていない |
| リモート接続の元の PC | Entra 参加済みの VM へのリモート接続は、同じディレクトリに Entra 登録・参加している Windows 10 以降の PC からだけ |
| グラフィカル セッション記録 | ポータルからの RDP の Entra ID 認証とは同時に使えない |
公式ドキュメント:
Microsoft Intune とは | Microsoft Learn
Windows デバイスの自動登録を設定する | Microsoft Learn
Microsoft Entra ID と Azure Roles Based Access Control を使用して、Azureで Windows 仮想マシンにサインインします | Microsoft Learn
Azure Bastion の Microsoft Entra ID 認証を構成する | Microsoft Learn
まとめ
・Intune はデバイスとアプリを管理し、認証、ユーザーとグループ、条件付きアクセスは Microsoft Entra ID に任せる。
・Azure の Windows VM は、マネージド ID と AADLoginForWindows で Entra に参加し、仮想マシン管理者ログインなどのロールでサインインできる。
・Windows の設定の「デバイス管理のみに登録する」で test0001 で登録すると、Intune 管理センターの一覧に出た。
・ポータルの Bastion からの Entra ID 認証の RDP は、Basic でも Standard でも Connection Error になった
次回:Intune で Windows VM を Defender for Endpoint にオンボードする(E2)
コメント