
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる27回目で、Microsoft Purview の 2 回目。
Purview の 1 回目(秘密度ラベル)の続きで、サービス側の自動ラベル付け(自動ラベル付けポリシー)と、チームやサイトに付けるコンテナーのラベルを扱う。
実機では、クレジット カード番号を含むファイルとメールに「社外秘」を自動で付けるポリシーを作り、シミュレーションからオンにするまでを確かめた。
あわせて「社内限定サイト」ラベルを作り、Microsoft 365 グループに付けてプライバシーやゲストの設定がどうなるかを見た。
※2026年11月時点の情報です。
シリーズの該当回:データ保護編
前回:Microsoft Purview とは(秘密度ラベル。Purview シリーズ P1)
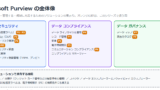
自動ラベル付けの 2 つの方法
秘密度ラベルを自動で付ける方法は 2 つある。
1 つはPurview の 1 回目で試したクライアント側で、ラベルの設定に条件を入れておくと、Word や Outlook で編集中にラベルが付く(またはすすめられる)。
もう 1 つがサービス側で、自動ラベル付けポリシーを作ると、SharePoint と OneDrive に保存されたファイルや、Exchange で送受信されるメールにサービスがラベルを付ける。
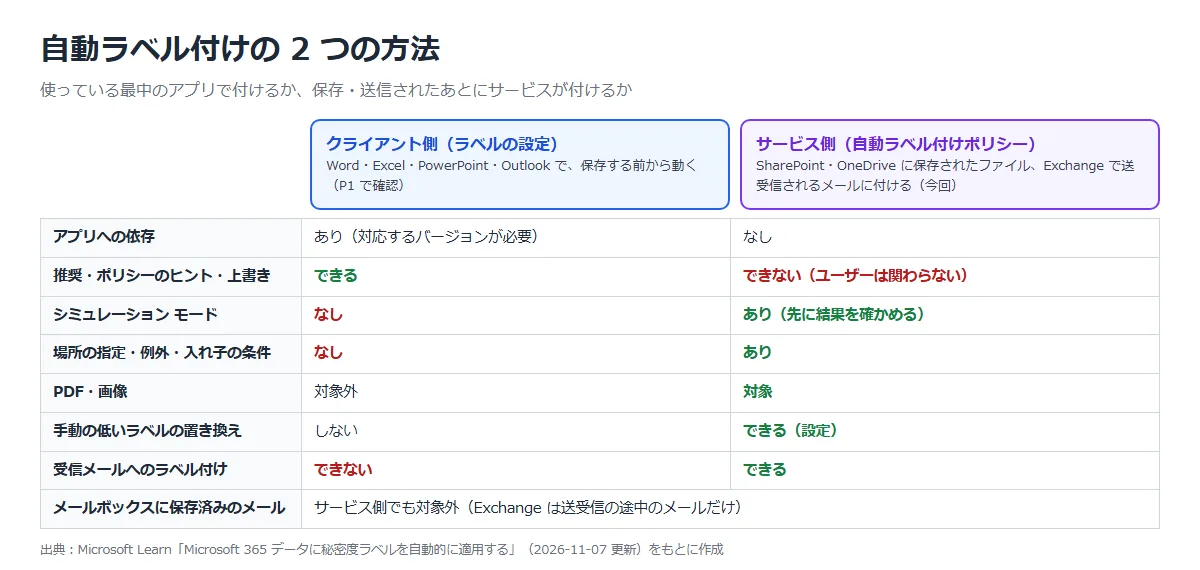
サービス側はアプリのバージョンに依存せず、ポリシーをオンにした時点から組織全体で使える。
そのかわり、ユーザーへの推奨やポリシーのヒントはなく、ユーザーはラベル付けに関わらない。
Exchange では送受信されるメールが対象で、メールボックスに保存済みのメールには付かない。
公式ドキュメント:Microsoft 365 データに秘密度ラベルを自動的に適用する | Microsoft Learn
自動ラベル付けポリシーのしくみ
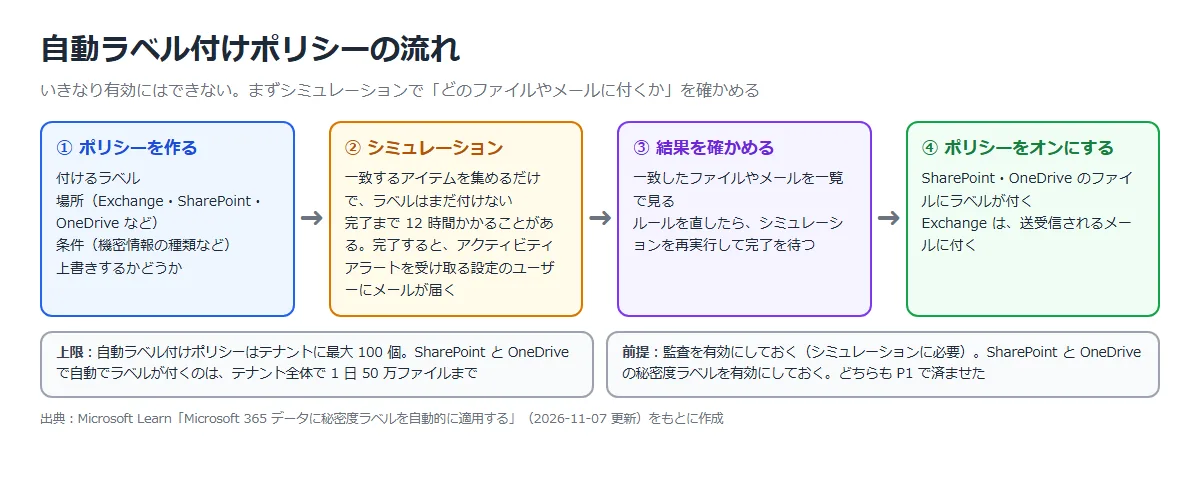
自動ラベル付けポリシーは、いきなりオンにはできない。
まずシミュレーション モードで動かし、どのファイルやメールが一致するかを確かめてからオンにする。
シミュレーションの完了には 12 時間かかることがある。
| 項目 | 内容 |
|---|---|
| ポリシーの種類 | 「ラベルのみを自動的に適用する」「ラベルのみを自動的に削除する」「既定の SPO にのみ自動適用します」の 3 つ。 削除は SharePoint と OneDrive のアイテムだけ |
| 場所 | Exchange メール、SharePoint サイト、OneDrive アカウントなど。 場所ごとに対象のユーザーやサイトを絞れる |
| ルール | 機密情報の種類(クレジット カード番号など)と、信頼度、インスタンス数で条件を作る |
| 上書き | 既定では、手動で付けたラベルは置き換えない。 自動で付いた優先度の低いラベルは置き換える。 設定で、手動のラベルも置き換えられる |
| 対象のファイル | SharePoint と OneDrive では、Word・PowerPoint・Excel のファイルと PDF。 開いているファイルにはラベルを付けられない |
| 上限 | 値 |
|---|---|
| ポリシーの数 | テナントあたり最大 100 個 |
| 自動でラベルが付くファイル | SharePoint と OneDrive で、テナント全体で 1 日あたり 500,000 件(保証された処理速度ではない) |
| シミュレーションの一致 | 1 ポリシーのシミュレーションで最大 20,000,000 ファイル。 超えるとオンにできない |
シミュレーションには、監査が有効になっていることが必要。
SharePoint と OneDrive のファイルにラベルを付けるには、SharePoint と OneDrive の秘密度ラベルも有効にしておく。
どちらもPurview の 1 回目で済ませている。
公式ドキュメント:Microsoft 365 データに秘密度ラベルを自動的に適用する | Microsoft Learn
コンテナーのラベルとは
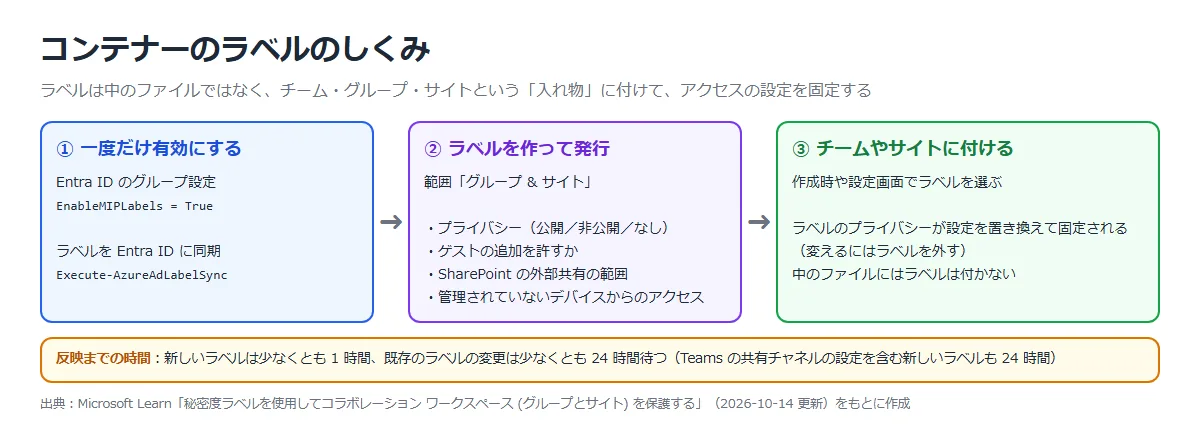
秘密度ラベルは、ファイルやメールのほかに、Teams のチーム、Microsoft 365 グループ、SharePoint サイトといった「入れ物(コンテナー)」にも付けられる。
コンテナーに付けたラベルは、プライバシー、ゲストの追加、SharePoint の外部共有などの設定を決める。
中のファイルにラベルが付くわけではない。
| ラベルで決められること | 内容 |
|---|---|
| プライバシー | 公開、非公開、なし(ユーザーが決める)。 ラベルを付けると、グループの既存のプライバシー設定を置き換える |
| 外部ユーザーのアクセス | グループの所有者が、組織外の人をゲストとして追加できるかどうか |
| SharePoint サイトからの外部共有 | すべてのユーザー、新規および既存のゲスト、既存のゲスト、組織内のユーザーのみ、から選ぶ。 サイトの既存の外部共有設定を置き換える |
| 管理されていないデバイスからのアクセス | Microsoft Entra の条件付きアクセスを使っている場合に、管理されていないデバイスからのアクセスを制限する |
コンテナーのラベルを使うには、Microsoft Entra ID のグループ設定で EnableMIPLabels を True にし、ラベルを Entra ID に同期する(一度だけ)。
有効になるまでは、ラベルの「グループとサイト」の設定は表示されても構成できない。
新しいラベルは少なくとも 1 時間、既存のラベルの変更は少なくとも 24 時間待ってから試す。
公式ドキュメント:秘密度ラベルを使用してコラボレーション ワークスペース (グループとサイト) を保護する | Microsoft Learn
構築手順
今回の構成と実施すること
Microsoft 365 E5 の試用版のテナントで、Purview の 1 回目で作った「社外秘」ラベルを自動で付けるポリシーと、グループとサイト用のラベルを作る。
対象はテスト ユーザー 2 人(test0001 と rbac-test)の Exchange と OneDrive。
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 自動ラベル付けポリシーを作る(カード番号 → 社外秘) | シミュレーション モードでしか始められない |
| ② | コンテナーのラベルを有効にする | EnableMIPLabels とラベルの同期 |
| ③ | グループとサイト用のラベル「社内限定サイト」を作る | 非公開、ゲスト不可、外部共有は組織内のみ |
| ④ | Microsoft 365 グループにラベルを付けて作る | プライバシーとゲストの設定がラベルで決まる |
| ⑤ | シミュレーションの結果を確かめる | どのメールやファイルが一致したか |
| ⑥ | ポリシーをオンにする | シミュレーションのあとで選べるようになる |
| ⑦ | カード番号を含むメールを送る | 受信したメールに「社外秘」が付く |
| ⑧ | OneDrive の文書を確かめる | シミュレーションで一致しなかった文書にも、オンにしたあとでラベルが付く |
① 自動ラベル付けポリシーを作る
Microsoft Purview ポータル ⇒「Information Protection」⇒「ポリシー」⇒「自動ラベル付けポリシー」⇒「ポリシーの作成」。
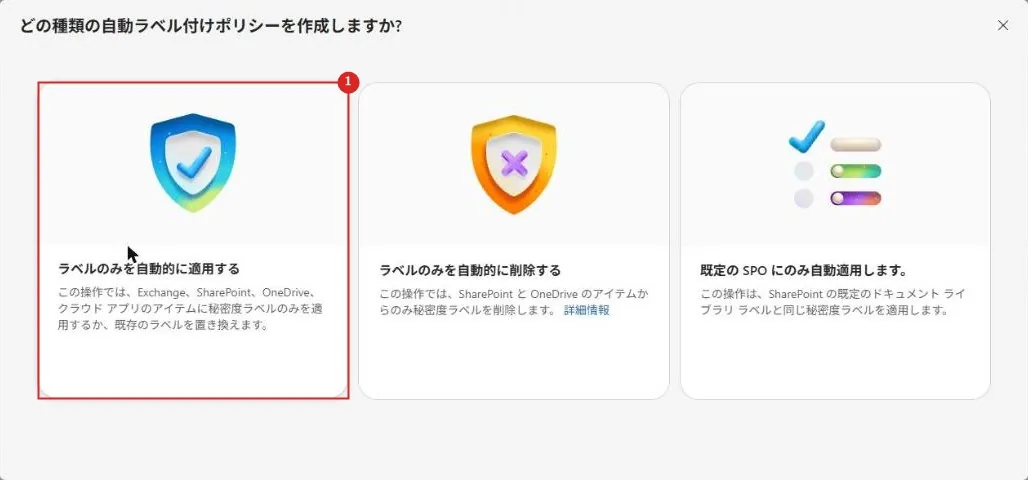
最初に、ポリシーの種類を選ぶ。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ラベルのみを自動的に適用する | Exchange、SharePoint、OneDrive などのアイテムにラベルを付ける。 今回はこれを選ぶ |
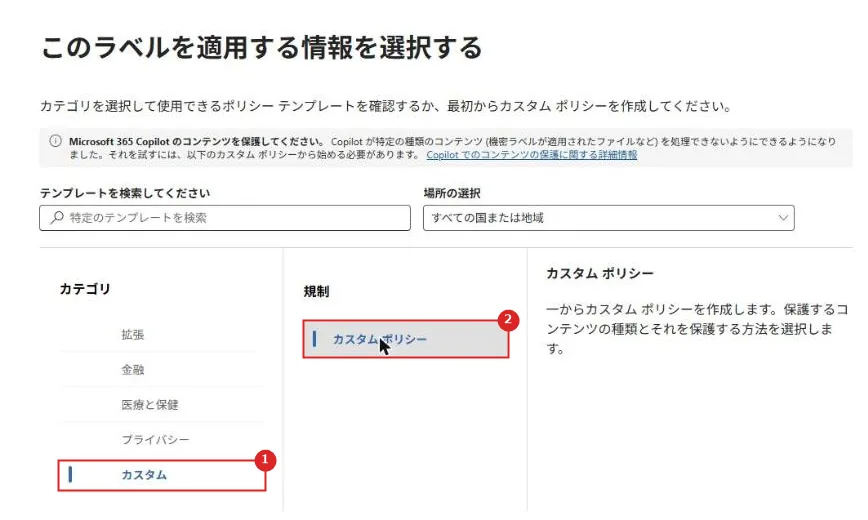
次に、ラベルを付ける情報を選ぶ。
金融や医療などのテンプレートもあるが、今回はクレジット カード番号だけを条件にしたいので、カスタム ポリシーにする。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | カテゴリ「カスタム」 | テンプレートを使わずに作る |
| 2 | カスタム ポリシー | 機密情報の種類を自分で選ぶ |
ポリシーの名前と説明を入れたあと、場所を選ぶ。
今回は Exchange メールと OneDrive アカウントにチェックを入れ、どちらもテスト ユーザー 2 人に絞った。
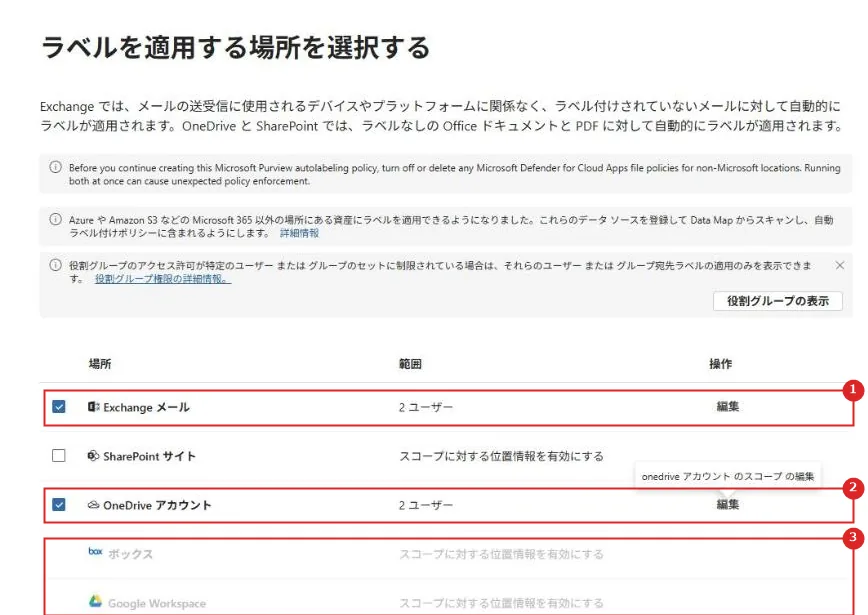
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Exchange メール | 送受信されるメールにラベルを付ける。範囲は 2 ユーザー |
| 2 | OneDrive アカウント | OneDrive の Office ファイルと PDF にラベルを付ける。 範囲は 2 ユーザー |
| 3 | ボックス、Google Workspace | Microsoft 365 以外の場所。今回は使わない |
次はルール。
「コンテンツに含まれるもの」に、機密情報の種類「Credit Card Number」を追加した。
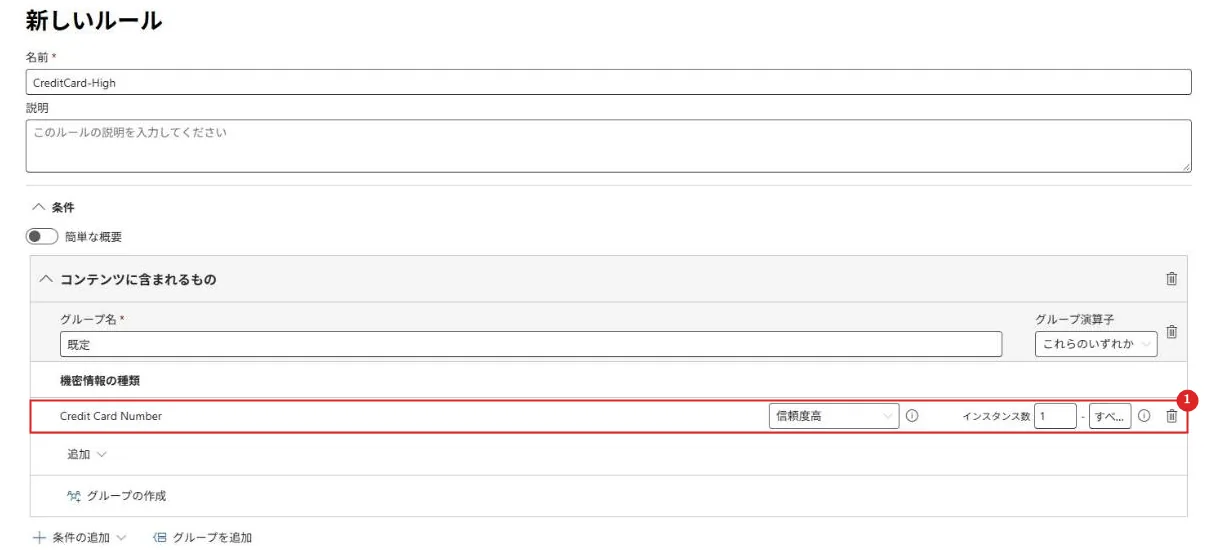
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Credit Card Number | 信頼度は「高」、インスタンス数は 1 以上。 カード番号が 1 つでも高い信頼度で見つかれば一致する |
付けるラベルはPurview の 1 回目で作った「社外秘」。
追加のラベル設定では、既存のラベルを上書きするかを選ぶ。
Purview の 1 回目のラベル ポリシーで「一般」を既定にしているので、「一般」が付いたアイテムも「社外秘」に置き換えられるように、「すべての場所」にチェックを入れた。
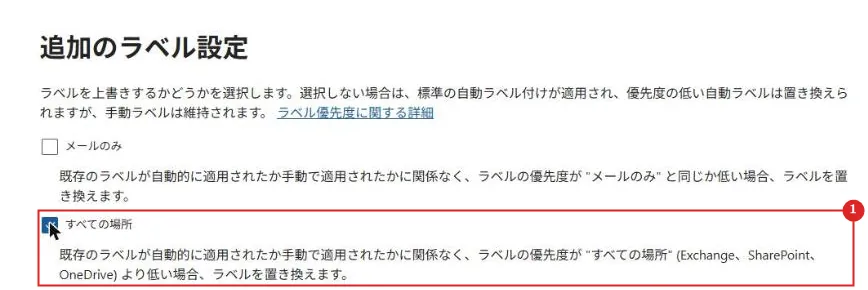
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | すべての場所 | Exchange、SharePoint、OneDrive で、優先度の低いラベル(今回は「一般」)が手動で付いていても「社外秘」に置き換える |
最後にモードを選ぶ。
「ポリシーを有効にする」は灰色で選べず、シミュレーション モードで始めるしかない。
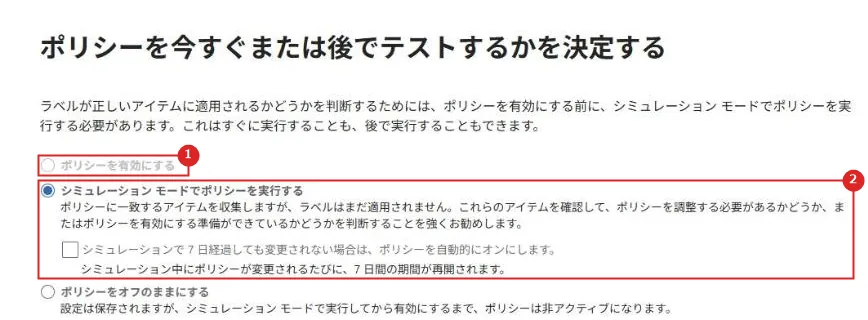
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ポリシーを有効にする | シミュレーションを済ませるまで選べない |
| 2 | シミュレーション モードでポリシーを実行する | 一致するアイテムを集めるだけで、ラベルはまだ付かない。 「7 日経過しても変更されない場合は、ポリシーを自動的にオンにします」は付けなかった |
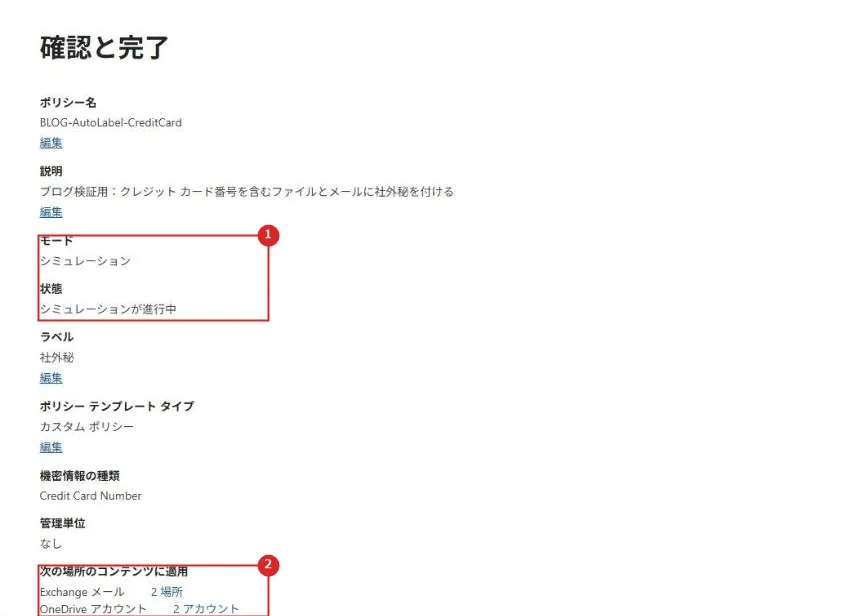
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | モード・状態 | シミュレーション、シミュレーションが進行中 |
| 2 | 次の場所のコンテンツに適用 | Exchange メール 2 場所、OneDrive アカウント 2 アカウント |
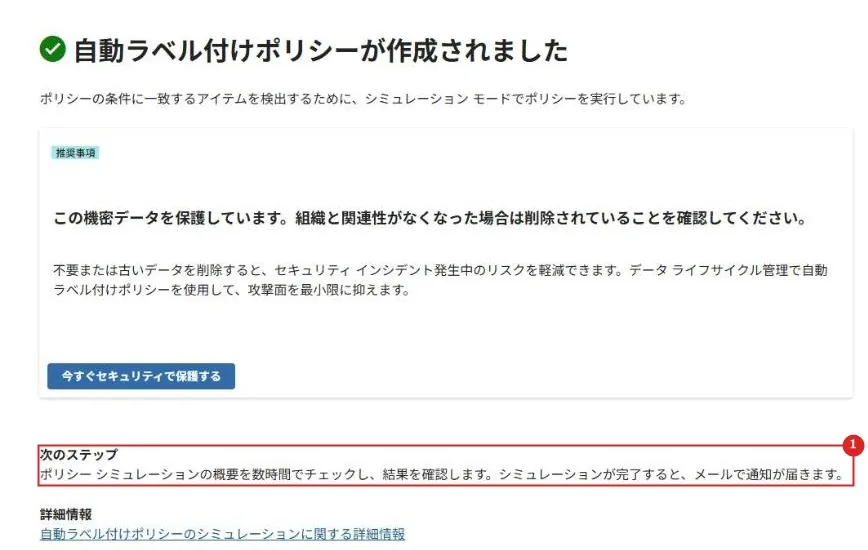
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 次のステップ | シミュレーションの概要を数時間後に確かめる。完了するとメールで通知される |
② コンテナーのラベルを有効にする
この設定は Microsoft Entra ID のグループ設定で、ポータルには画面がない。
Microsoft Graph の groupSettings に、Group.Unified のテンプレートから設定を作り、EnableMIPLabels を True にした。
POST https://graph.microsoft.com/v1.0/groupSettings
{ "templateId": "62375ab9-6b52-47ed-826b-58e47e0e304b", "values": [ { "name": "EnableMIPLabels", "value": "True" } ] }
続いて、Security & Compliance PowerShell で、秘密度ラベルを Entra ID に同期した。
Execute-AzureAdLabelSync③ グループとサイト用のラベルを作る
Microsoft Purview ポータル ⇒「Information Protection」⇒「秘密度ラベル」⇒「ラベルの作成」。
名前は BLOG-InternalSite、表示名は「社内限定サイト」にした。
範囲は「グループ & サイト」だけにする。
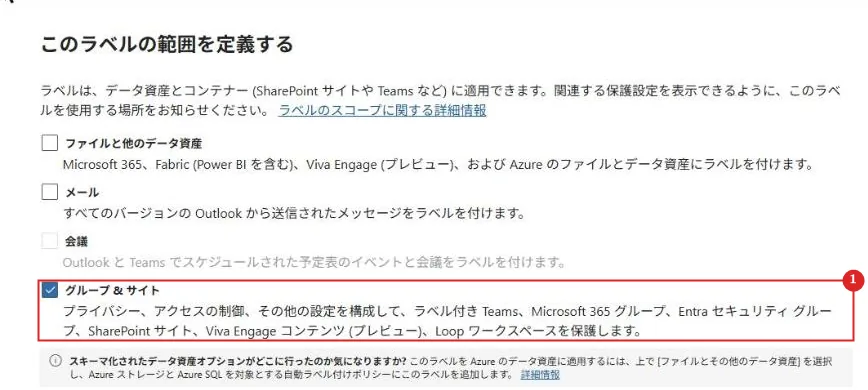
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | グループ & サイト | Teams、Microsoft 365 グループ、SharePoint サイトなどに付けるラベルになる。 ファイルとメールには表示されない |
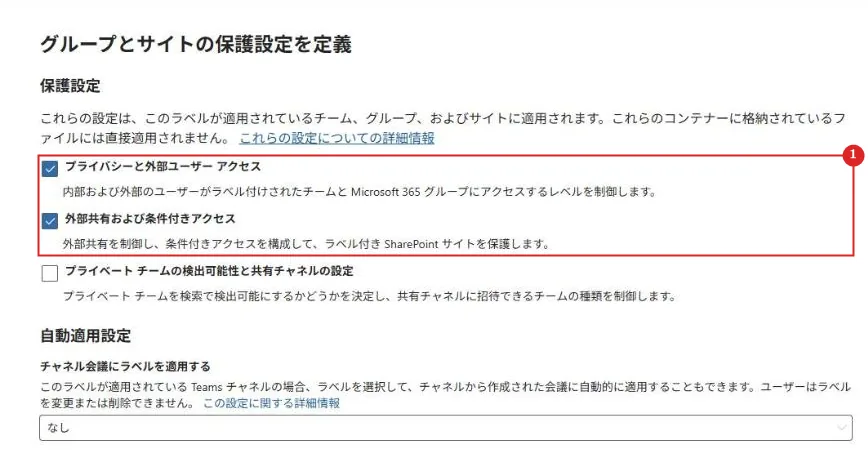
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | プライバシーと外部ユーザー アクセス、外部共有および条件付きアクセス | 設定するものにチェックを入れる。 ここでの設定は、コンテナーの中のファイルには直接適用されない |
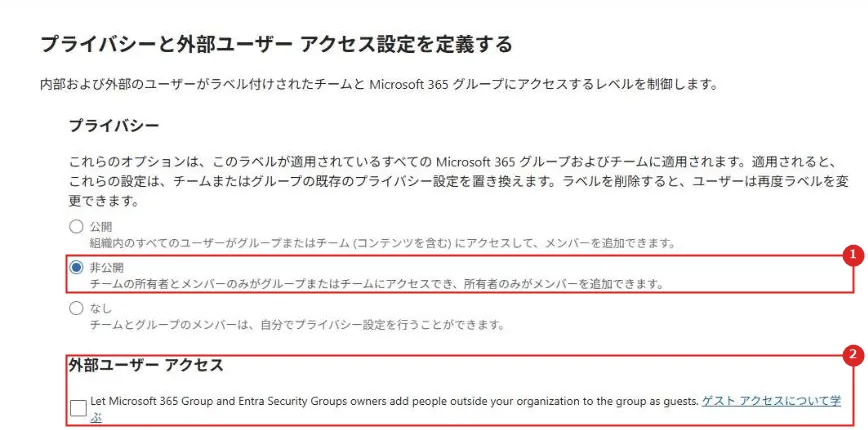
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 非公開 | チームの所有者とメンバーだけがアクセスでき、所有者だけがメンバーを追加できる |
| 2 | 外部ユーザー アクセス | チェックを外して、所有者が組織外の人をゲストとして追加できないようにする |
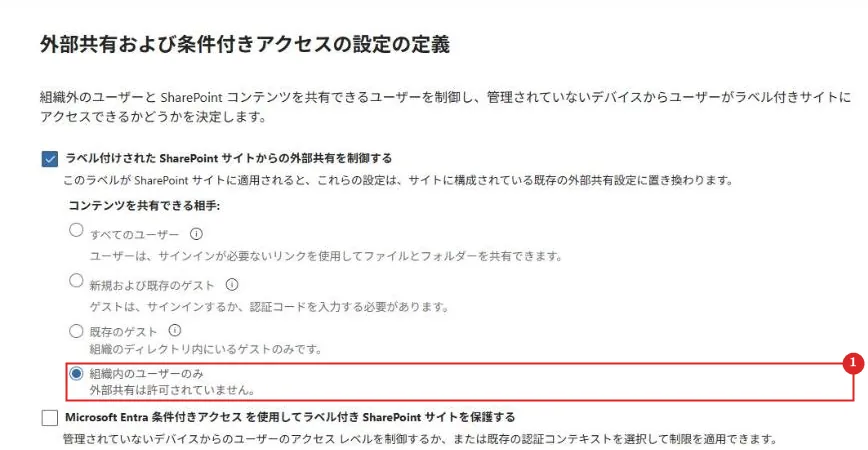
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 組織内のユーザーのみ | ラベルを付けた SharePoint サイトからの外部共有を許可しない。 サイトの既存の外部共有設定を置き換える |
作ったラベルは、Purview の 1 回目のラベル ポリシー(テスト ユーザー 2 人)に追加した。
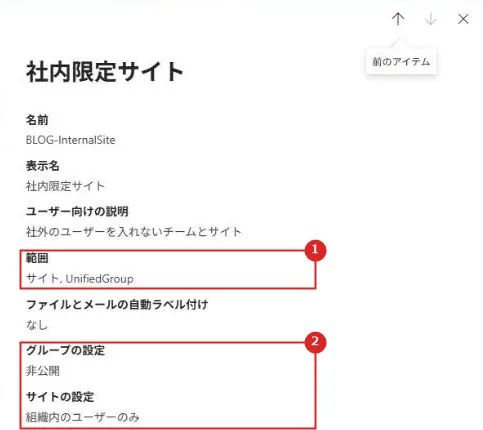
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 範囲 | サイト、UnifiedGroup(グループ & サイト) |
| 2 | グループの設定・サイトの設定 | 非公開、組織内のユーザーのみ |
④ Microsoft 365 グループにラベルを付ける
ラベルを作ってから約 1 時間後に、Microsoft Entra 管理センター ⇒「グループ」⇒「新しいグループ」で、グループの種類を Microsoft 365 にした。
「秘密度ラベル」の欄に「社内限定サイト」が出たので、選んで作った。
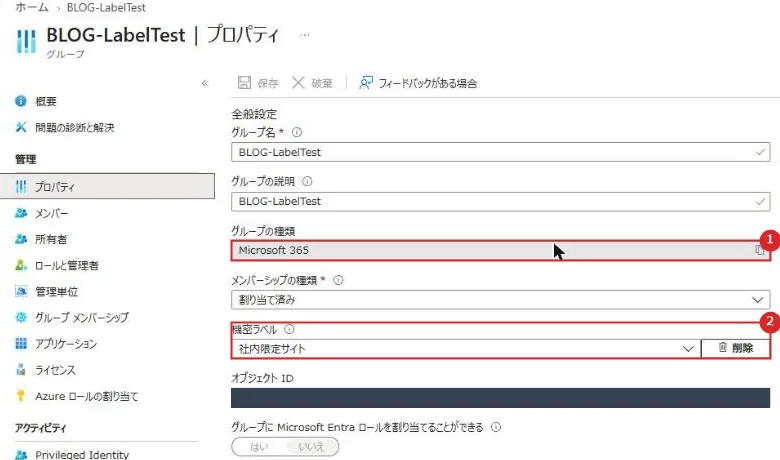
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | グループの種類 | Microsoft 365。 コンテナーのラベルを付けられるのは Microsoft 365 グループ |
| 2 | 機密ラベル | 社内限定サイト。ここで付け替えたり外したりできる |
作ったグループを Graph で確かめると、プライバシー(visibility)は Private、ゲストの追加(AllowToAddGuests)は False になっていた。
ラベルで決めたとおりの設定がグループに入った。
一方で、グループと一緒に作られた SharePoint サイトの「サイト情報」を開くと、秘密度は「なし」のままだった。
グループを作ってから約 10 時間たっても変わらなかったので、サイトの側でラベルを選んだ。
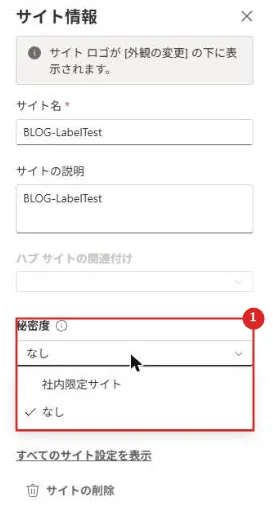
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 秘密度 | 「なし」になっていた。 ドロップダウンに、グループとサイト用のラベル「社内限定サイト」が出る |
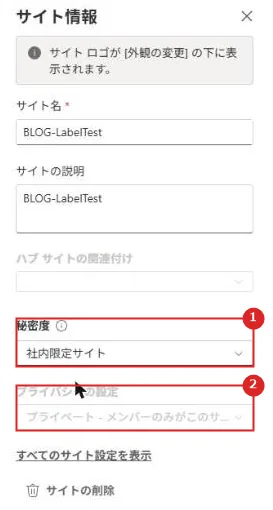
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 秘密度 | 社内限定サイトを選んだ |
| 2 | プライバシーの設定 | 「プライベート – メンバーのみがこのサイトにアクセスできる」で灰色になり、変えられない。 公式にも、ラベルはプライバシーの値をロックし、ラベルを外さないと変えられない、とある |
保存すると、サイトの右上にプライバシーとラベルが表示された。
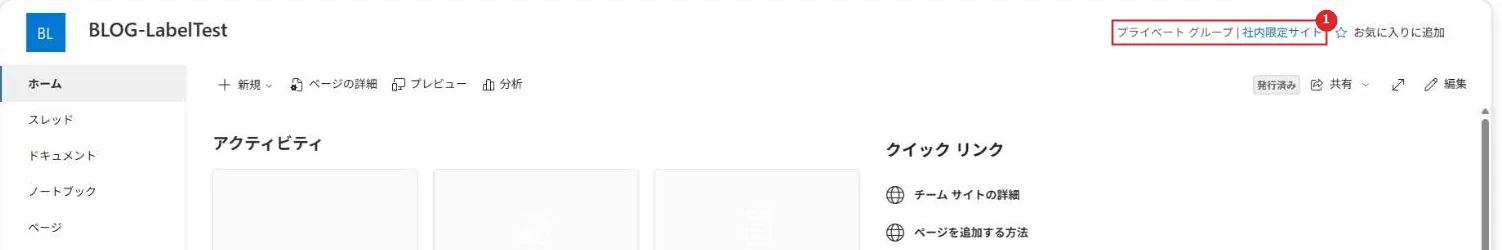
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | プライベート グループ | 社内限定サイト | サイトのプライバシーと、付いている秘密度ラベル |
⑤ シミュレーションの結果を確かめる
最初のシミュレーションは 48 秒で終わり、一致は 0 件だった。
Exchange は送受信のときにメールを評価するので、保存済みのメールは一致しない。
OneDrive の文書には、Purview の 1 回目で手動で「社外秘」を付けていた。
そこで、テスト用のカード番号を書いたメールを送り、OneDrive にもカード番号を書いた新しい Word 文書を作ってから、「シミュレーションを再起動する」を押した。
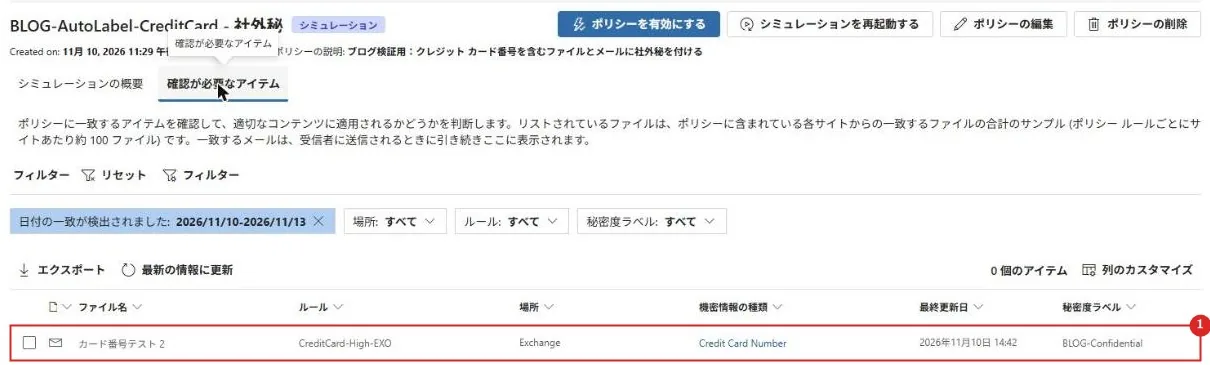
2 回目のシミュレーションは 1 分 4 秒で終わり、メールが 1 件一致した。
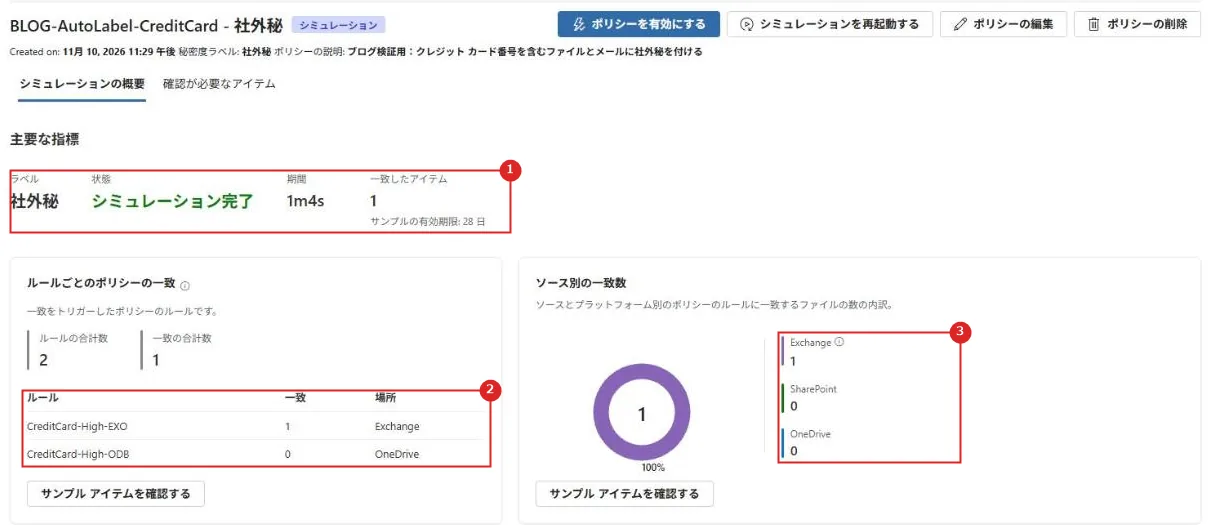
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 主要な指標 | ラベルは社外秘、状態はシミュレーション完了、期間 1m4s、一致したアイテム 1。 サンプルは 28 日後に消える |
| 2 | ルールごとの一致 | Exchange 用のルール(CreditCard-High-EXO)が 1、OneDrive 用のルール(CreditCard-High-ODB)が 0 |
| 3 | ソース別の一致数 | Exchange 1、SharePoint 0、OneDrive 0 |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 一致したメール | 「カード番号テスト 2」。 ルール、場所、機密情報の種類(Credit Card Number)、付く予定の秘密度ラベル(BLOG-Confidential=社外秘)が並ぶ |
OneDrive の新しい文書が一致しなかったのは、シミュレーションを再起動したあとに作ったためと思われる。
公式には、最新のシミュレーションが完了したあとに作成、変更、分類されたファイルは、シミュレーションの一致には出てこない、とある。
⑥ ポリシーをオンにする
結果を確かめたら、ポリシーの画面の「ポリシーを有効にする」を押す。
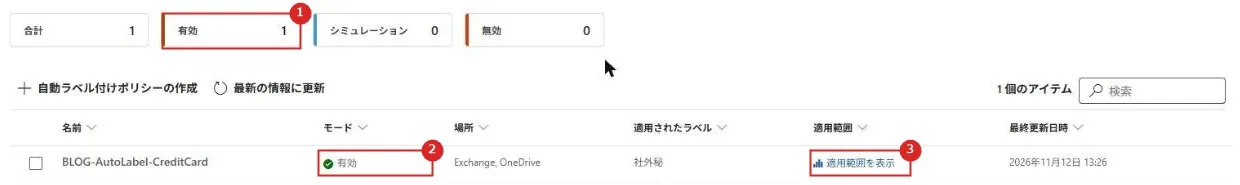
「自動ラベル付けポリシーが発行されました」と出て、一覧のモードが「有効」になった。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 有効 | 有効なポリシーの数。シミュレーション中は 0 になる |
| 2 | モード | シミュレーションから「有効」に変わった |
| 3 | 適用範囲 | 「適用範囲を表示」で、シミュレーションのあとにラベルが付いたファイルを見られる(SharePoint と OneDrive) |
⑦ カード番号を含むメールを送る
ポリシーをオンにしてから 8 分後に、test0001 から rbac-test に、テスト用のカード番号を書いたメールを送った。
ラベルは既定の「一般」のまま、何も変えずに送った。
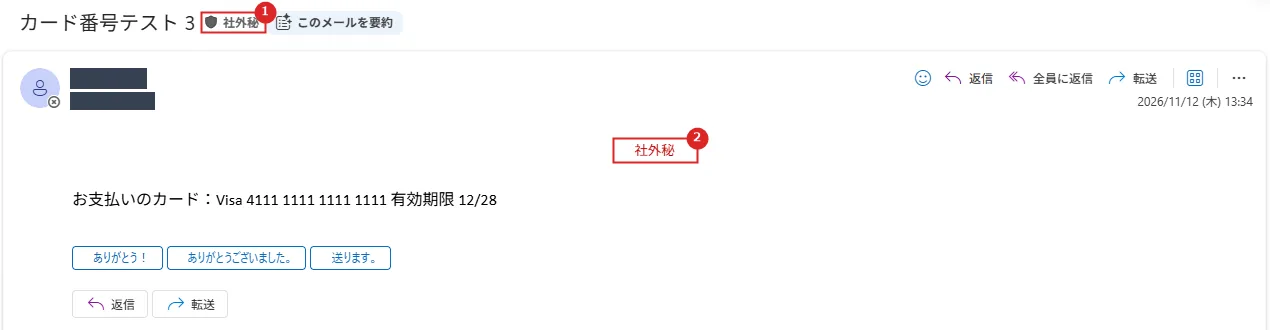
受信した rbac-test のメールには「社外秘」が付き、本文の上にラベルのヘッダー(赤い「社外秘」)も入っていた。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 秘密度ラベル | 社外秘。送信者は一般のまま送ったが、送受信のときにサービス側で付いた |
| 2 | ヘッダー | Purview の 1 回目で「社外秘」に設定したヘッダー。 自動で付いたラベルでも表示される |
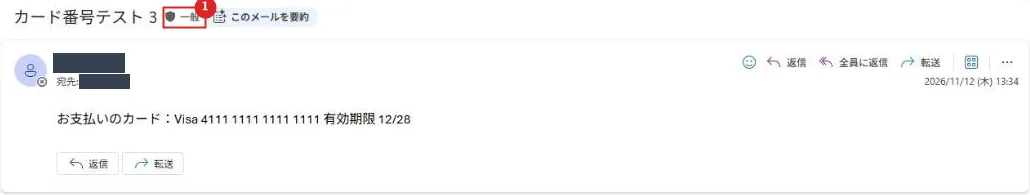
送信者の「送信済みアイテム」に残ったメールは、「一般」のままだった。
ラベルが付いたのは、受信者に届いたメールのほう。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 秘密度ラベル | 一般。送信者の手元のコピーは変わらない |
⑧ OneDrive の文書を確かめる
シミュレーションで一致しなかった OneDrive の「カード番号テスト.docx」は、オンにした直後と、約 4 時間 40 分後には「一般」のままだった。
あらためて確かめると、詳細ウィンドウの秘密度が「社外秘」になっていた。
ファイルを開いたり編集したりはしておらず、サービス側でラベルが付いた。
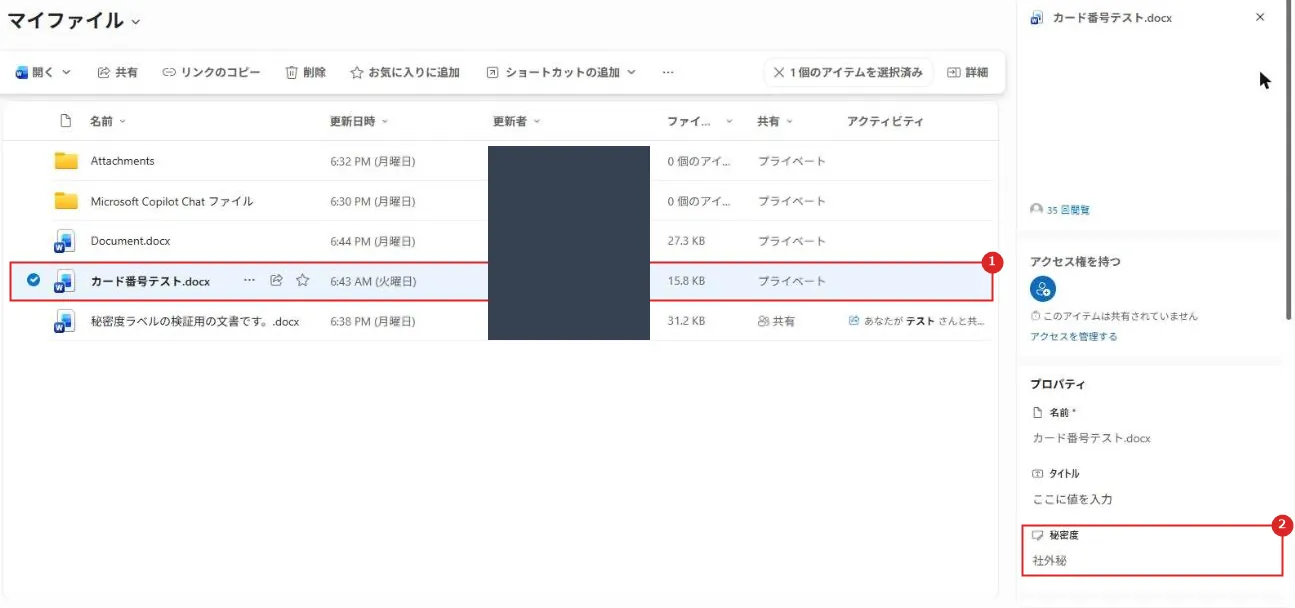
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | カード番号テスト.docx | カード番号を書いた Word 文書。 シミュレーションのあとに作ったので、シミュレーションの一致には出てこなかった |
| 2 | 秘密度 | 社外秘。自動ラベル付けポリシーで付いた |
自動ラベル付けポリシーの一覧の上にあるグラフ(プレビュー)では、過去 30 日間にラベルが付いたファイルと、失敗したファイルの数を日ごとに見られる。
ポリシーをオンにした日に 1 件付き、失敗は 0 件だった。
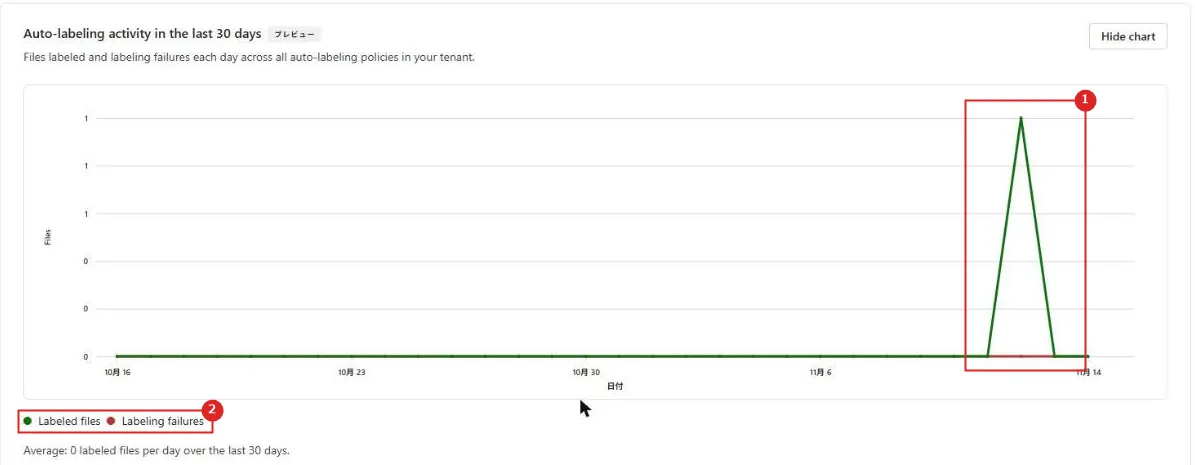
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ポリシーをオンにした日 | ラベルが付いたファイルが 1 件(緑の線) |
| 2 | 凡例 | Labeled files(緑)はラベルが付いたファイル、Labeling failures(赤)は失敗したファイル。 失敗は 0 のまま |
公式ドキュメント:Microsoft 365 データに秘密度ラベルを自動的に適用する | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 始め方 | 少ない場所と、はっきりした条件(信頼度「高」など)でシミュレーションから始める | 誤検知を見てからルールを直せる |
| シミュレーション | 結果を見て、ルールを直したら再実行する。 編集や再実行の前に、必要な結果はエクスポートしておく | あとで比べられるように、エクスポートしておくことが公式で勧められている |
| 上書き | 手動のラベルを上書きするかは、既定のラベルの運用と合わせて決める | 既定では手動のラベルは置き換えない |
| コンテナーのラベル | 非公開・ゲスト不可・外部共有は組織内のみ、のような用途別のラベルを作る | チームやサイトを作る人に設定を任せずに済む |
注意事項
| 項目 | 内容 |
|---|---|
| いきなりオンにはできない | シミュレーションの完了が先。完了には 12 時間かかることがある |
| Exchange | 送受信されるメールだけが対象。 メールボックスに保存済みのメールには付かない。 今回の検証では、ラベルが付いたのは受信者のメールで、送信者の送信済みアイテムは元のラベルのままだった |
| サイトのラベル | 今回の検証では、グループに付けたラベルが SharePoint サイトの「サイト情報」に表示されなかった。 サイトの側でもラベルを確かめる |
| 開いているファイル | 開いている、チェックアウトされている、ロックされているファイルにはラベルが付かないことがある |
| コンテナーのラベルの反映 | 新しいラベルは少なくとも 1 時間、既存のラベルの変更は少なくとも 24 時間待つ |
| コンテナーのラベルの範囲 | チームやサイトの設定が決まるだけで、中のファイルにはラベルが付かない |
まとめ
・サービス側の自動ラベル付けは、自動ラベル付けポリシーで行う。
SharePoint と OneDrive のファイル、Exchange で送受信されるメールが対象。
・ポリシーはシミュレーションから始め、結果を確かめてからオンにする。
・実機では、受信したメールと、OneDrive の文書(オンにした日)に「社外秘」が付いた。
送信者の送信済みアイテムは元のラベルのままだった。
・コンテナーのラベルは、チームやグループ、サイトのプライバシー、ゲスト、外部共有を決める。
使う前に EnableMIPLabels を有効にする。
次回:Microsoft Purview のデータ損失防止(DLP)
コメント