
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- WAF の「例外」と「除外」「カスタム ルールの許可」の違い
- 例外の条件(要求 URI・IP・ヘッダー)と範囲(ルールセット・ルール グループ・ルール)の決め方
- 「要求 URI が等しい」が効かない理由と、例外を狭く設定して確かめる手順
はじめに
Application Gateway と Front Door の WAF(Web アプリケーション ファイアウォール)で、「例外」が 2026年10月に一般提供になった。
例外は、条件に合う要求だけ、選んだルールの検査を外す機能。
この記事では、除外やカスタム ルールとの違いを整理し、実際に Application Gateway の WAF で例外を設定して、どの要求が通り、どの要求が止まるのかを確かめる。
WAF そのもののしくみ(マネージド ルール、異常スコア、除外、カスタム ルール)は、前に書いた次の記事で扱っている。
※2026年11月時点の情報です。
WAF の例外とは
WAF は、SQL インジェクションなどに見える要求を止める。
ただ、アプリによっては、安全な要求まで止めてしまう(誤検知)。
例外リストを使うと、特定の要求に対して WAF の検査を外せる。
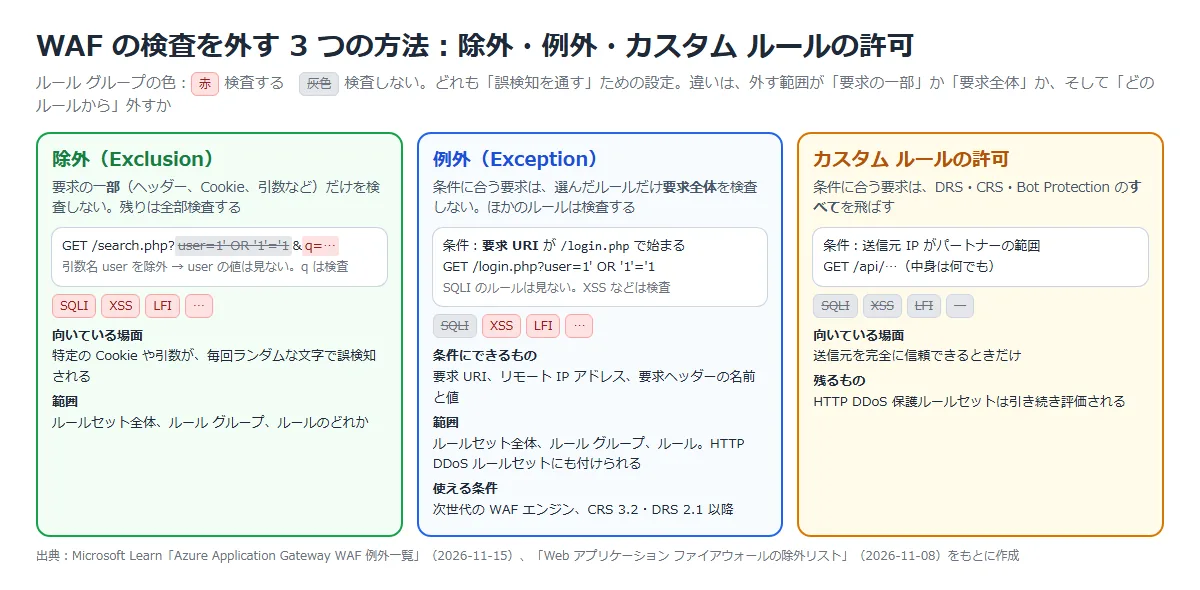
検査を外す方法は 3 つある。
違いは、外す範囲が「要求の一部」か「要求全体」か、そして「どのルールから」外すか。
| 方法 | 外すもの | 向いている場面 |
|---|---|---|
| 除外 | 要求の特定の部分(ヘッダー、Cookie、引数など)の検査だけを外す。 要求の残りは検査する | 正当なアプリが、ランダムな文字を含む Cookie などで誤検知を起こす |
| 例外 | 条件に合う要求全体を、指定したルール、ルール グループ、ルールセット全体の検査から外す。 ほかのルールは検査を続ける | 1 つのルールだけが、正当な要求を止めている |
| カスタム ルールの許可 | 条件に合う要求は、DRS・CRS・Bot Protection のすべてを飛ばす。 HTTP DDoS 保護ルールセットは引き続き評価する | 送信元を完全に信頼できるとき(例:パートナーの IP 範囲) |
公式ドキュメント:Azure Application Gateway WAF 例外一覧 | Microsoft Learn
条件にできる要求の属性と演算子
例外を作るときは、検査を外す要求を見分ける属性(一致変数)を指定する。
| 一致変数 | 内容 |
|---|---|
| 要求 URI(RequestURI) | 要求のパス。今回の検証では、クエリ文字列も含めて比べられた(後述) |
| リモート IP アドレス(RemoteAddr) | 要求を送ってきた IP アドレス |
| 要求ヘッダー(RequestHeader) | ヘッダーの名前(セレクター)と値 |
| 演算子 | 一致するもの |
|---|---|
| 等しい(Equals) | 完全に同じ値 |
| 開始(StartsWith) | 指定した値で始まる値 |
| 終了(EndsWith) | 指定した値で終わる値 |
| 含む(Contains) | 指定した値を含む値 |
| IP 一致(IPMatch) | 1 つ以上の IP アドレス(リモート IP アドレスのとき) |
例外の範囲(スコープ)
例外は、外すルールの範囲を次の 3 つから選ぶ。
公式は「例外は常にできるだけ狭くする」「可能な限りルールごとの例外を使う」としている。
広い例外は、アプリを意図せず攻撃にさらすことがある。
| スコープ | 外すルール |
|---|---|
| 特定のルール | 選んだルールだけ(いちばん狭い) |
| ルール グループ | SQLI や XSS など、選んだグループのルール全部 |
| ルールセット全体 | DRS 2.2 など、マネージド ルールセットのルール全部 |
例外は、DRS、CRS、Bot Protection、HTTP DDoS のルールセットにも付けられる。
使える条件と上限
| 項目 | 内容 |
|---|---|
| WAF エンジン | 次世代の WAF エンジンだけが例外に対応する |
| ルールセットのバージョン | Application Gateway は CRS 3.2・DRS 2.1 以降。 Front Door は DRS 2.1 以降(Front Door Premium) |
| WAF ポリシーごとの数 | 最大 60 個 |
| Application Gateway ごとの数 | 関連付けたすべての WAF ポリシーの合計で最大 60 個 |
| 1 つの例外の中身 | IP アドレス 600 個、URI 10 個、要求ヘッダー 10 個のどれか |
公式ドキュメント:
Azure Application Gateway WAF 例外一覧 | Microsoft Learn
Web アプリケーション ファイアウォールの除外リスト | Microsoft Learn
Azure Application Gateway の WAF エンジン | Microsoft Learn
構築手順
今回の構成と実施すること
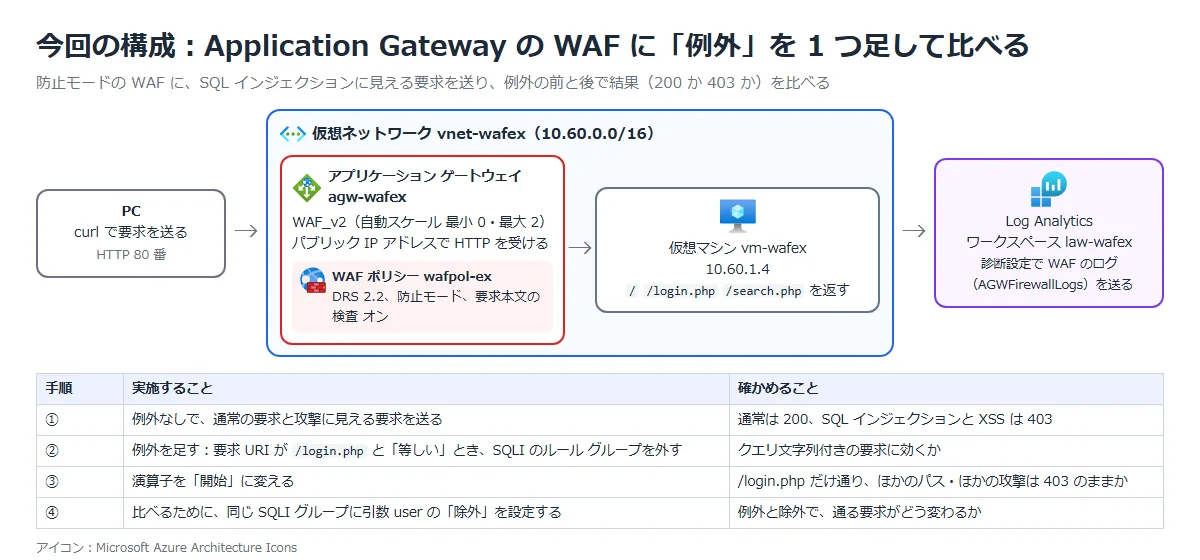
WAF_v2 の Application Gateway は、作成に 10 分ほどかかる。
WAF ポリシーは DRS 2.2、防止モード、要求本文の検査をオンにした。
バックエンドの VM には、/、/login.php、/search.php の 3 つのページを置いた。
テストには、SQL インジェクションに見える値(
① 例外なしで確かめる
まず例外を入れずに、PC から curl で要求を送った。
| 要求 | 結果 |
|---|---|
| GET /(通常) | 200 |
GET /login.php?user=1' OR '1'='1 | 403 |
GET /search.php?user=1' OR '1'='1 | 403 |
| GET /login.php?user=<script>alert(1)</script> | 403 |
防止モードなので、SQL インジェクションに見える要求も、XSS に見える要求も 403 で止まった。
② ポータルで例外を追加する画面
例外は、WAF ポリシーの「管理されているルール」の「例外」タブで追加する。
WAF ポリシー ⇒ 管理されているルール ⇒ 例外 ⇒ 例外の追加
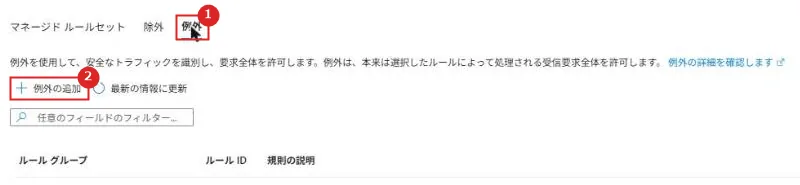
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 例外 | 例外の一覧のタブ。 説明には「本来は選択したルールによって処理される受信要求全体を許可します」とある |
| 2 | 例外の追加 | 新しい例外を作る |
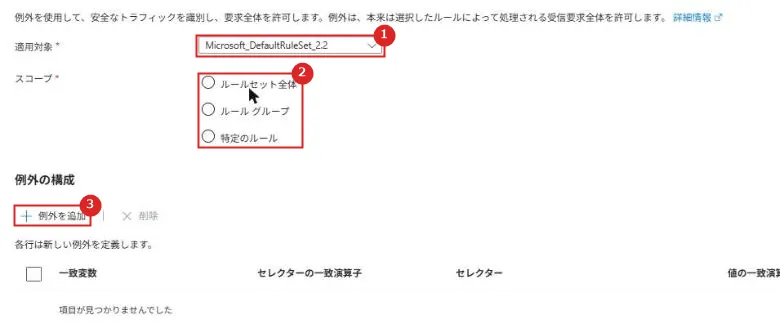
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 適用対象 | 例外を付けるマネージド ルールセット。今回は DRS 2.2 |
| 2 | スコープ | ルールセット全体、ルール グループ、特定のルールから選ぶ |
| 3 | 例外を追加 | 一致変数、値の一致演算子、値の組を足す。1 行が 1 つの例外になる |
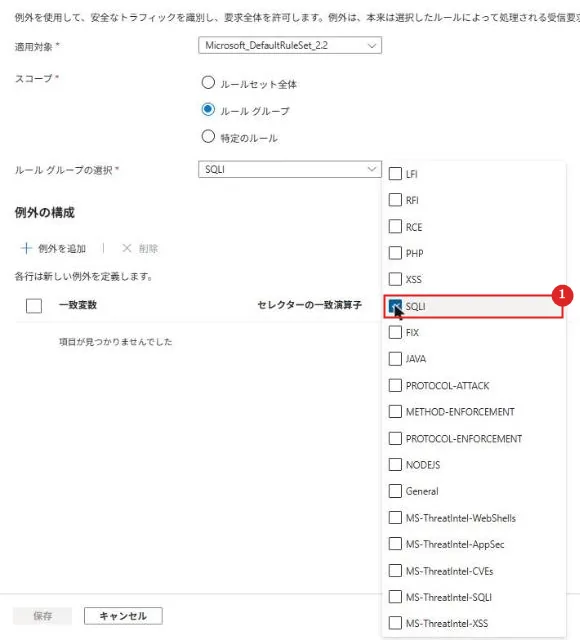
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ルール グループの選択 | 今回は SQL インジェクションのルール グループ(SQLI)だけを選んだ |
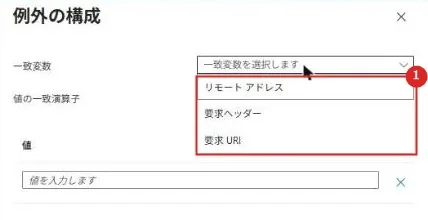
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 一致変数 | リモート アドレス、要求ヘッダー、要求 URI の 3 つ |
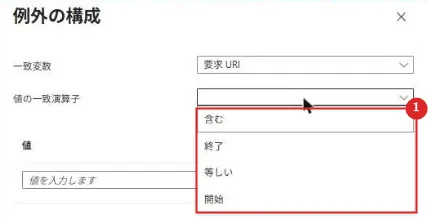
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 値の一致演算子 | 要求 URI では、含む、終了、等しい、開始の 4 つ |
今回は、要求 URI が /login.php と「等しい」とき、SQLI のルール グループの検査を外す例外を登録した。
登録は Azure CLI の az rest で、WAF ポリシーに例外を入れて PUT した(Azure CLI の専用コマンドは失敗した。
後述)。
③ 「等しい /login.php」では効かなかった
| 要求 | 結果 |
|---|---|
GET /login.php?user=1' OR '1'='1 | 403(止まったまま) |
POST /login.php(本文に user=1' OR '1'='1) | 501(WAF を通り、バックエンドまで届いた) |
POST /search.php(本文に user=1' OR '1'='1) | 403 |
クエリ文字列を付けた GET は、例外を入れても 403 のままだった。
一方、同じ値を POST の本文に入れると、/login.php だけが WAF を通った(501 は、バックエンドの簡易 Web サーバーが POST に対応していないため)。
このことから、要求 URI にはクエリ文字列も含まれ、「等しい /login.php」では「/login.php?user=…」に一致しないことが分かった。
④ 「開始」に変えて確かめる
演算子を「開始」に変えて、同じ要求を送り直した。
| 要求 | 結果 | 理由 |
|---|---|---|
GET /login.php?user=1' OR '1'='1 | 200 | 例外の条件に一致し、SQLI のルールが外れた |
GET /search.php?user=1' OR '1'='1 | 403 | 例外の条件に一致しない |
| GET /login.php?user=<script>alert(1)</script> | 403 | 外したのは SQLI だけ。XSS のルールは検査を続ける |
GET /LOGIN.php?user=1' OR '1'='1 | 403 | 大文字と小文字を区別して比べられた |
GET /admin/login.php?user=1' OR '1'='1 | 403 | 「/login.php で始まる」に一致しない |
例外は、条件に合う要求の、選んだルール グループだけを外す。
同じ /login.php でも、XSS に見える値は止まった。
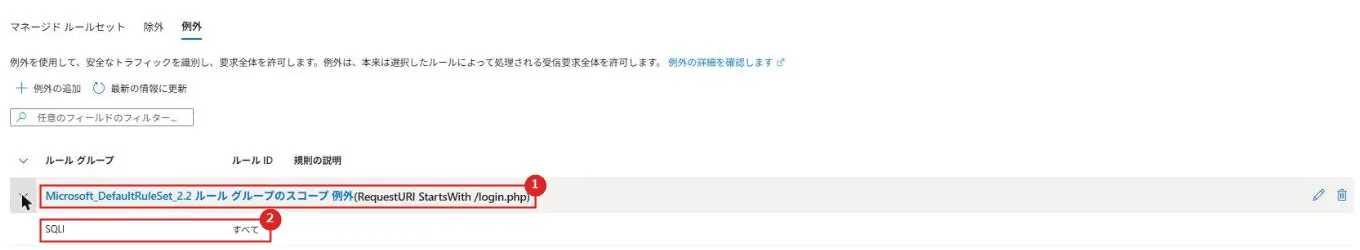
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 例外 | 適用対象とスコープ、条件(RequestURI StartsWith /login.php)が 1 行で表示される |
| 2 | SQLI / すべて | 外すルール グループと、その中のルール(すべて) |
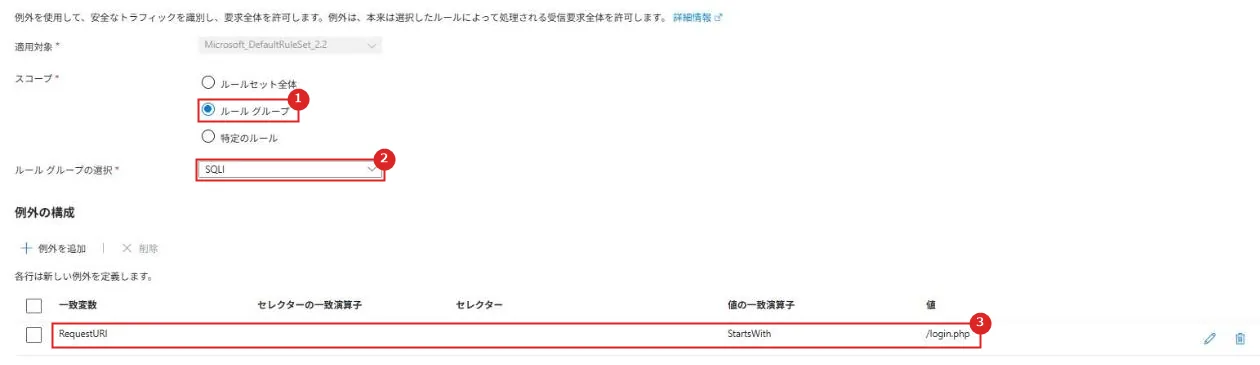
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | スコープ | ルール グループ |
| 2 | ルール グループの選択 | SQLI |
| 3 | 例外の構成 | 一致変数 RequestURI、値の一致演算子 StartsWith、値 /login.php |
⑤ 除外と比べる
比べるために、例外を外し、同じ SQLI のルール グループに、引数名 user の「除外」を設定した。
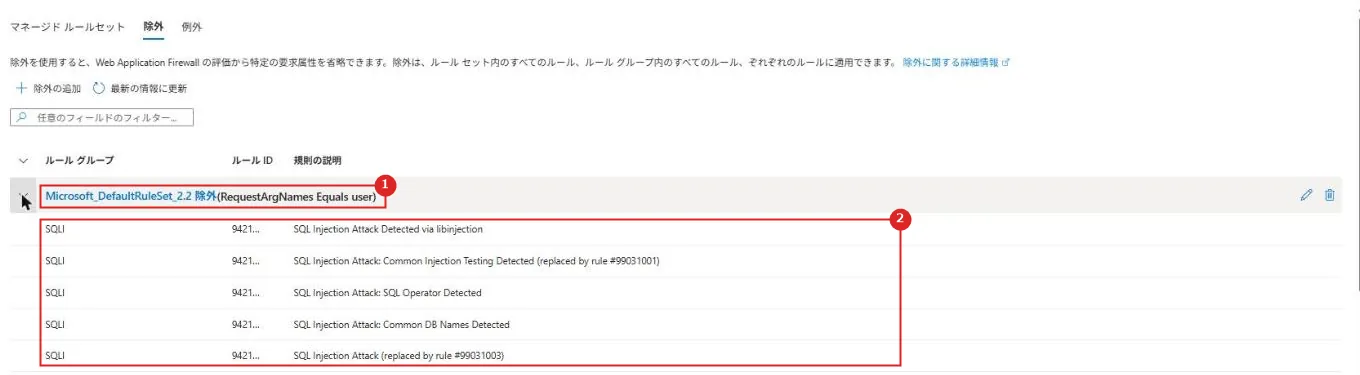
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 除外 | 一致変数 RequestArgNames(引数名)が user と等しい |
| 2 | ルールの一覧 | 除外を効かせる SQLI のルール |
| 要求 | 例外(/login.php で始まる) | 除外(引数 user) |
|---|---|---|
GET /login.php?user=1' OR '1'='1 | 200 | 200 |
GET /search.php?user=1' OR '1'='1 | 403 | 200 |
GET /login.php?q=1' OR '1'='1 | 200 | 403 |
| GET /search.php?user=<script>… | 403 | 403 |
除外は「どのパスでも、引数 user の値は SQLI で見ない」。
例外は「/login.php で始まる要求は、どの引数でも SQLI で見ない」。
同じ誤検知でも、引数で絞りたいなら除外、パスや送信元で絞りたいなら例外が合う。
⑥ ログで確かめる
診断設定で WAF のログ(AGWFirewallLogs)を Log Analytics に送り、例外の付いた要求がどう記録されるかを見た。
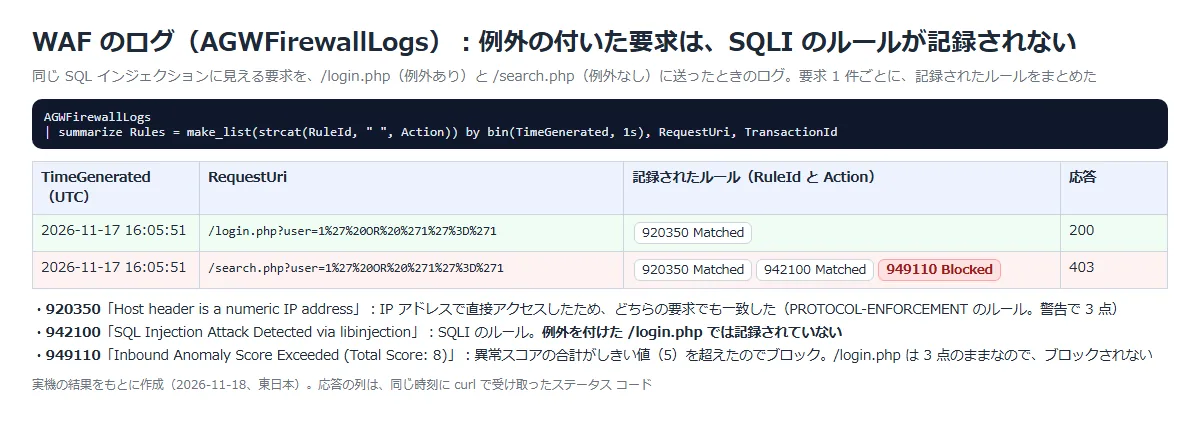
例外の付いた /login.php の要求には、SQLI のルール(942100)が記録されていなかった。
IP アドレスで直接アクセスしたことによる 920350(警告、3 点)だけが一致し、異常スコアがしきい値(5)に届かないので、ブロックされなかった。
/search.php の要求は、942100 が一致して合計 8 点になり、949110 でブロックされた。
ログで見る限り、例外の付いた要求では、選んだルール グループの一致そのものが記録されなかった。
実機でつまずいた点
検証中に実際に出たエラーや、つまずいたところ。
「要求 URI が等しい /login.php」の例外が効かない
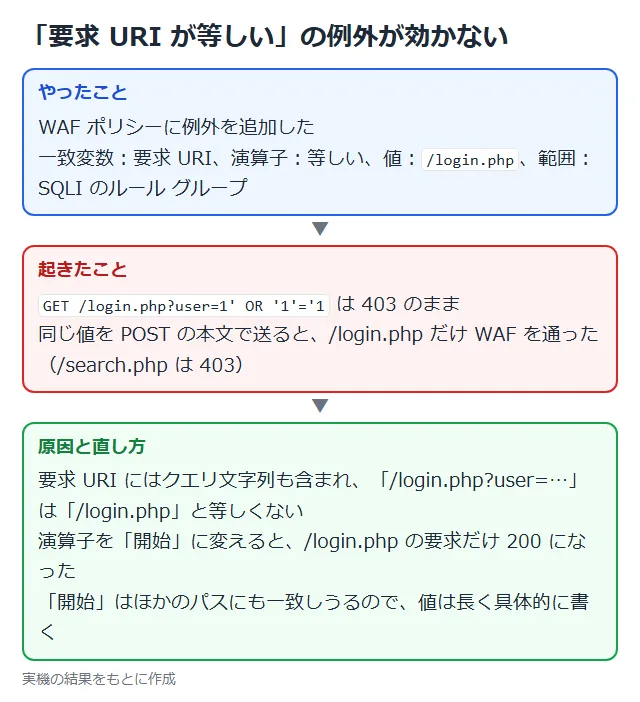
公式のドキュメントの例(/login.php と /logout.php の SQL インジェクションの検査を外す)にならって、要求 URI が /login.php と「等しい」例外を作った。
ところが、/login.php?user=… のようにクエリ文字列が付いた要求は、403 のままだった。
同じ値を POST の本文で送ると通ったので、要求 URI にはクエリ文字列まで含めて比べられていると分かった。
パスで絞るときは「開始」を使う。
ただし「開始」は、/login.php で始まるほかのパスにも一致するので、値はできるだけ長く具体的に書く。
AAZInvalidValueError: Expect , got 931100
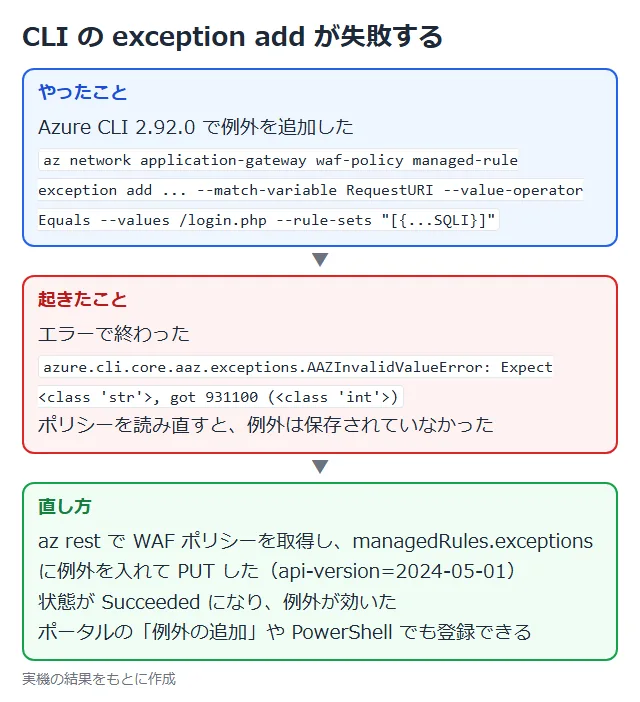
Azure CLI(2.92.0)の az network application-gateway waf-policy managed-rule exception add で例外を追加すると、エラーで終わった。azure.cli.core.aaz.exceptions.AAZInvalidValueError: Expect <class 'str'>, got 931100 (<class 'int'>)
WAF ポリシーを読み直すと、例外は保存されていなかった。
WAF ポリシーを az rest で取得し、managedRules.exceptions に例外を入れて PUT すると登録できた(API バージョン 2024-05-01)。
ポータルの「例外の追加」や PowerShell の New-AzApplicationGatewayFirewallPolicyException でも登録できる。
発展:Front Door の WAF の例外
Front Door の WAF でも、同じ考え方の例外を使える(Front Door Premium、DRS 2.1 以降)。
条件にできる属性(要求 URI、リモート IP アドレス、要求ヘッダー)と範囲、上限(WAF ポリシーごと 60 個、Front Door ごと合計 60 個)も同じ。
公式の例では、Contains で MobileApp/2.0 を指定した例外は、mobileapp/2.0 には一致しない(大文字と小文字を区別する)。
公式ドキュメント:Azure Front Door WAF の例外リスト | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| まず使う方法 | 誤検知の原因が特定の引数・ヘッダー・Cookie なら除外、特定のパスや送信元なら例外 | 外す範囲を最小にできる |
| スコープ | 例外はルールごとを基本にし、ルール グループやルールセット全体は避ける | 公式:例外は常にできるだけ狭くする |
| 一致変数と演算子 | 要求 URI は「開始」で、値はできるだけ長く書く。 「等しい」はクエリ文字列まで一致が必要 | 今回の検証の結果 |
| 確かめ方 | 例外を入れたら、外したルールの攻撃は通り、ほかのルールの攻撃とほかのパスは止まることを確かめる | 意図しない範囲まで外していないかを見る |
| カスタム ルールの許可 | 送信元を完全に信頼できるときだけ使う | DRS・CRS・Bot Protection のすべてを飛ばす |
公式ドキュメント:Azure Application Gateway WAF 例外一覧 | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 使える条件 | 次世代の WAF エンジンで、CRS 3.2・DRS 2.1 以降だけ。 古いルールセットのままでは使えない |
| 上限 | WAF ポリシーごと 60 個、Application Gateway ごとに合計 60 個 |
| 大文字と小文字 | 今回の検証では、/LOGIN.php は「/login.php で始まる」に一致しなかった |
| Azure CLI | 2.92.0 の exception add は、応答の読み取りで失敗して保存されなかった。 ポータル、PowerShell、REST で設定する |
| 料金 | WAF_v2 は固定費が 1 時間単位でかかる(東日本で 1 時間 0.522 ドル+容量ユニット)。 検証が終わったらすぐ消す |
公式ドキュメント:
Azure Application Gateway WAF 例外一覧 | Microsoft Learn
Azure Application Gateway の WAF エンジン | Microsoft Learn
まとめ
WAF の例外は、条件に合う要求だけ、選んだルールの検査を外す機能。
今回の検証では、「要求 URI が /login.php で始まる」例外で SQLI のルール グループを外すと、/login.php の SQL インジェクションに見える要求だけが通り、ほかのパスやほかの攻撃は止まったままだった。
・除外は要求の一部、例外は要求全体(選んだルールだけ)、カスタム ルールの許可は全部のルールを飛ばす
・例外の範囲はルールごとを基本に、できるだけ狭くする
・要求 URI の「等しい」はクエリ文字列まで含めて比べられるので、パスで絞るなら「開始」を使う
・例外を入れたら、外したもの以外が止まり続けているかをテストで確かめる
コメント