
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- Defender for Servers のプラン 1 とプラン 2 の違いと、有効にしたときに起きること
- Just-In-Time マシン アクセスで、RDP のポートが要求したときだけ開いて時間が来ると閉じる様子
- Defender for Endpoint の自動オンボード、アラート、エージェントレス スキャンの結果が出るまでの時間
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる27回目で、VM のセキュリティ編の2回目。
今回は Microsoft Defender for Servers。
Defender for Cloud のワークロード保護のプランの 1 つで、Azure の VM やオンプレミスのサーバーを脅威から守る。
実機では、Windows Server 2025 の VM でプラン 2 を有効にし、Defender for Endpoint の自動オンボード、Just-In-Time マシン アクセス、アラートを確かめた。
※2026年11月時点の情報です。
シリーズの該当回:VM のセキュリティ編
前回:Microsoft Defender for Cloud とは
Defender for Servers とは
Defender for Servers は、Defender for Cloud のワークロード保護のプランの 1 つで、Azure・AWS・GCP・オンプレミスの Windows と Linux のマシンを守る。
マシンのセキュリティ体制を評価して推奨事項を出し、リアルタイムの脅威を検出してアラートを出す。
Defender for Endpoint と Defender 脆弱性の管理と統合されていて、Defender for Endpoint の EDR 機能を使える。
ほとんどの機能で、Log Analytics エージェントや Azure Monitor エージェント(AMA)はもう使わない。
代わりに、エージェントレスのマシン スキャンと Defender for Endpoint との統合を使う。
公式ドキュメント:
Defender for Servers | Microsoft Learn
Defender for Endpoint/Defender for Vulnerability Management 統合 | Microsoft Learn
プラン 1 とプラン 2 の違い
プラン 1 は入門向けで、Defender for Endpoint との統合による EDR が中心。
プラン 2 は、プラン 1 の機能に加えて、エージェントレス スキャンや Just-In-Time マシン アクセスなどが使える。
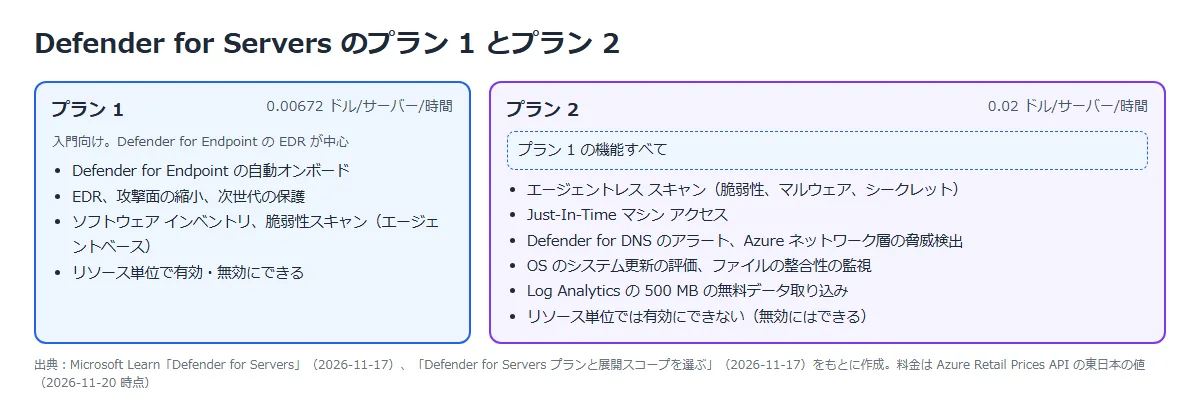
| 機能 | プラン 1 | プラン 2 |
|---|---|---|
| Defender for Endpoint の自動オンボーディングと EDR | ○ | ○ |
| 攻撃面の縮小、次世代の保護 | ○ | ○ |
| ソフトウェア インベントリ、脆弱性スキャン(エージェントベース) | ○ | ○ |
| 脆弱性スキャン、マルウェア スキャン、シークレット スキャン(エージェントレス) | - | ○ |
| Defender for DNS のアラート、Azure ネットワーク層の脅威検出 | - | ○ |
| OS のシステム更新の評価 | - | ○ |
| ファイルの整合性の監視 | - | ○ |
| Just-In-Time マシン アクセス | - | ○ |
| 無料のデータ取り込み(500 MB) | - | ○ |
| 項目 | 内容 |
|---|---|
| 有効にする範囲 | サブスクリプション単位で有効にするのが推奨。 プラン 1 はリソース単位でも有効・無効にできる。 プラン 2 はリソース単位では有効にできない(無効にはできる) |
| 試用 | 有効にすると 30 日の試用期間が始まる。 止める・一時停止する・延ばすことはできない |
| 有効にしたあと | Defender for Endpoint の拡張機能が、対応するマシンに自動でインストールされる。 プラン 2 ではエージェントレス スキャンが既定で有効になる |
公式ドキュメント:
Defender for Servers | Microsoft Learn
Defender for Servers プランと展開スコープを選ぶ | Microsoft Learn
Just-In-Time マシン アクセス
Just-In-Time(JIT)は、RDP や SSH などの管理ポートを普段は閉じておき、必要なときだけ開ける機能(プラン 2)。
有効にすると、選んだポートの受信をすべて拒否する規則が NSG と Azure Firewall にあることを Defender for Cloud が確かめる。
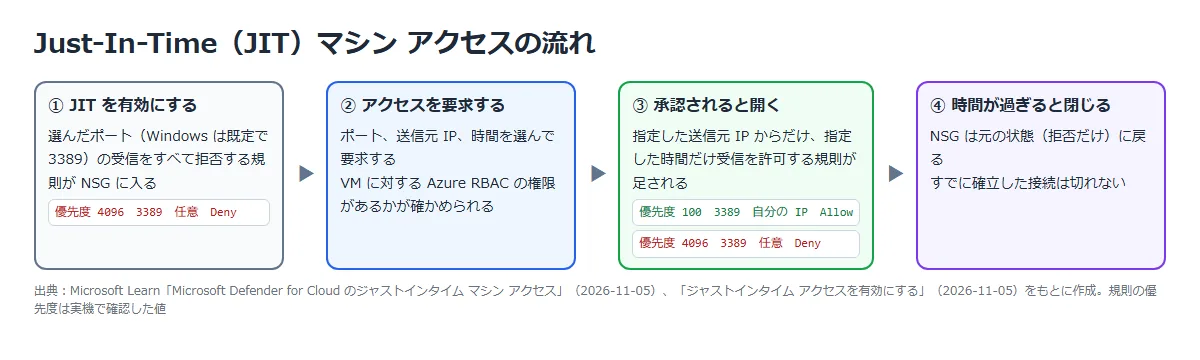
ユーザーがアクセスを要求すると、VM に対する Azure RBAC の権限があるかが確かめられる。
承認されると、指定した IP アドレスから選んだポートへの受信が、指定した時間だけ許可される。
時間が過ぎると NSG は元の状態に戻る。
すでに確立した接続は切れない。
公式ドキュメント:Microsoft Defender for Cloud のジャストインタイム マシン アクセス | Microsoft Learn
構築手順
今回の構成と実施すること
受信規則のない NSG を付けた Windows Server 2025 の VM を 1 台作り、サブスクリプションで Defender for Servers のプラン 2 を有効にした。
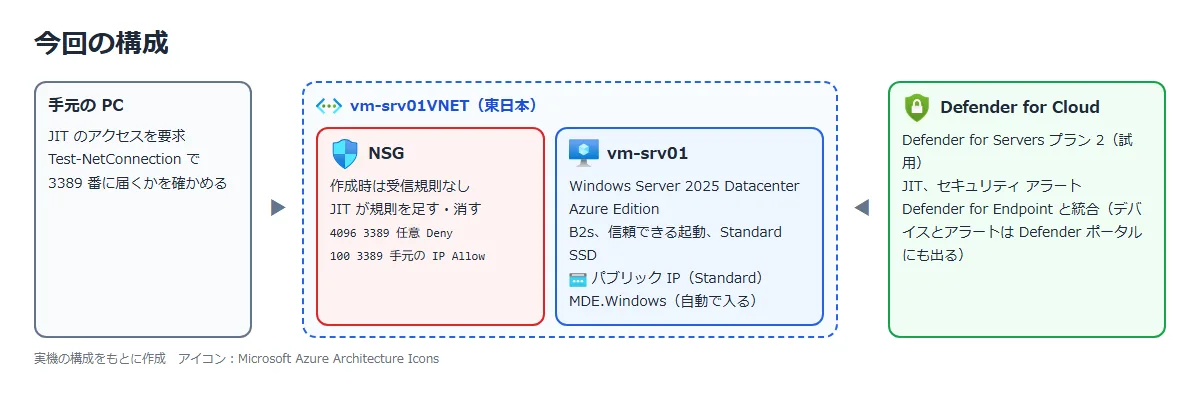
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | Windows Server 2025 の VM を CLI で作る | 受信規則なしで、手元から RDP のポートに届かないこと |
| ② | Defender for Servers のプラン 2 を有効にする | プランの選択と、既定でオンになる構成要素 |
| ③ | Defender for Endpoint が自動で入るのを待つ | 拡張機能が入るまでの時間と、Defender ポータルのデバイス |
| ④ | VM で Just-In-Time を有効にする | NSG に拒否規則が入ること |
| ⑤ | アクセスを要求する | 手元の IP からだけ届くようになり、時間が来ると届かなくなること |
| ⑥ | テスト用のアラートを出す | Defender for Cloud のセキュリティ アラート |
| ⑦ | エージェントレス スキャンと推奨事項を確かめる | VM の脆弱性が、エージェントなしで見つかること |
| ⑧ | 片付け | Defender for Servers をオフに戻す |
① VM を作る
CLI で Windows Server 2025 Datacenter Azure Edition の VM(B2s)を作った。
–nsg-rule NONE で、NSG に受信規則を作らないようにした。
az group create -n rg-srv-demo -l japaneast
az vm create -g rg-srv-demo -n vm-srv01 -l japaneast --image MicrosoftWindowsServer:WindowsServer:2025-datacenter-azure-edition:latest --size Standard_B2s --security-type TrustedLaunch --enable-secure-boot true --enable-vtpm true --storage-sku StandardSSD_LRS --public-ip-sku Standard --nsg-rule NONE --admin-username azureuser --admin-password <パスワード>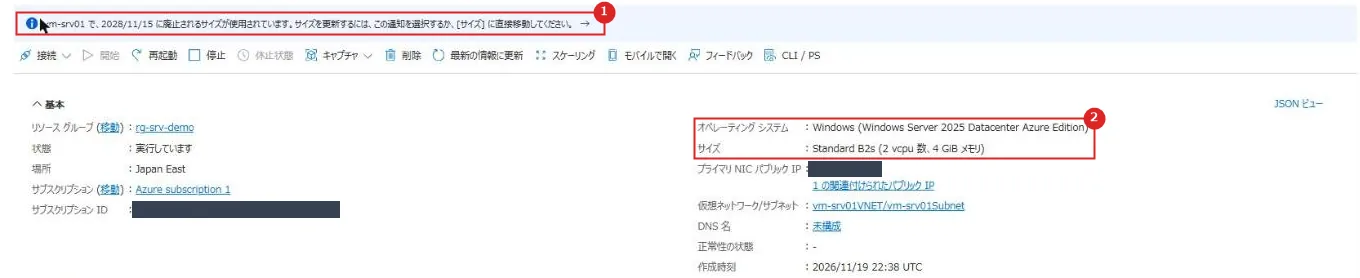
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 通知 | B2s は 2028/11/15 に廃止されるサイズ、という通知が出た |
| 2 | OS とサイズ | Windows Server 2025 Datacenter Azure Edition、Standard B2s |
手元の PC から VM のパブリック IP の 3389 番ポートに Test-NetConnection を実行すると、TcpTestSucceeded は False だった。
② Defender for Servers のプラン 2 を有効にする
「Microsoft Defender for Cloud」⇒「環境設定」⇒ サブスクリプション ⇒「Defender プラン」で、「サーバー」を「オン」にした。
既定のプランはプラン 2 で、30 日の無料試用が始まる。
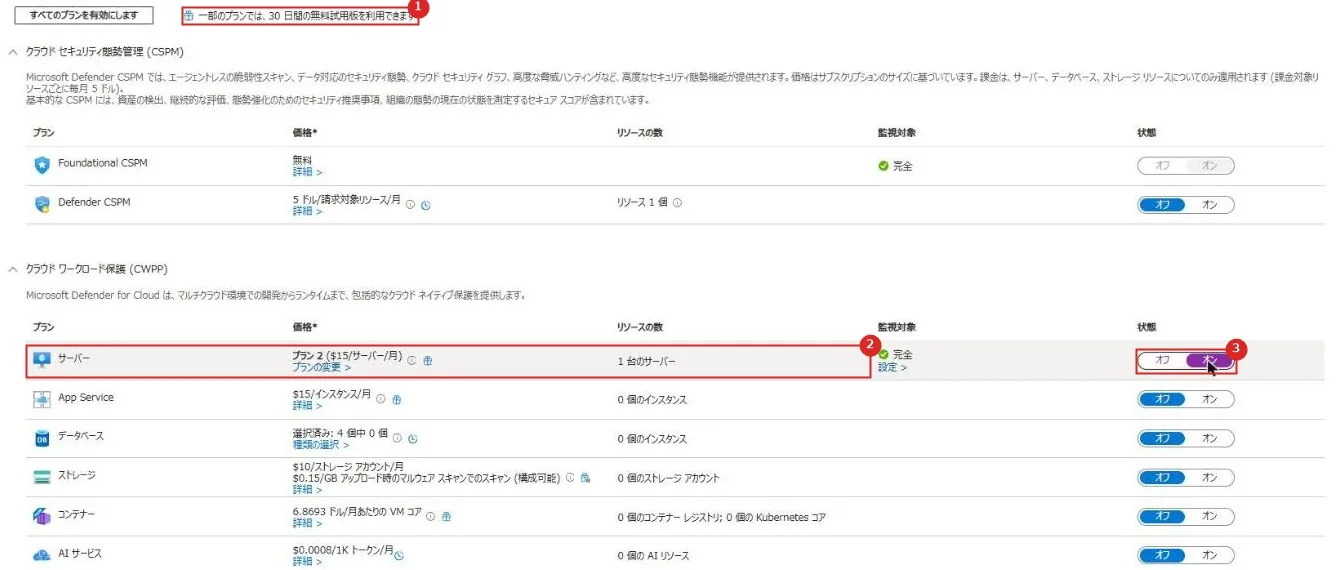
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 無料試用 | 一部のプランでは 30 日間の無料試用が使える |
| 2 | サーバー | プラン 2(15 ドル/サーバー/月)。 対象は 1 台のサーバー |
| 3 | 状態 | 「オン」にして「保存」する |
「プランの変更」を開くと、プラン 1 とプラン 2 を選べる。
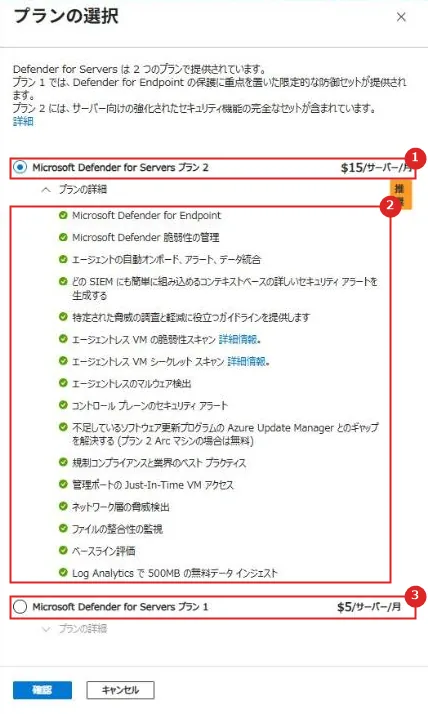
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | プラン 2 | 15 ドル/サーバー/月。推奨 |
| 2 | プランの詳細 | Defender for Endpoint、脆弱性の管理、エージェントレス スキャン、Just-In-Time VM アクセス、ファイルの整合性の監視など |
| 3 | プラン 1 | 5 ドル/サーバー/月 |
「設定」を開くと、プランの構成要素ごとにオン・オフを選べる。
既定のまま「続行」⇒「保存」した。
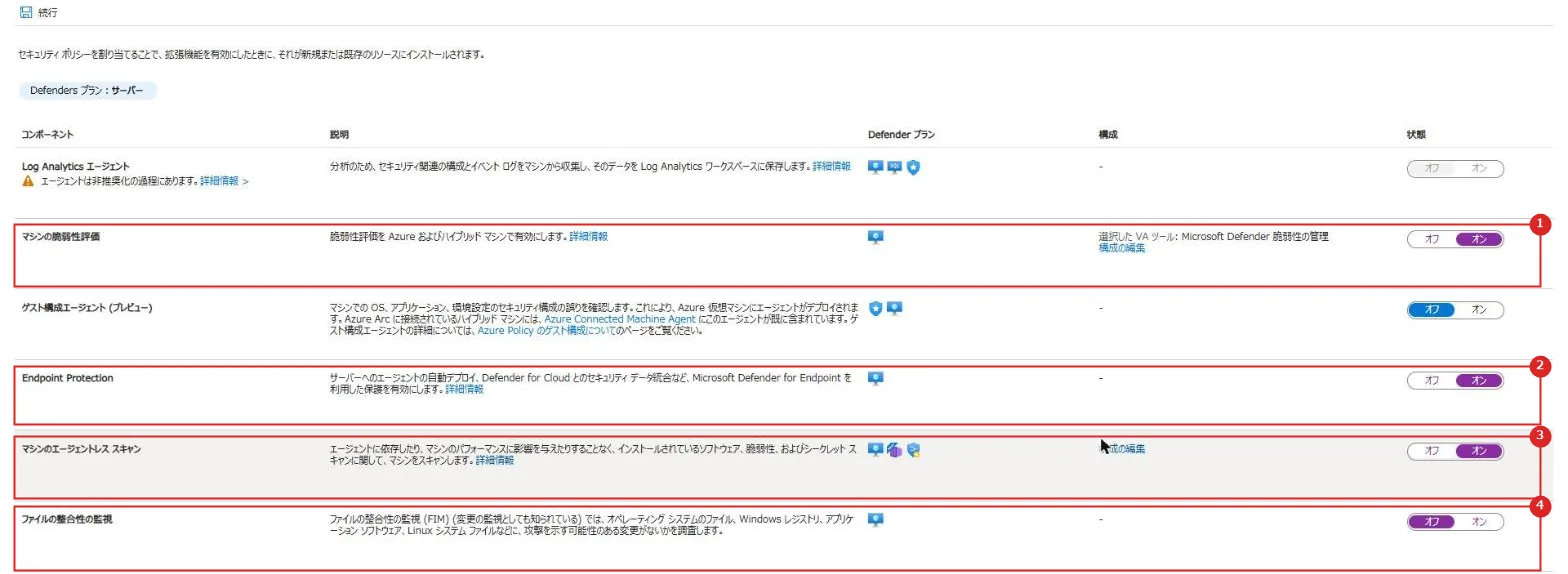
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | マシンの脆弱性評価 | オン。 脆弱性評価のツールは Microsoft Defender 脆弱性の管理 |
| 2 | Endpoint Protection | オン。 Defender for Endpoint をサーバーに自動で展開する |
| 3 | マシンのエージェントレス スキャン | オン。 エージェントなしで、ソフトウェア、脆弱性、シークレットをスキャンする |
| 4 | ファイルの整合性の監視 | オフ。 使うときは別に設定する |
※Log Analytics エージェントは非推奨で、オンにできなかった。
③ Defender for Endpoint が自動で入るのを待つ
プラン 2 をオンにすると、Defender for Endpoint の拡張機能(MDE.Windows)が、対応するマシンに自動でインストールされる。
VM のアクティビティ ログでは、オンにしてから約 10 分後(07:52)に拡張機能の書き込みが始まり、約 1 分半後(07:54)に成功していた。
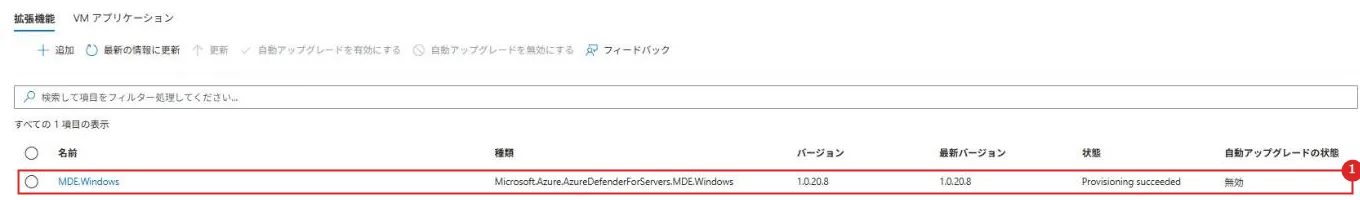
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | MDE.Windows | 種類は Microsoft.Azure.AzureDefenderForServers.MDE.Windows、状態は Provisioning succeeded |
VM の中で Sense サービス(Defender for Endpoint のセンサー)を確かめると「Running」で、オンボードの状態(OnboardingState)は 1 だった。
Microsoft Defender ウイルス対策のリアルタイム保護も有効だった。
az vm run-command invoke -g rg-srv-demo -n vm-srv01 --command-id RunPowerShellScript --scripts "Get-Service Sense"Defender ポータル(security.microsoft.com)の「デバイス」にも、08:03 には vm-srv01 が出ていた。
この時点では、デバイスの種類や OS などはまだ「不明」だった。

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | vm-srv01 | センサーの正常性状態は「アクティブ」 |
※公式では、テナントで初めて Defender for Endpoint との統合を構成するときはオンボードに最大 12 時間、その後の新しいマシンは最大 1 時間かかることがある、とされている。
④ Just-In-Time を有効にする
VM の「構成」に「Just-In-Time VM アクセス」がある。
「Just-In-Time を有効にする」を押すと、既定の設定(3389 番、最大 3 時間、送信元は任意)で有効になる。
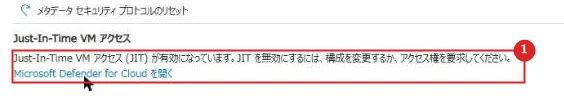
有効にしたあと、VM の「ネットワーク設定」を見ると、NSG に 3389 番の受信を拒否する規則が入っていた。
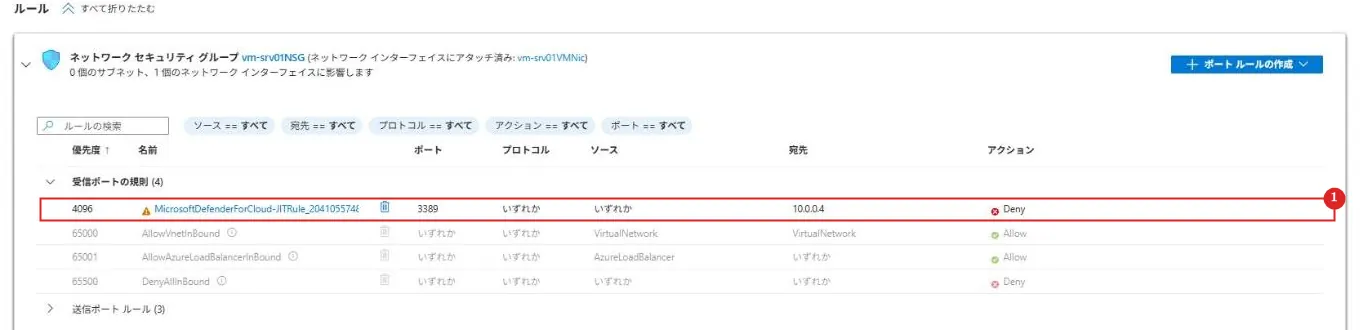
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | MicrosoftDefenderForCloud-JITRule | 優先度 4096、ポート 3389、ソースは任意、Deny |
NSG の規則やセキュリティ規則の評価順については、
⑤ アクセスを要求する
VM の「接続」を開くと、接続の前提条件に Just-In-Time アクセスの状態が出る。
「JIT の要求とアクセスの確認」を押すと、手元の IP からのアクセスを要求し、通るかまで確かめてくれる。
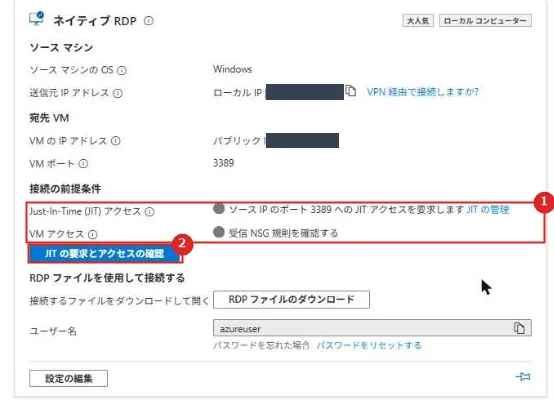
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 接続の前提条件 | ソース IP のポート 3389 への JIT アクセスと、受信 NSG 規則の確認 |
| 2 | JIT の要求とアクセスの確認 | 押すと要求する |
「JIT を構成するのに 1 分ほど待ってください」と出たあと、約 1 分で許可された。
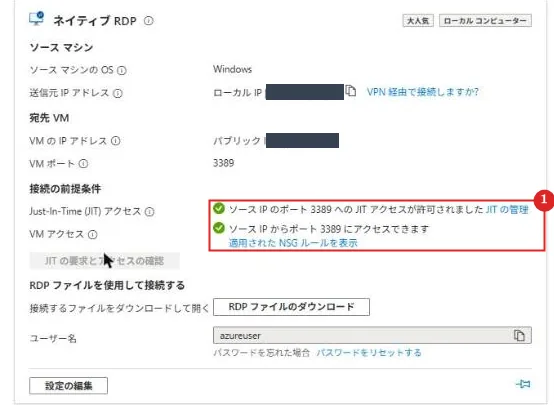
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 接続の前提条件 | JIT アクセスが許可され、ソース IP からポート 3389 にアクセスできる |
NSG には、手元の IP からの 3389 番を許可する規則(優先度 100)が足されていた。
手元の PC から Test-NetConnection を実行すると、TcpTestSucceeded は True になった。
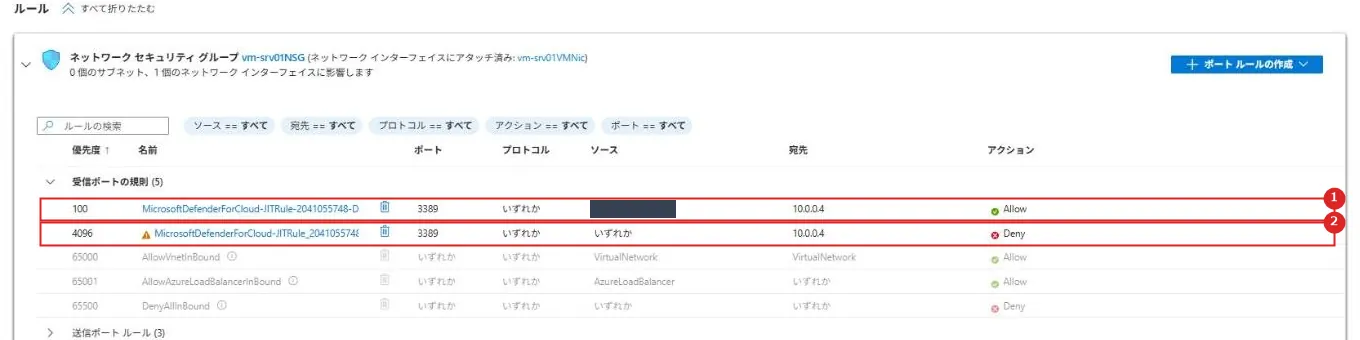
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 許可の規則 | 優先度 100、ポート 3389、ソースは手元の IP、Allow |
| 2 | 拒否の規則 | 優先度 4096 の拒否はそのまま残る |
Defender for Cloud の「Just-In-Time VM アクセス」でも、VM ごとの要求の数や最後のユーザーが見られる。
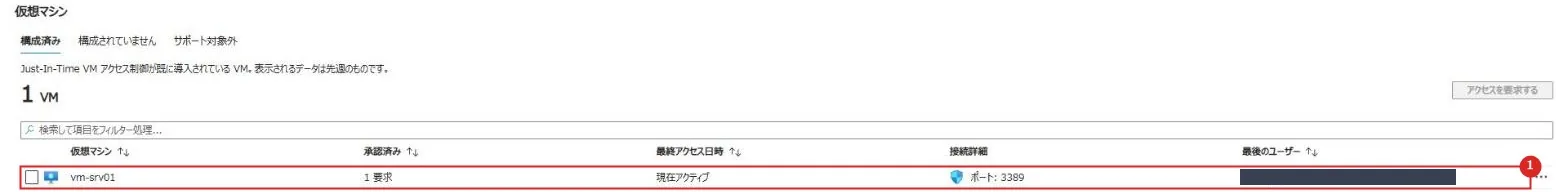
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | vm-srv01 | 承認済み 1 要求、最終アクセス日時は「現在アクティブ」、ポート 3389 |
要求した時間(既定の 3 時間)が過ぎると、許可の規則は消える。
今回は、要求(07:48:33)から 3 時間後の期限の 3 秒後(10:48:36)に、NSG を書き換える操作がアクティビティ ログに記録されていた。
そのあと手元の PC から Test-NetConnection を実行すると、TcpTestSucceeded は False に戻った。
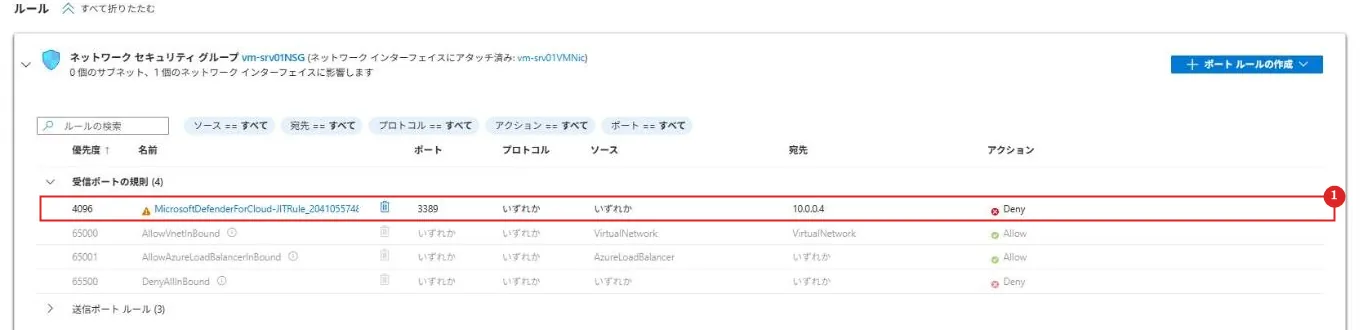
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 拒否の規則 | 優先度 4096 の拒否だけが残り、優先度 100 の許可の規則はなくなった |
⑥ テスト用のアラートを出す
公式の「アラートを検証する」には、Defender for Endpoint が入った Windows の VM でアラートをシミュレートするコマンドが載っている。
ローカルのアドレスから実行ファイルをダウンロードして起動しようとする PowerShell のコマンドで、成功すると約 10 分後にアラートが出る、とされている。
VM には RDP で入らず、run-command でこのコマンドを起動した。
az vm run-command invoke -g rg-srv-demo -n vm-srv01 --command-id RunPowerShellScript --scripts "@srv-alert-test.ps1"srv-alert-test.ps1 の中身は次のとおり(公式のコマンドを Start-Process で起動する)。
Start-Process powershell.exe -ArgumentList "-NoExit -ExecutionPolicy Bypass -WindowStyle Hidden `$ErrorActionPreference = 'silentlycontinue';(New-Object System.Net.WebClient).DownloadFile('http://127.0.0.1/1.exe', 'C:\test-MDATP-test\invoice.exe');Start-Process 'C:\test-MDATP-test\invoice.exe'"実行(08:01)の約 2 分後(08:03)に、Defender for Cloud の「セキュリティ アラート」に vm-srv01 のアラートが出た。

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Suspicious RunCommandExtension.exe behavior detected | 重大度は中、影響を受けるリソースは vm-srv01、MITRE ATT&CK の戦術は「検出」 |
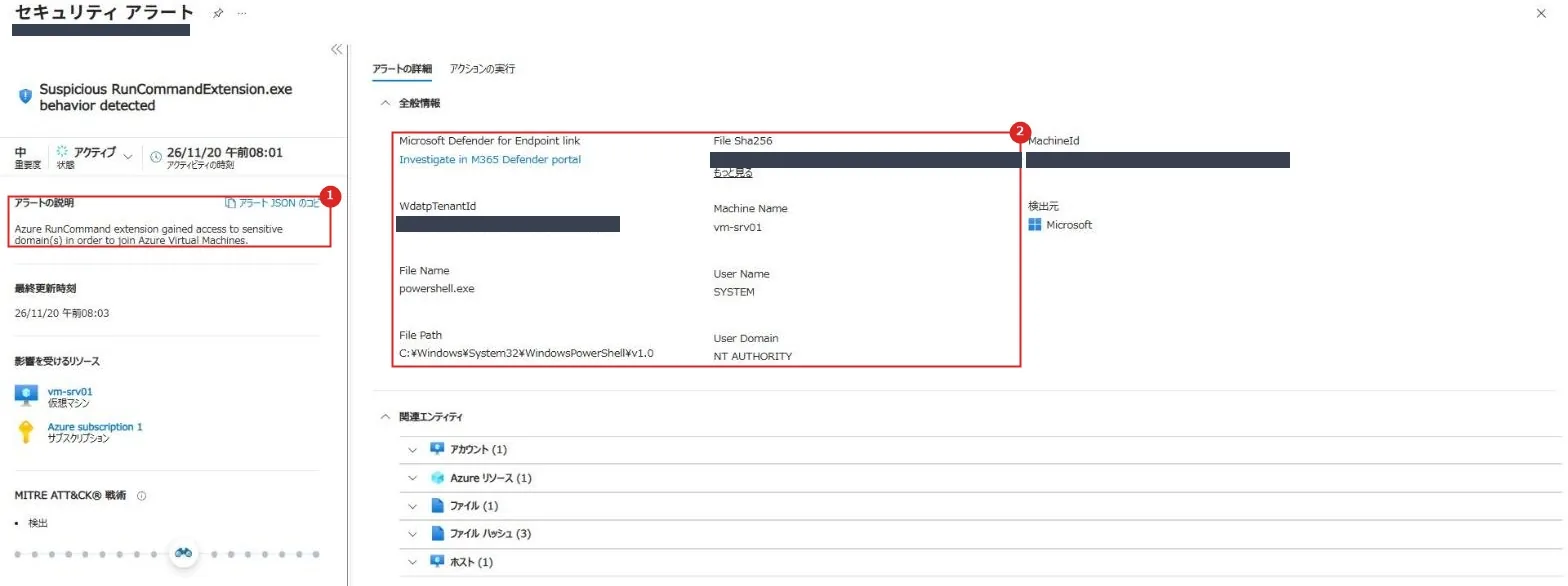
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | アラートの説明 | Azure の RunCommand 拡張機能が、機密性の高いドメインにアクセスした、という内容 |
| 2 | 全般情報 | Defender for Endpoint へのリンク、ファイル名(powershell.exe)、ユーザー(SYSTEM)、マシン名など |
同じアラートは、Defender ポータルの「アラート」にも、検出ソース EDR として出ていた。

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | vm-srv01 のアラート | 重大度 中、状態 新規、カテゴリ Discovery、検出ソース EDR |
実行してから 26 分見ていたが、vm-srv01 のアラートはこの 1 件だけだった。
アラートの名前と説明は RunCommand 拡張機能の動きについてのもので、以前、別の VM で run-command を使ったときにも同じ名前のアラートが出ていた。
そのため、今回のアラートは、テスト用のコマンドの中身よりも、run-command でコマンドを実行したことに反応したものと思われる。
⑦ エージェントレス スキャンと推奨事項を確かめる
エージェントレス スキャンは、VM のディスクのスナップショットを取り、VM の外で OS の構成やファイル システムを分析する。
VM にエージェントを入れる必要がなく、VM の性能にも影響しない。
脆弱性の評価は Defender 脆弱性の管理が行う。
VM の「セキュリティ」⇒「Microsoft Defender for Cloud」を開くと、この VM の推奨事項とアラートがまとめて見られる。
VM を作ってから約 2 時間 45 分後(10:29)には、推奨事項が 8 件になっていた。
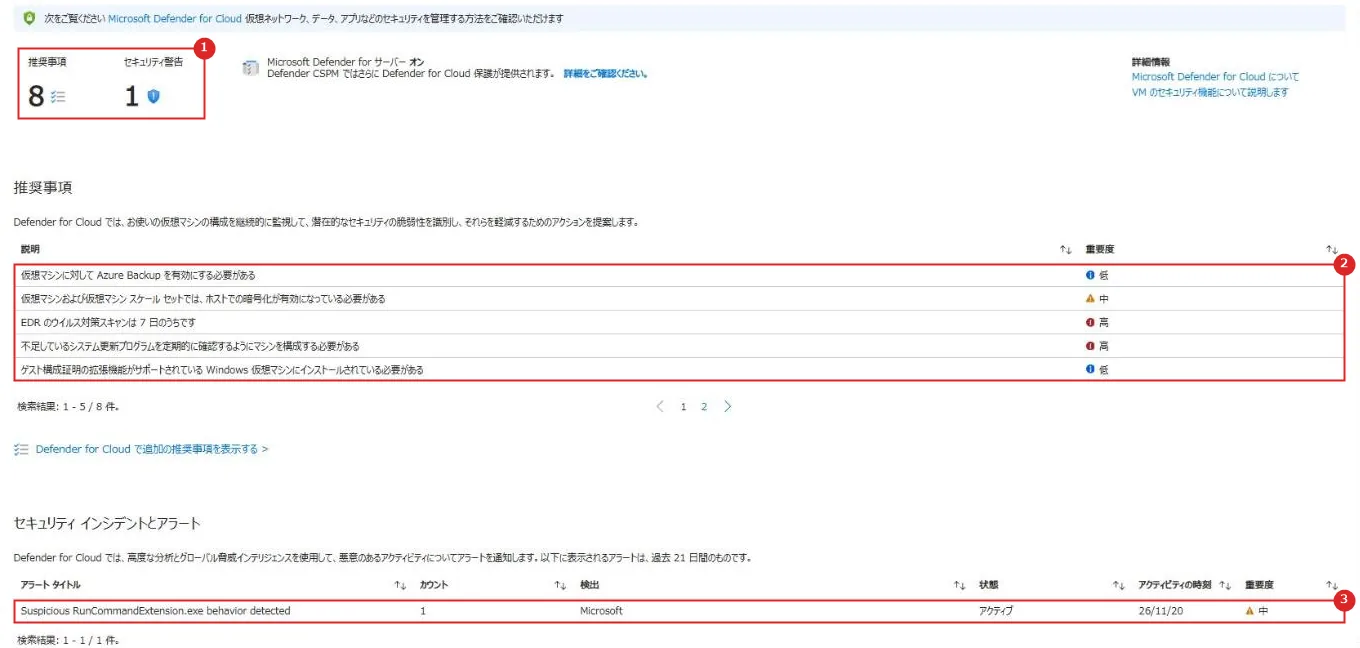
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 推奨事項とセキュリティ警告 | 推奨事項 8 件、セキュリティ警告 1 件 |
| 2 | 推奨事項 | Azure Backup、ホストでの暗号化、EDR のウイルス対策スキャン、システム更新プログラムの定期的な確認など |
| 3 | セキュリティ インシデントとアラート | ⑥ で出たアラート |
脆弱性の推奨事項「Update windows_server_2025」は、プラン 2 をオンにしてから約 1 時間 25 分後(09:07)に最初に評価されていた。
開くと、621 件の既知の脆弱性を減らすため、Windows Server 2025 を新しいバージョンに更新するように、と出ていた。
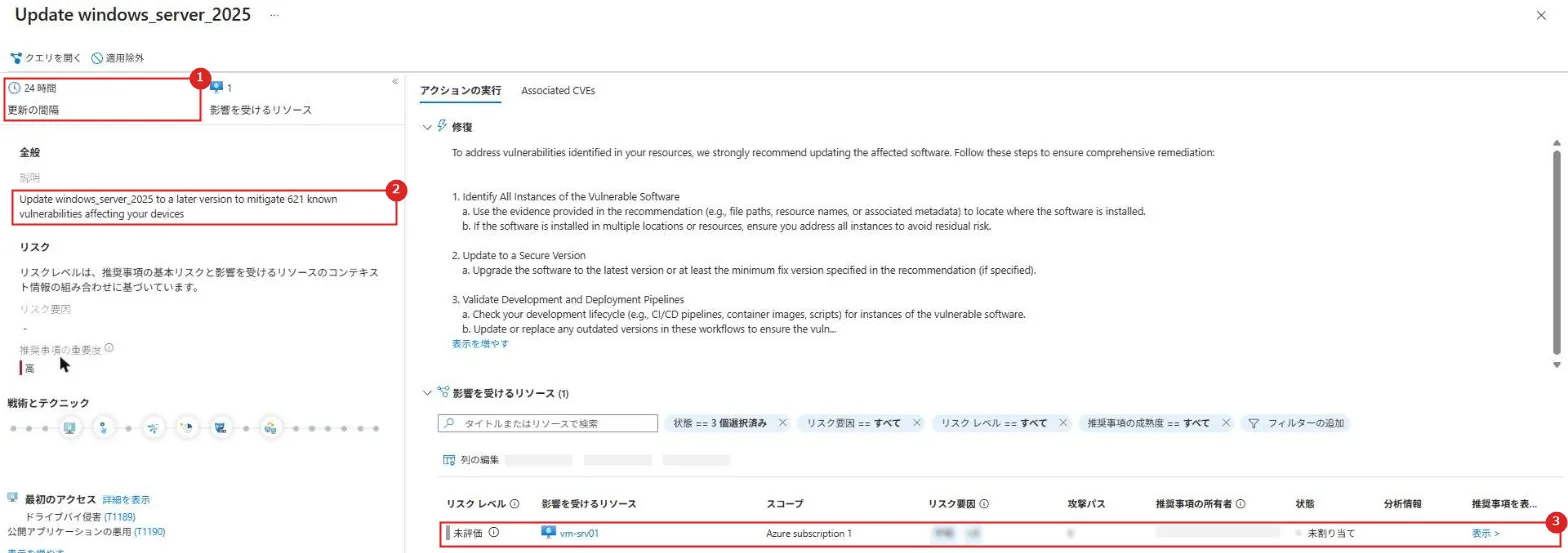
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 更新の間隔 | 24 時間 |
| 2 | 説明 | 621 件の既知の脆弱性を減らすため、新しいバージョンに更新する |
| 3 | 影響を受けるリソース | vm-srv01 |
「Associated CVEs」タブには、CVE ごとの CVSS のスコアと、修正されたバージョンが並ぶ。
発見元(Discovery Sources)は「AgentlessMdvm」で、エージェントレス スキャンで見つかったものだった。
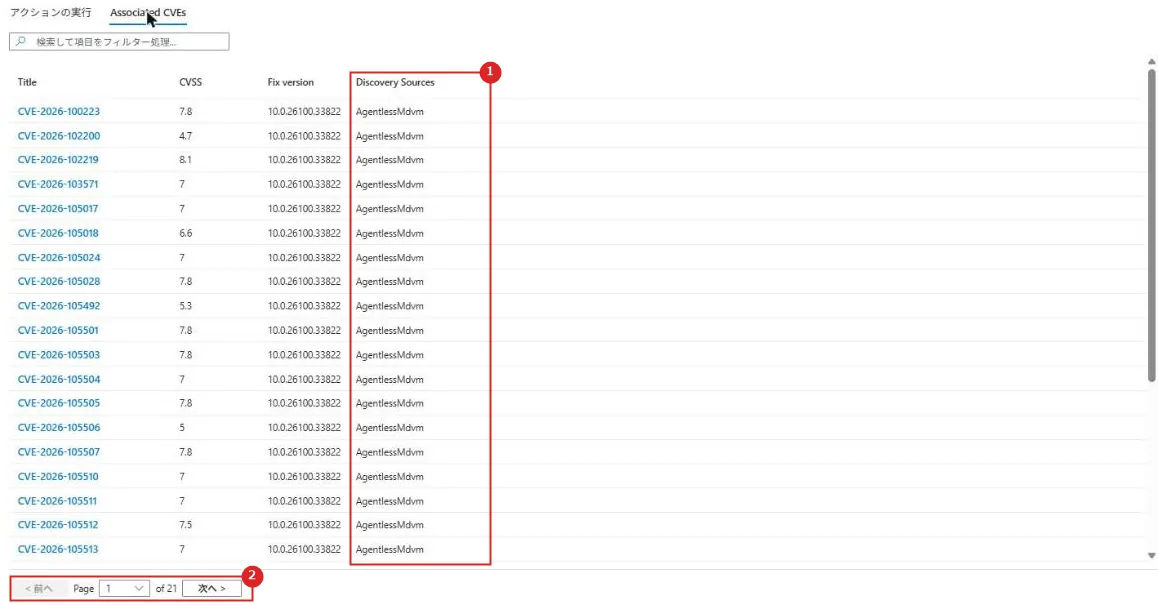
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Discovery Sources | AgentlessMdvm |
| 2 | ページ | 21 ページ分の CVE が並ぶ |
公式ドキュメント:エージェントレス マシンのスキャン | Microsoft Learn
⑧ 片付け
Defender for Servers は「オフ」に戻した。
実機でつまずいた点
「Just-In-Time アクセスが正常に有効にされました」と出たのに有効になっていない
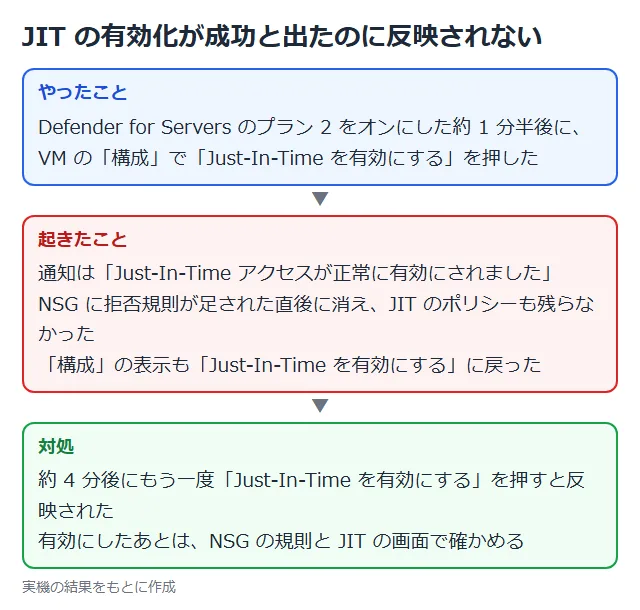
プラン 2 をオンにした約 1 分半後に、VM の「構成」で「Just-In-Time を有効にする」を押すと、成功の通知が出た。
ところが、アクティビティ ログを見ると、NSG に JIT の拒否規則(3389 番、優先度 4096)を足す書き込みのすぐあとに、規則のない状態に戻す書き込みがあった。
JIT のポリシーも残らず、「構成」の表示も「Just-In-Time を有効にする」に戻っていた。
約 4 分後にもう一度押すと、ポリシーと NSG の拒否規則が残った。
プラン 2 をオンにした直後だったことが関係していると思われる。
有効にしたあとは、NSG の規則や Defender for Cloud の JIT の画面で、実際に反映されたかを確かめる。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| プラン | JIT やエージェントレス スキャンが要るならプラン 2、EDR だけならプラン 1 | プラン 2 はプラン 1 の約 3 倍の料金 |
| 有効にする範囲 | サブスクリプション単位で有効にし、外したいサーバーだけリソース単位で無効にする | プラン 2 はリソース単位では有効にできない |
| 管理ポート | RDP や SSH は NSG で常に開けず、JIT か Azure Bastion を使う | インターネットに管理ポートを開けたままにしない |
| JIT の送信元 | 要求するときは送信元を自分の IP に絞る | 既定の設定では、送信元は任意で要求できる |
注意事項
| 項目 | 内容 |
|---|---|
| 試用期間 | 30 日の試用は、止める・一時停止する・延ばすことができない |
| 対象のサーバー | サブスクリプションで有効にすると、そのサブスクリプションのサーバーがすべて対象になり、台数分の料金がかかる |
| JIT の前提 | NSG か Azure Firewall が必要。 どちらもない VM は「サポート対象外」になる |
| 既存の接続 | JIT の時間が過ぎても、すでに確立した接続は切れない |
まとめ
・Defender for Servers はプラン 1 とプラン 2 があり、プラン 2 では JIT、エージェントレス スキャン、ファイルの整合性の監視などが使える。
サブスクリプションでオンにすると 30 日の試用が始まる。
・プラン 2 をオンにすると、約 12 分で Defender for Endpoint の拡張機能が VM に自動で入り、約 20 分後には Defender ポータルのデバイスにも出ていた。
・JIT を有効にすると NSG に 3389 番の拒否規則が入る。
要求すると手元の IP からの許可規則が足され、3 時間の期限の 3 秒後に消えて、届かなくなった。
・有効にした直後の JIT は、成功と出ても反映されないことがあった。
NSG や JIT の画面で確かめる。
・アラートの検証用のコマンドを run-command で実行すると、約 2 分で RunCommand 拡張機能についてのアラートが出た。
エージェントレス スキャンの脆弱性は、約 1 時間 25 分で推奨事項に出た。
次回:Azure Update Manager とは
コメント