
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- Defender for Cloud の 2 本柱(CSPM と CWPP)と、無料の Foundational CSPM と有料の Defender CSPM の違い
- セキュリティ スコア、推奨事項、規制コンプライアンスの見方と、推奨事項の直し方
- 弱い設定のストレージ アカウントが推奨事項に出るまで、直して正常に戻るまでにかかった実際の時間
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる26回目で、VM のセキュリティ編の1回目。
今回は Microsoft Defender for Cloud。
Azure のリソースの設定をチェックして「直すべきところ」を推奨事項として出し、セキュリティ スコアで今の状態を示してくれるサービス。
実機では、わざと弱い設定にしたストレージ アカウントを作り、推奨事項に出るまでの時間と、直してから正常に戻るまでの時間を測った。
※2026年11月時点の情報です。
シリーズの該当回:VM のセキュリティ編
前回:Microsoft Entra サインイン ログとは
Microsoft Defender for Cloud とは
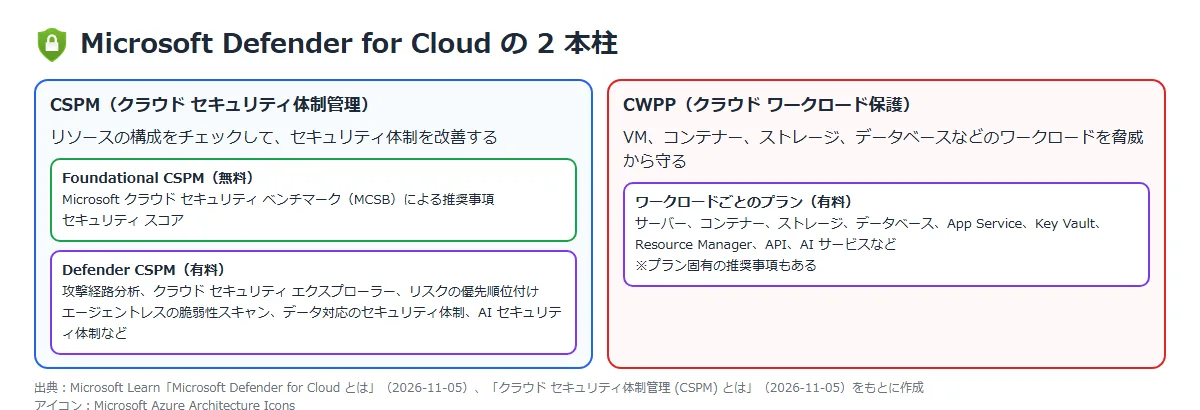
Defender for Cloud は、クラウドとオンプレミスのリソースのセキュリティを見て、守るためのサービス。
大きく 2 つの柱がある。
1 つはリソースの構成をチェックしてセキュリティ体制を改善するクラウド セキュリティ体制管理(CSPM)、もう 1 つは VM、コンテナー、ストレージ、データベースなどのワークロードを脅威から守るクラウド ワークロード保護(CWPP)。
| プラン | 料金 | 主な中身 |
|---|---|---|
| Foundational CSPM | 無料 | Microsoft クラウド セキュリティ ベンチマーク(MCSB)による推奨事項、セキュリティ スコア |
| Defender CSPM | 有料 | 攻撃経路分析、クラウド セキュリティ エクスプローラー、リスクの優先順位付け、エージェントレスの脆弱性スキャン、データ対応のセキュリティ体制、AI セキュリティ体制など |
| ワークロード保護の各プラン | 有料 | サーバー、コンテナー、ストレージ、データベースなどを脅威から守る。 プラン固有の推奨事項もある |
※Defender for Cloud は最初の 30 日間が無料(試用)。
ただし Defender for Storage のマルウェア スキャンは試用に含まれず、初日から課金される。
公式ドキュメント:
Microsoft Defender for Cloud とは | Microsoft Learn
クラウド セキュリティ体制管理 (CSPM) とは | Microsoft Learn
よくあるご質問 – 一般的な質問 | Microsoft Learn
セキュリティ スコアと推奨事項
サブスクリプションで Defender for Cloud を有効にすると、既定で Microsoft クラウド セキュリティ ベンチマーク(MCSB)が適用され、リソースの評価が始まる。
評価の結果から推奨事項が出て、推奨事項を直すとセキュリティ スコアが上がる。
スコアが高いほど、見つかったリスクは低い。
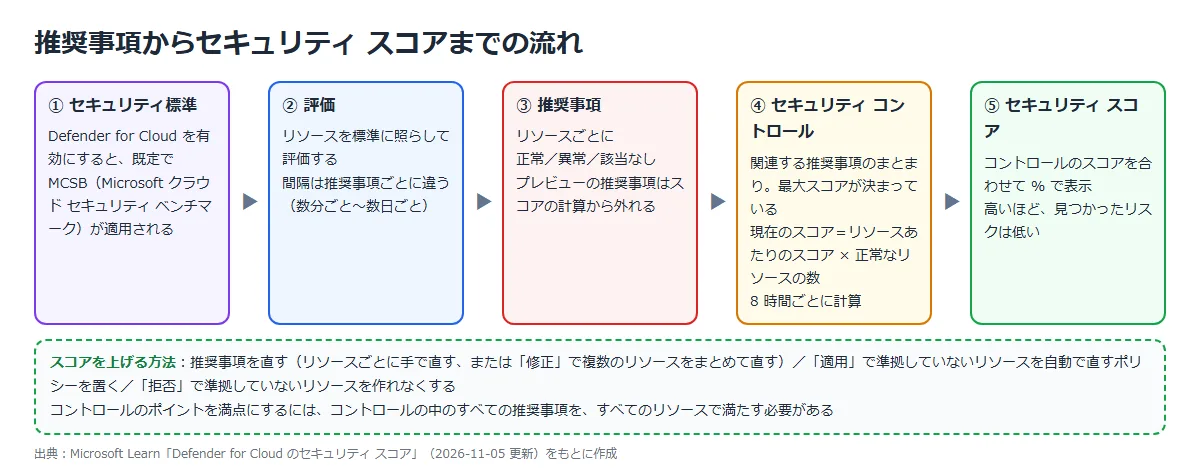
| 項目 | 内容 |
|---|---|
| 2 つのスコア | Azure portal はクラシック セキュア スコア、Defender ポータルはリスクを加味した新しいクラウド セキュリティ スコア。 計算も値も別のもの |
| スコアに効く推奨事項 | MCSB の組み込みの推奨事項だけ。 プレビューの推奨事項は計算から外れる |
| 計算の間隔 | コントロールはサブスクリプションごとに 8 時間ごとに計算される。 コントロールの中の推奨事項はそれより頻繁に更新されるので、件数が合わないことがある |
| 評価の間隔 | 推奨事項ごとに違い、数分ごとから数日ごとまである |
| リスクの優先順位付け | Defender CSPM を有効にしないと見えない。 セキュリティ スコアには影響しない |
推奨事項を直すには、推奨事項を選んで「アクションの実行」から修復手順に従う。
「修正」ボタンが出る推奨事項は、複数のリソースをまとめて直せる。
直したあと、推奨事項の状態が変わるまでには時間がかかる(公式では数分かかることがある、とされている)。
公式ドキュメント:
Defender for Cloud のセキュリティ スコア | Microsoft Learn
セキュリティに関する推奨事項を確認する | Microsoft Learn
Microsoft Defender for Cloud の推奨事項を修復する | Microsoft Learn
よくあるご質問 – 一般的な質問 | Microsoft Learn
規制コンプライアンス
規制コンプライアンスのダッシュボードでは、割り当てたセキュリティ標準に対する評価の状態を確かめられる。
既定では MCSB が有効になる。
MCSB 以外の標準を追加するには、少なくとも 1 つの有料プランが要る。
公式ドキュメント:
規制コンプライアンスを向上させる | Microsoft Learn
Defender for Cloud の Microsoft クラウド セキュリティ ベンチマーク | Microsoft Learn
Defender CSPM で増えるもの
クラウド セキュリティ エクスプローラーは、クラウド セキュリティ グラフに対してグラフ ベースのクエリを実行し、インターネットへの露出や権限、リソース間の横移動などを調べる機能。
攻撃経路分析は、組織の外から重要なリソースに至る攻撃経路を見つけて、直すべき推奨事項を示す。
どちらも Defender CSPM とエージェントレス スキャンが要る。
※エージェントレス スキャンは、サブスクリプションの所有者が Defender CSPM を有効にしないと、既定では有効にならない。
公式ドキュメント:
クラウド セキュリティ エクスプローラーを使用してクエリを作成する | Microsoft Learn
Microsoft Defender for Cloudにおける攻撃経路を特定し、修復する | Microsoft Learn
Defender CSPM を使用してリソースを保護する | Microsoft Learn
構築手順
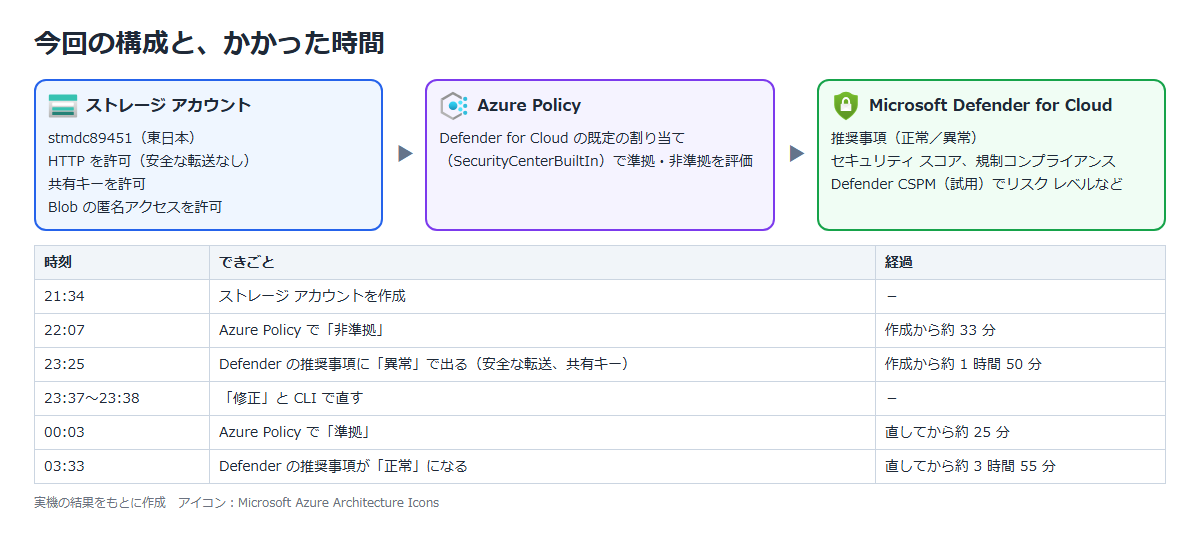
今回の構成と実施すること
Defender for Cloud は、サブスクリプションでは無料の Foundational CSPM が最初から有効になっている。
今回は、その状態の画面を一通り見たあと、わざと弱い設定のストレージ アカウントを作って推奨事項に出るのを待ち、直して正常に戻るのを確かめた。
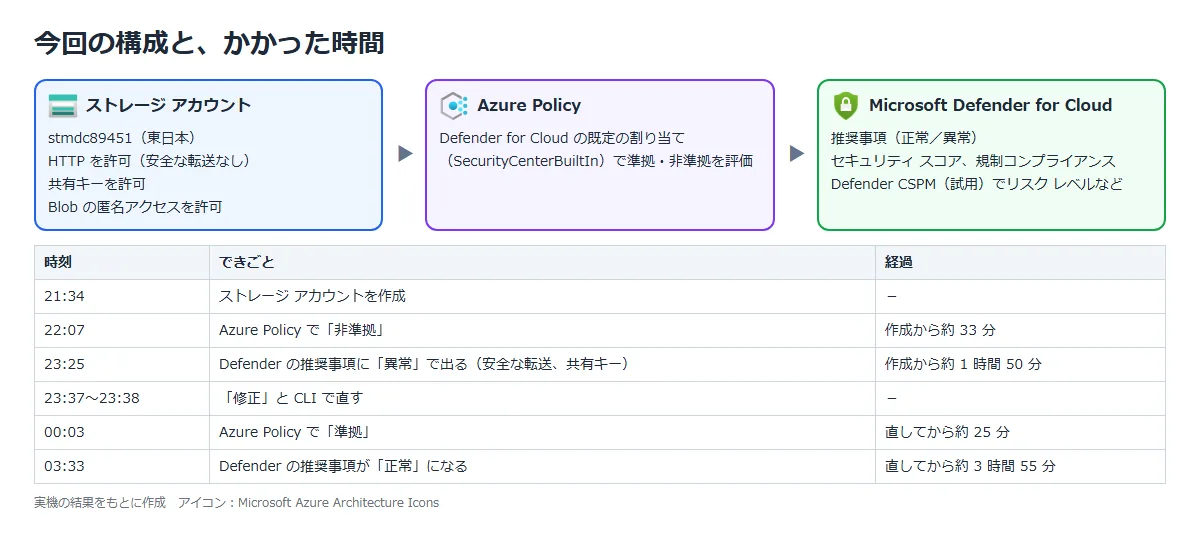
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | Defender for Cloud の概要、推奨事項、規制コンプライアンス、セキュリティ態勢を開く | 無料の状態で何が見えて、何が見えないか |
| ② | HTTP を許可、共有キーを許可、Blob の匿名アクセスを許可したストレージ アカウントを作る | 作成時の CLI の動き |
| ③ | 推奨事項に出るのを待つ | Azure Policy の評価と、Defender の推奨事項に出るまでの時間 |
| ④ | 「修正」ボタンと CLI で直す | 直してから正常に戻るまでの時間 |
| ⑤ | Defender CSPM の試用を有効にする | リスク レベル、クラウド セキュリティ エクスプローラー、攻撃パスの画面 |
| ⑥ | 片付け | リソース グループを消す |
① 無料の状態の画面を見る
Azure portal で「Microsoft Defender for Cloud」を開くと、最初に Defender CSPM を有効にするかを聞かれた。
Defender CSPM は有料のプランなので、ここでは「今はやめておく」を選んだ。
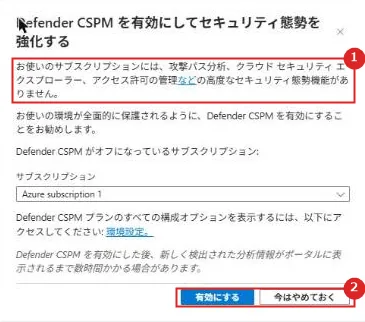
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 説明 | 攻撃パス分析やクラウド セキュリティ エクスプローラーなど、Defender CSPM で使える機能が並ぶ |
| 2 | 有効にする/今はやめておく | 「有効にする」を選ぶと、選んだサブスクリプションで Defender CSPM(有料)が有効になる |
「概要」には、評価したリソースの数、セキュリティ スコア、規制コンプライアンスの状態がまとまって出る。
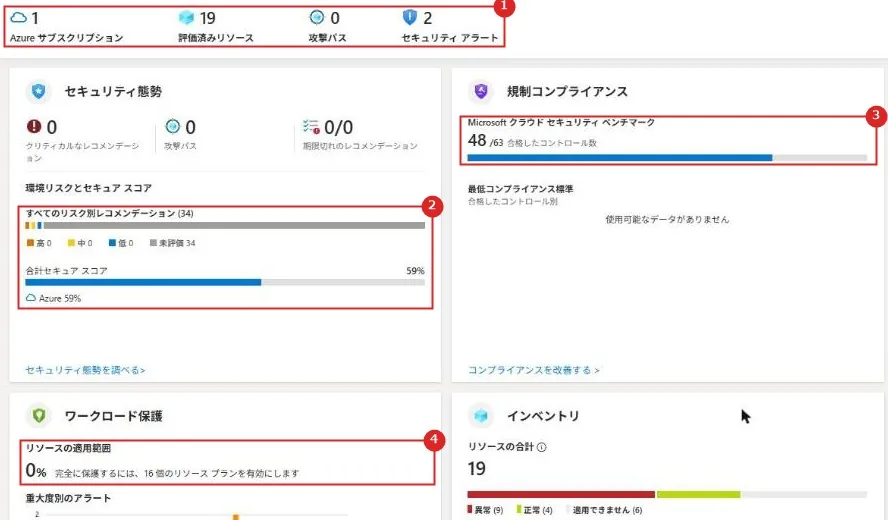
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 件数 | サブスクリプション、評価済みリソース、攻撃パス、セキュリティ アラートの数 |
| 2 | リスク別レコメンデーションとセキュア スコア | 推奨事項 34 件はすべて「未評価」。 リスクの優先順位付けは Defender CSPM がないと出ない |
| 3 | 規制コンプライアンス | MCSB のコントロール 63 個のうち 48 個に合格 |
| 4 | ワークロード保護 | サーバーやストレージなどを守る有料プランの適用範囲。 どれも有効にしていないので 0% |
「推奨事項」は、「タイトル別」にすると同じ推奨事項がまとまり、影響を受けるリソースの数が並ぶ。
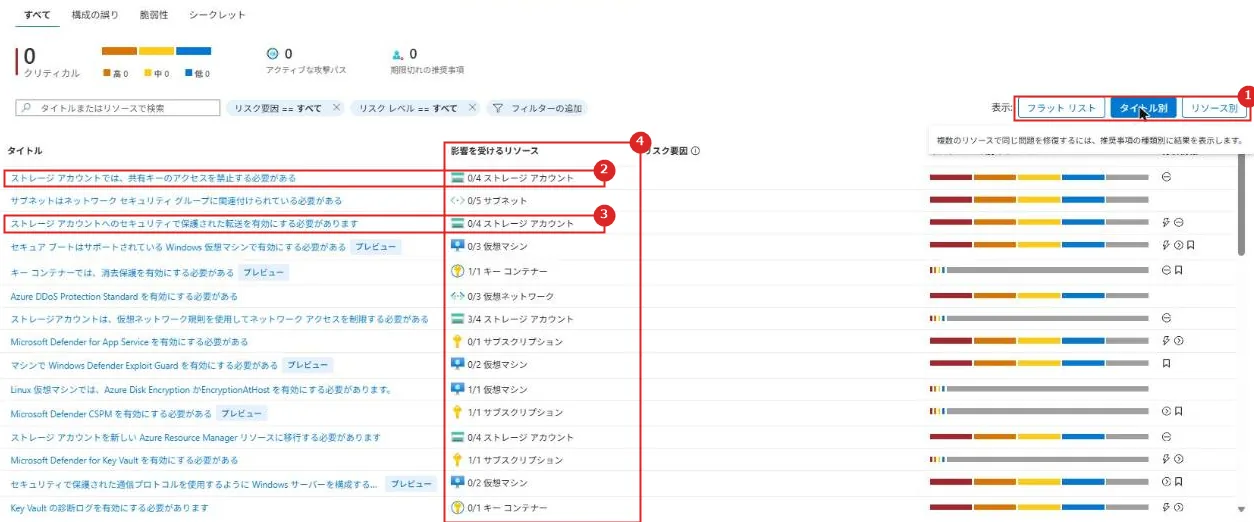
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 表示の切り替え | フラット リスト、タイトル別、リソース別を切り替える |
| 2 | 共有キーのアクセスを禁止 | ストレージ アカウントの推奨事項の例 |
| 3 | 安全な転送を有効に | 同じくストレージ アカウントの推奨事項の例 |
| 4 | 影響を受けるリソース | 「正常なリソースの数/全体」の形 |
「規制コンプライアンス」では、MCSB のコントロールごとに合格・不合格が並ぶ。
NS(ネットワーク セキュリティ)や DP(データ保護)などのコントロールを開くと、その中の推奨事項が見える。
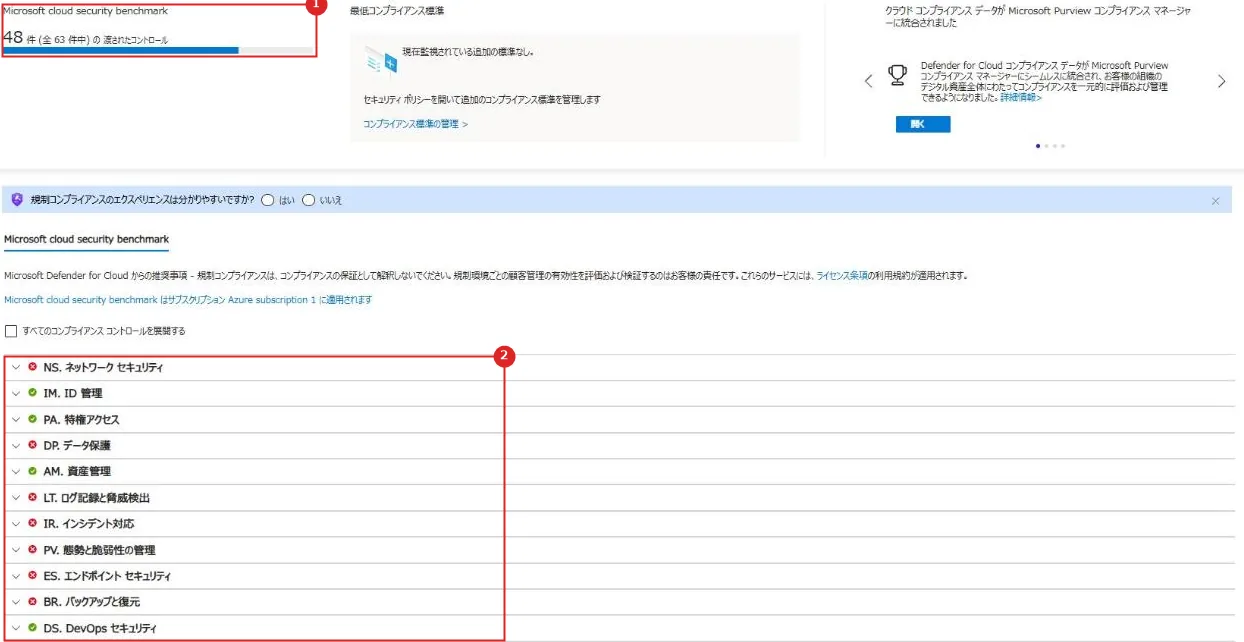
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 合格したコントロール | 63 個のうち 48 個 |
| 2 | コントロールの一覧 | 赤い × は、中の推奨事項に異常なリソースがあるコントロール |
「セキュリティ態勢」では、環境ごと・サブスクリプションごとのスコアと、正常でないリソースの数がわかる。
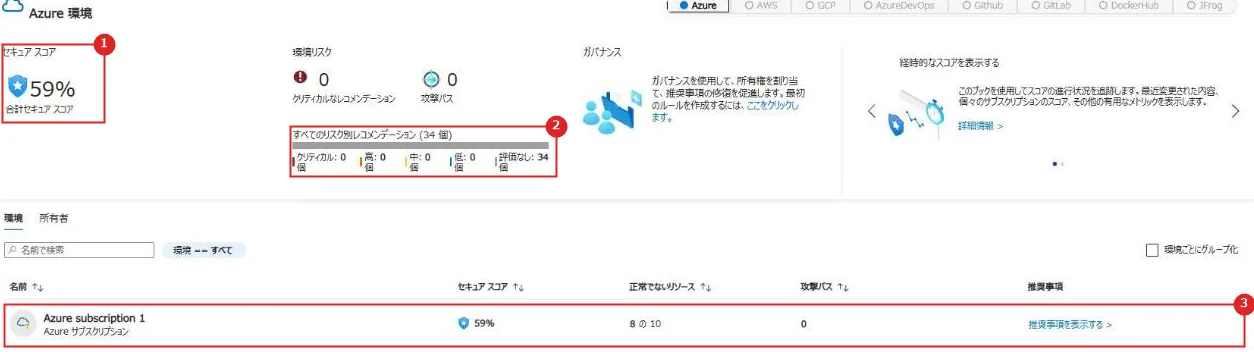
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | セキュア スコア | この時点で 59% |
| 2 | リスク別レコメンデーション | 34 件すべて「評価なし」 |
| 3 | サブスクリプション | スコアと、正常でないリソースの数(10 個のうち 8 個) |
※削除済みの VM の推奨事項も一覧に残っていた。
公式でも、削除したリソースが最後に確認した状態のまま表示されることがあるとされている。
② 弱い設定のストレージ アカウントを作る
CLI で、HTTP を許可(–https-only false)、共有キーを許可、Blob の匿名アクセスを許可したストレージ アカウントを作った。
az group create -n rg-d8-mdc -l japaneast
az storage account create -g rg-d8-mdc -n stmdc89451 -l japaneast --sku Standard_LRS --kind StorageV2 --allow-blob-public-access true --https-only false --min-tls-version TLS1_0 --allow-shared-key-access true --public-network-access Enabled
最小 TLS バージョンに TLS1_0 を指定すると、TLS 1.0 と 1.1 は 2026/02/03 に廃止されたので TLS 1.2 を使う、という警告が出て、TLS1_2 で作られた(「実機でつまずいた点」)。
Blob の匿名アクセスの許可やストレージのアクセス制御については、
③ 推奨事項に出るまでの時間を測る
Defender for Cloud の推奨事項は、サブスクリプションに割り当てられたセキュリティ イニシアチブ(ポリシーのセット)がもとになっている。
サブスクリプションの Azure Policy の割り当てにも、Defender for Cloud の既定の割り当て(SecurityCenterBuiltIn)がある。
そこで、Azure Policy の準拠状態と、Defender の評価結果(Resource Graph の securityresources)の両方を 10 分おきに調べた。
securityresources
| where type == 'microsoft.security/assessments'
| where tolower(tostring(properties.resourceDetails.Id)) contains 'stmdc89451'
| project n=tostring(properties.displayName), st=tostring(properties.status.code)| 時刻 | できごと |
|---|---|
| 21:34 | ストレージ アカウントを作成 |
| 22:07(約 33 分後) | Azure Policy の評価が入る。 安全な転送、共有キー、匿名アクセスなどが「非準拠」 |
| 23:25(約 1 時間 50 分後) | Defender の推奨事項に出る。 安全な転送と共有キーが「異常」、ARM への移行が「正常」 |
推奨事項の画面でストレージ アカウントの名前で絞り込むと、2 件が異常(影響を受けるリソース 1/1)で、ARM への移行は正常(0/1)だった。
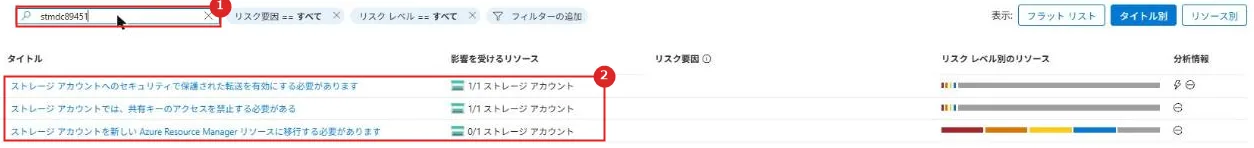
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 検索 | リソース名で絞り込める |
| 2 | 推奨事項 | 安全な転送と共有キーの 2 件に、このストレージ アカウントが出た |
作ってから推奨事項に出るまで、2 時間近くかかった。
Azure Policy では匿名アクセスの許可も「非準拠」になったが、Defender の推奨事項には出なかった。
Azure Policy の評価のタイミングについては、
④ 推奨事項を直す
「ストレージ アカウントへのセキュリティで保護された転送を有効にする必要があります」を開くと、説明、重要度、関係する攻撃の手法、修復の手順が出る。
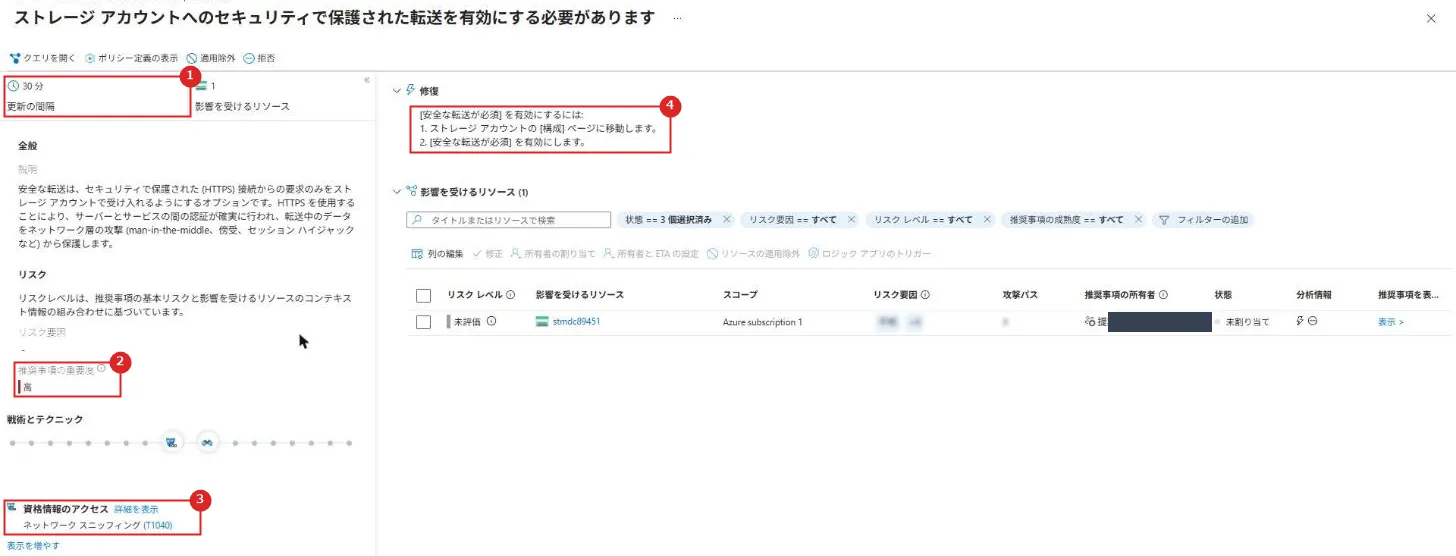
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 更新の間隔 | この推奨事項は 30 分 |
| 2 | 推奨事項の重要度 | 高 |
| 3 | 戦術とテクニック | MITRE ATT&CK の「ネットワーク スニッフィング(T1040)」 |
| 4 | 修復 | 手で直すときの手順 |
影響を受けるリソースを選んで「修正」を押すと、「リソースの修正」が開く。
ここで「1 個のリソースの修正」を押すと、ストレージ アカウントの「安全な転送が必須」が有効になる。
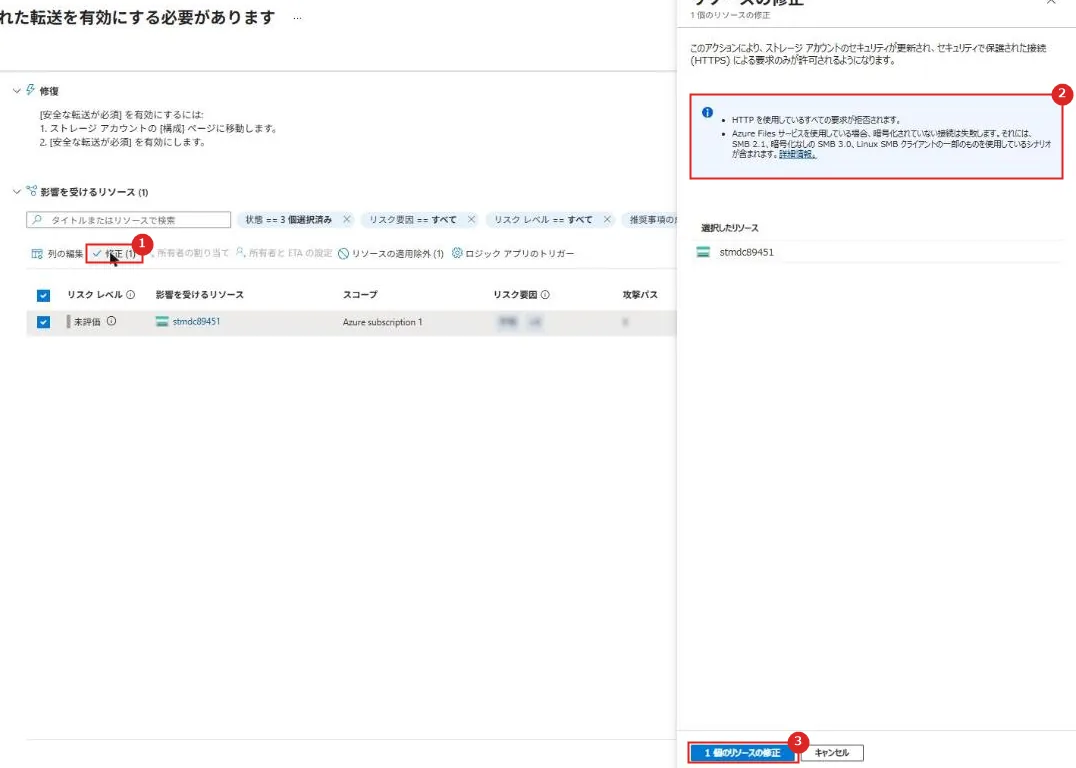
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 修正 | 選んだリソースをまとめて直す |
| 2 | 注意 | HTTP の要求はすべて拒否される。 Azure Files で暗号化なしの SMB を使う接続(SMB 2.1 など)は失敗する |
| 3 | 1 個のリソースの修正 | 押すと直す |
共有キーのほうは CLI で直した。
az storage account update -g rg-d8-mdc -n stmdc89451 --allow-shared-key-access false| 時刻 | できごと |
|---|---|
| 23:37 | 安全な転送を「修正」で直す |
| 23:38 | 共有キーを CLI で直す |
| 00:03(約 25 分後) | Azure Policy の準拠状態が、2 つとも「準拠」に変わる |
| 03:33(約 3 時間 55 分後) | Defender の推奨事項が「正常」に変わる |
Azure Policy は直してから約 25 分で「準拠」になったが、Defender の推奨事項が「正常」に戻るまでには約 3 時間 55 分かかった。
推奨事項の画面の「更新の間隔」は 30 分で、公式では直したあとの状態の更新に数分かかることがある、とされているが、今回はそれよりずっと長かった。
Defender の評価が入り直したのは、最初の評価(23:25)から約 4 時間後だった。
正常に戻ったあと、推奨事項をストレージ アカウントの名前で絞り込むと、3 件とも「0/1」になっていた。
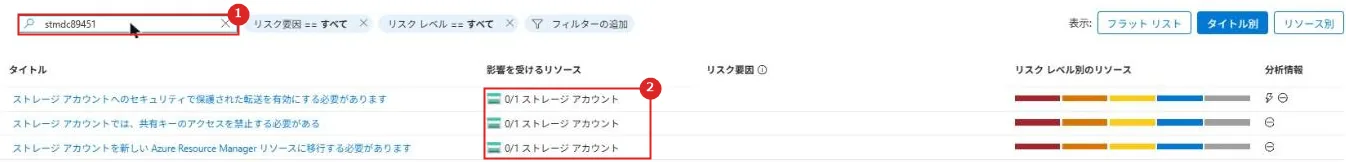
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 検索 | ストレージ アカウントの名前で絞り込む |
| 2 | 影響を受けるリソース | 「0/1」は、1 個のうち異常なリソースが 0 個という意味 |
⑤ Defender CSPM の試用を有効にする
「環境設定」⇒ サブスクリプション ⇒「Defender プラン」で、Defender CSPM を「オン」にして保存した。
一部のプランには 30 日の無料試用がある。
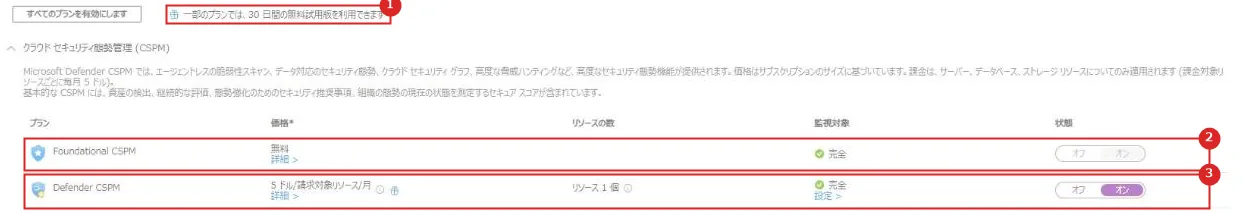
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 無料試用 | 一部のプランでは 30 日間の無料試用が使える |
| 2 | Foundational CSPM | 無料。最初からオン |
| 3 | Defender CSPM | 画面の表示では 5 ドル/請求対象リソース/月。 課金されるのはサーバー、データベース、ストレージのリソースだけ |
Defender CSPM の「設定」を開くと、Defender CSPM に含まれる機能(構成要素)ごとにオン・オフを選べる。
既定ではすべて「オン」だった。
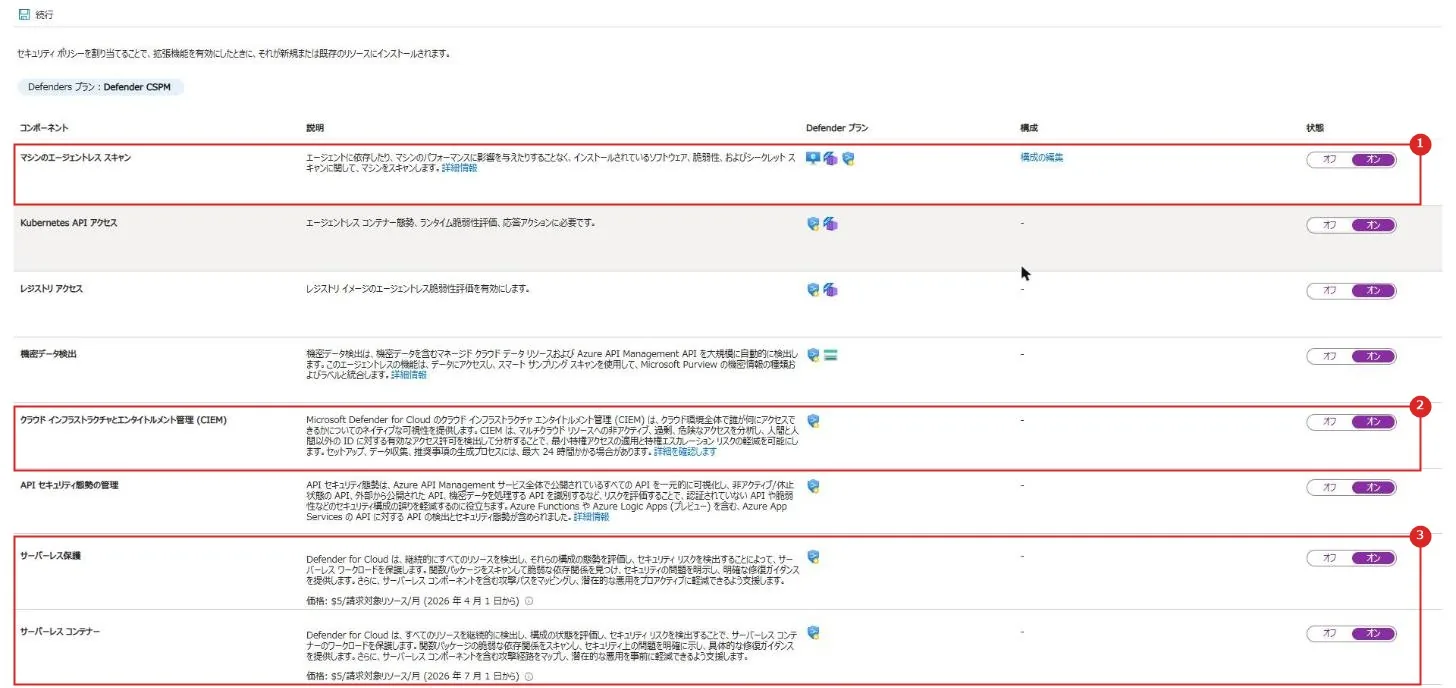
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | マシンのエージェントレス スキャン | エージェントなしで、マシンのソフトウェア、脆弱性、シークレットをスキャンする |
| 2 | CIEM | クラウドのアクセス許可を分析する。 データ収集と推奨事項の生成に最大 24 時間かかることがある |
| 3 | サーバーレス保護、サーバーレス コンテナー | 画面の表示では、それぞれ 5 ドル/請求対象リソース/月 |
約 1 時間半後に推奨事項を開くと、「リスク レベル別のリソース」などの列が見えるようになっていた。
リスクの優先順位付けは Defender CSPM だけの機能で、リスク レベルは重大・高・中・低・評価なしに分かれる。
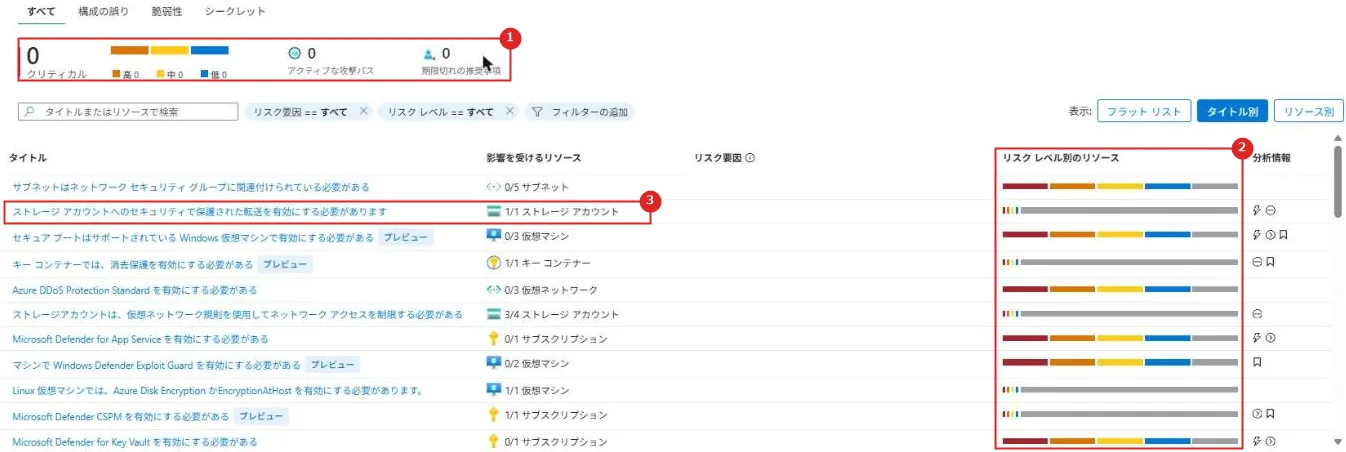
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リスク レベルの件数 | クリティカル・高・中・低がすべて 0。 アクティブな攻撃パスも 0 |
| 2 | リスク レベル別のリソース | 影響を受けるリソースを、リスク レベルごとに色分けした棒 |
| 3 | 安全な転送 | このストレージ アカウントの行は、ほとんどが灰色(未評価) |
安全な転送の推奨事項を開くと、ストレージ アカウントのリスク レベルは「未評価」、リスク要因はなし、攻撃パスは 0 だった。
リスク レベルは、推奨事項の基本のリスクと、影響を受けるリソースのコンテキストを組み合わせて決まる。
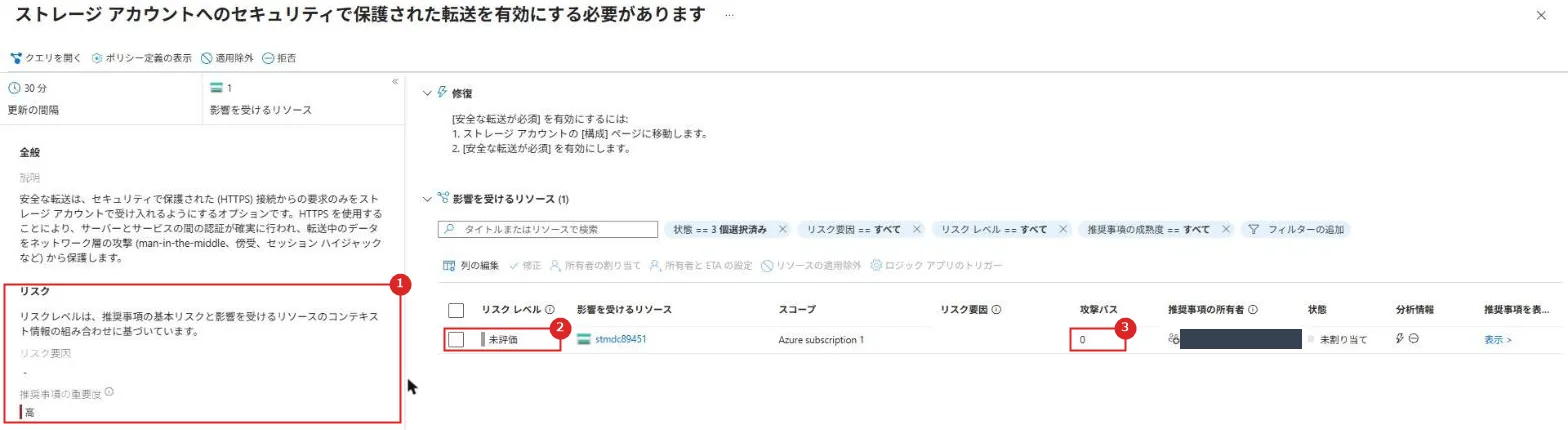
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リスク | リスク レベルの決まり方、リスク要因、推奨事項の重要度(高) |
| 2 | リスク レベル | 未評価 |
| 3 | 攻撃パス | このリソースを含む攻撃パスの数。0 |
「クラウド セキュリティ エクスプローラー」では、クラウド セキュリティ グラフに対してクエリを実行できる。
クエリ ビルダーで「Azure ストレージ アカウント」に条件「Exposed to the internet」を足して検索すると、今回のストレージ アカウントが出た。
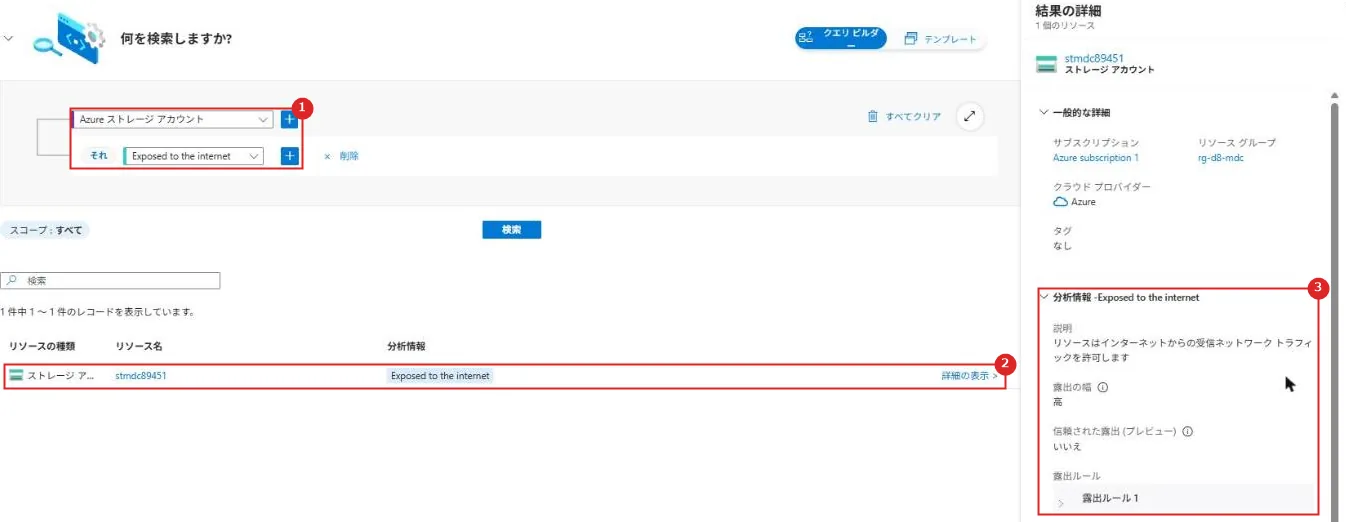
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | クエリ ビルダー | リソースの種類と条件を選ぶ |
| 2 | 結果 | 条件に合ったリソース |
| 3 | 結果の詳細 | 「リソースはインターネットからの受信ネットワーク トラフィックを許可します」。 露出の幅は「高」 |
「攻撃パスの分析」は 0 件だった。
攻撃パスは、インターネットに公開された脆弱なリソースなどの外部の入口から始まり、横方向の移動をたどって重要な資産に届く経路のこと。
画面にもあるとおり、攻撃パスが見つからなくても安全とは限らないので、推奨事項は引き続き直す。
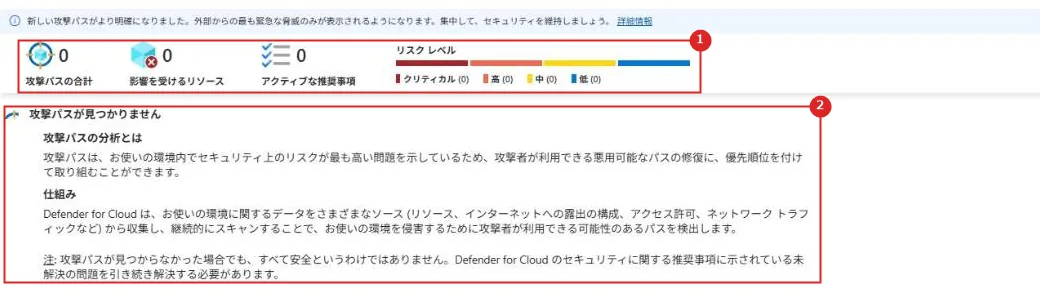
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 件数 | 攻撃パス、影響を受けるリソース、アクティブな推奨事項、リスク レベル別の件数。 すべて 0 |
| 2 | 攻撃パスが見つかりません | 攻撃パスの分析の説明と、見つからなくても未解決の推奨事項は直す必要があるという注意 |
確認したあと、Defender CSPM は「オフ」に戻した。
公式ドキュメント:
Microsoft Defender for Cloudのセキュリティ エクスプローラーと攻撃パス | Microsoft Learn
リスクの優先順位付け | Microsoft Learn
クラウド セキュリティ エクスプローラーを使用してクエリを作成する | Microsoft Learn
Defender CSPM を使用してリソースを保護する | Microsoft Learn
⑥ 片付け
リソース グループ rg-d8-mdc を削除した。
Defender CSPM は「オフ」に戻した。
実機でつまずいた点
TLS 1.0 and TLS 1.1 have been retired on 2026/02/03, will use TLS 1.2 instead.
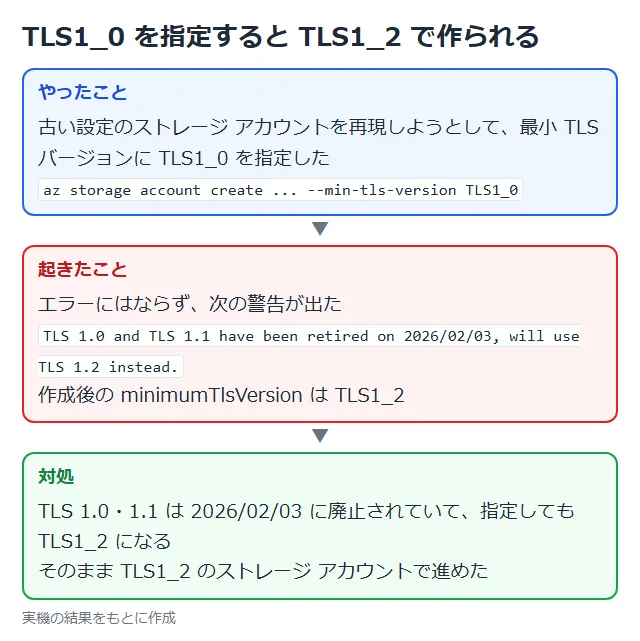
古い設定を再現しようとして、az storage account create に –min-tls-version TLS1_0 を付けたところ、この警告が出た。
エラーにはならず、ストレージ アカウントは最小 TLS バージョン TLS1_2 で作られた。
TLS 1.0・1.1 は 2026/02/03 に廃止されていて、指定しても TLS 1.2 になる。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| プラン | まず無料の Foundational CSPM で推奨事項とスコアを見る。 攻撃経路やリスクの優先順位付けが要るなら Defender CSPM を足す | Foundational CSPM だけでも MCSB の推奨事項とセキュリティ スコアは出る |
| 直す順番 | 重要度の高い推奨事項や、影響を受けるリソースが多い推奨事項から直す | コントロールのポイントは、中の推奨事項をすべて満たして初めて満点になる |
| 新しいリソース | 直すだけでなく、「拒否」や「適用」で弱い設定のリソースを作らせない | 直しても、同じ設定のリソースがまた作られる |
| 確認 | 直したあと、すぐに正常にならなくても慌てず、時間をおいて確かめる。 設定が直ったかは、Azure Policy の準拠状態のほうが先に分かる | 今回は、推奨事項が正常に戻るまでに約 4 時間かかった |
| ワークロード保護 | サーバー、ストレージ、データベースなど、守りたいワークロードに合わせてプランを選ぶ | プランごとに料金がかかる |
公式ドキュメント:
Defender for Cloud のセキュリティ スコア | Microsoft Learn
Microsoft Defender for Cloud の推奨事項を修復する | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| スコアの更新 | コントロールは 8 時間ごとに計算されるので、直してもすぐにはスコアに反映されない |
| プレビュー | プレビューの推奨事項はスコアの計算から外れる |
| 削除したリソース | 削除したリソースの推奨事項が、しばらく一覧に残ることがある |
| リスク レベル | Defender CSPM がないと、推奨事項のリスク レベルはすべて「未評価」になる。 Defender CSPM を有効にしても、今回のストレージ アカウントは「未評価」のままだった |
| 標準の追加 | MCSB 以外の規制標準を追加するには、少なくとも 1 つの有料プランが要る |
| ポータル | Defender for Cloud は Defender ポータルへの統合が進んでいる。 Defender ポータルのスコアは、Azure portal のスコアとは別のモデル |
まとめ
・Defender for Cloud は、サブスクリプションでは無料の Foundational CSPM が最初から有効で、MCSB の推奨事項、セキュリティ スコア、規制コンプライアンスが見られる。
・弱い設定のストレージ アカウントは、Azure Policy では約 33 分で「非準拠」になり、Defender の推奨事項には約 1 時間 50 分で「異常」として出た。
・「修正」ボタンと CLI で直すと、Azure Policy は約 25 分で「準拠」になったが、推奨事項が「正常」に戻るまでには約 3 時間 55 分かかった。
・Defender CSPM を有効にすると、リスク レベル、クラウド セキュリティ エクスプローラー、攻撃パスの分析が使える。
今回のストレージ アカウントはインターネットに公開されたリソースとして見つかったが、リスク レベルは「未評価」、攻撃パスは 0 件だった。
次回:Microsoft Defender for Servers とは
コメント