
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる25回目で、ログ・監視編の4回目。
今回は Microsoft Entra のサインイン ログ。
「誰が、いつ、どこから、どのアプリに、どうやってサインインしたか」の記録で、不正アクセスの調査やサインインのトラブル対応の出発点になる。
サインイン ログの種類と保持期間を整理し、実機では診断設定で Log Analytics ワークスペースに送って、成功・失敗のサインインを画面と KQL で確かめた。
※2026年11月時点の情報です。
シリーズの該当回:ログ・監視編
前回:Azure Log Analytics ワークスペースとは
サインイン ログとは
Microsoft Entra は、テナントへのすべてのサインインを記録する。
1 件ごとに「誰が(ユーザーなどの ID)」「どのクライアントで(アプリ)」「何に(リソース)」サインインしたかがわかる。
| サインイン ログで答えられる問い(公式の例) |
|---|
| 今週、特定のアプリにサインインしたユーザーは何人か |
| 過去 24 時間に失敗したサインインは何回か |
| ユーザーは特定のブラウザーや OS からサインインしているか |
| マネージド ID やサービス プリンシパルがアクセスした Azure リソースはどれか |
エントリはシステムが生成するので、変更も削除もできない。
テナントへの変更(ユーザーやグループの管理など)は、サインイン ログではなく監査ログに記録される。
| 項目 | 内容 |
|---|---|
| 見る場所 | Microsoft Entra 管理センターの「Entra ID」⇒「監視と正常性」⇒「サインイン ログ」 |
| 見るのに必要なロール | 少なくともレポート閲覧者 |
| ほかの使われ方 | ID 保護(危険なサインイン)や「使用状況と分析情報」のレポートも、サインインのデータを使う |
公式ドキュメント:Microsoft Entra サインイン ログとは | Microsoft Learn
サインイン ログの 4 種類
サインイン ログには 4 種類ある。
ユーザーが自分で認証するもの、アプリがユーザーの代わりに行うもの、ユーザーが関与しないものに分かれる。
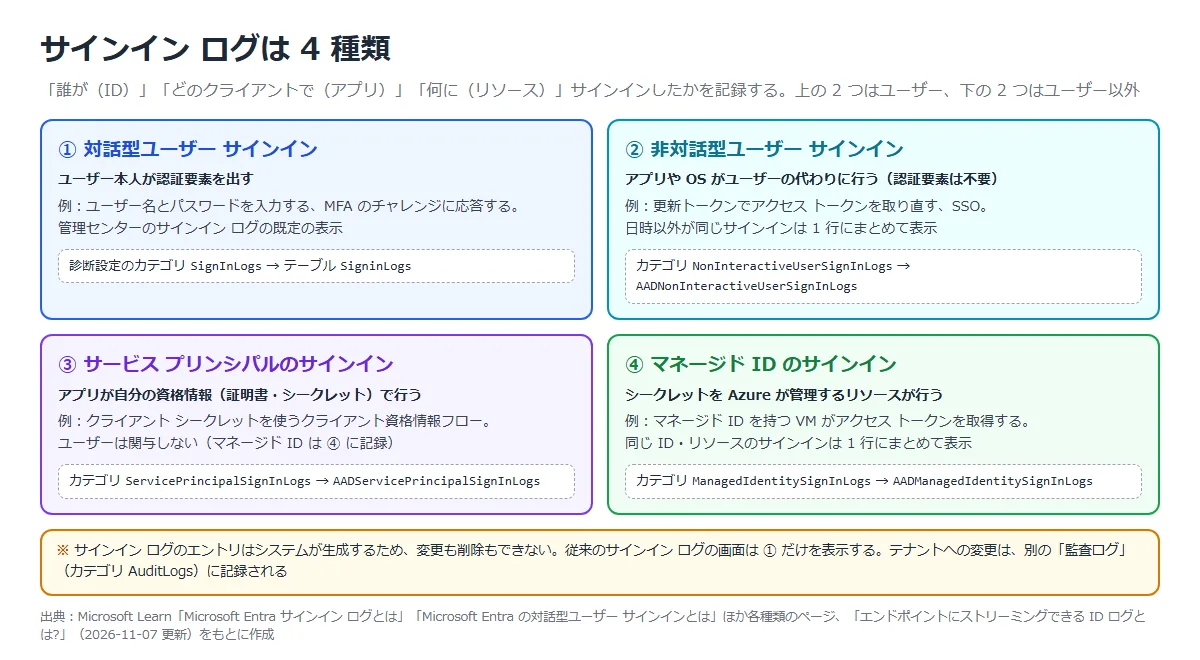
| 種類 | 誰が | 例 |
|---|---|---|
| 対話型ユーザー サインイン | ユーザー本人が認証要素(パスワード、MFA の応答、生体認証など)を出す | サインイン画面でユーザー名とパスワードを入力する。 SMS の MFA に応答する |
| 非対話型ユーザー サインイン | クライアント アプリや OS コンポーネントが、ユーザーの代わりに行う。 ユーザーは認証要素を出さない | 更新トークンでアクセス トークンを取り直す。 Entra 参加済みの PC でアプリに SSO する |
| サービス プリンシパルのサインイン | アプリやサービス プリンシパルが、自分の資格情報(証明書やシークレット)で行う。 ユーザーは関与しない | クライアント シークレットを使うクライアント資格情報フロー |
| マネージド ID のサインイン | シークレットを Azure が管理するリソースが行う | マネージド ID を持つ VM がアクセス トークンを取得する |
非対話型・サービス プリンシパル・マネージド ID のログは、同じ内容のサインインが 1 行にまとめて表示される。
たとえばアプリが 1 時間ごとにトークンを取り直すと、日時以外が同じサインインがたくさんできるため。
従来のサインイン ログの画面は、対話型ユーザー サインインだけを表示する。
マネージド ID のサインインは、サービス プリンシパルのログではなくマネージド ID のログにだけ記録される。
マネージド ID についてはマネージド ID の記事を参照。
公式ドキュメント:
Microsoft Entra の対話型ユーザー サインインとは | Microsoft Learn
Microsoft Entra での非対話型ユーザー サインインとは | Microsoft Learn
Microsoft Entra のサービス プリンシパルのサインインとは何ですか? | Microsoft Learn
Microsoft Entra のマネージド ID サインインとは | Microsoft Learn
保持期間とライセンス、長く残す方法
Entra の中にサインイン ログが残る期間は、ライセンスで決まる。
Free は 7 日、P1・P2 でも 30 日しかない。
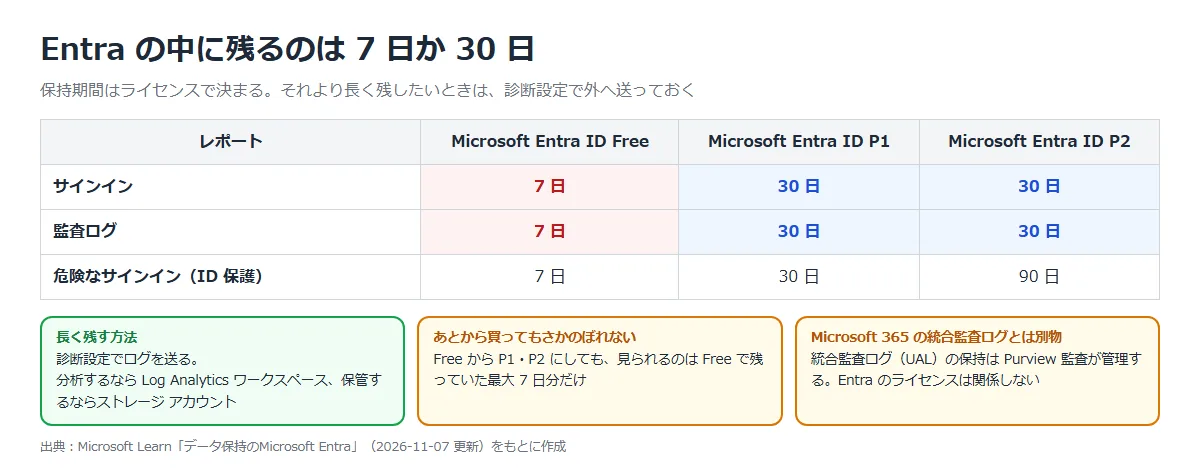
| レポート | Free | P1 | P2 |
|---|---|---|---|
| サインイン | 7 日 | 30 日 | 30 日 |
| 監査ログ | 7 日 | 30 日 | 30 日 |
| 危険なサインイン | 7 日 | 30 日 | 90 日 |
それより長く残すには、診断設定でログを外へ送る。
分析するなら Log Analytics ワークスペース、保管だけならストレージ アカウントが送り先になる。
| 注意 | 内容 |
|---|---|
| さかのぼれない | Free から P1・P2 にしても、見られるのは Free で残っていた最大 7 日分だけ。 期限切れのデータは、前もって送っていない限り戻らない |
| 統合監査ログとは別 | Entra の監査ログ・サインイン ログは、Microsoft 365 の統合監査ログ(UAL)とは別物。 UAL の保持は Purview 監査が管理し、Entra のライセンスには左右されない |
| Purview 監査(Premium) | Microsoft 365 E5 などのライセンスがあれば、Purview 監査(Premium)で Entra の監査ログを既定より長く残す方法もある |
公式ドキュメント:データ保持のMicrosoft Entra | Microsoft Learn
診断設定で Log Analytics へ送るしくみ
Entra のログは、Entra ID 側の診断設定で送る(サブスクリプションやリソースの診断設定とは別)。
送るログをカテゴリで選び、送り先を決める。
カテゴリごとに、Log Analytics では別のテーブルに入る。
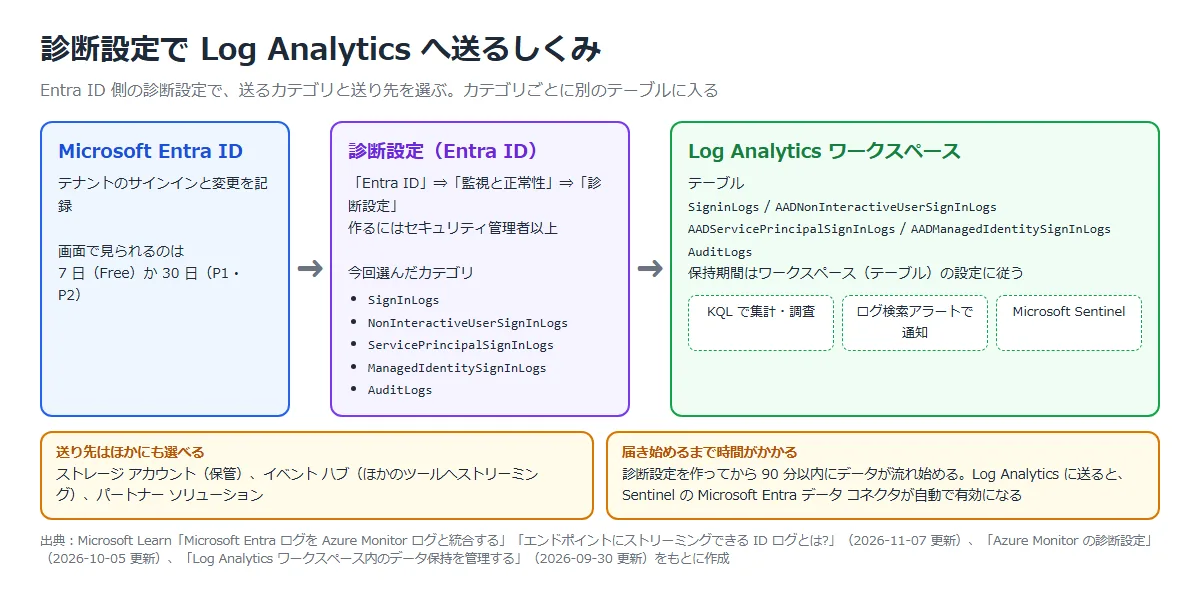
| カテゴリ(診断設定) | Log Analytics のテーブル | 中身 |
|---|---|---|
| SignInLogs | SigninLogs | 対話型ユーザー サインイン |
| NonInteractiveUserSignInLogs | AADNonInteractiveUserSignInLogs | 非対話型ユーザー サインイン |
| ServicePrincipalSignInLogs | AADServicePrincipalSignInLogs | サービス プリンシパルのサインイン |
| ManagedIdentitySignInLogs | AADManagedIdentitySignInLogs | マネージド ID のサインイン |
| AuditLogs | AuditLogs | テナント内のアプリ、グループ、ユーザー、ライセンスへの変更 |
ほかにも、プロビジョニング ログ、AD FS のサインイン、ID 保護の危険なユーザーやリスク イベント、Global Secure Access のトラフィック ログなどのカテゴリがある。
| 項目 | 内容 |
|---|---|
| 作るのに必要なロール | 少なくともセキュリティ管理者 |
| 必要なもの | Azure サブスクリプションと Log Analytics ワークスペース |
| Log Analytics で分析するとき | Microsoft Entra ID P1 または P2 のライセンスがあるテナント |
| 届き始めるまで | 診断設定を作ってから 90 分以内に、宛先へのデータの流れが始まる |
| Microsoft Sentinel | Entra のログを Azure Monitor と統合すると、Sentinel の Microsoft Entra データ コネクタが自動で有効になる |
公式ドキュメント:
Microsoft Entra ログを Azure Monitor ログと統合する | Microsoft Learn
エンドポイントにストリーミングできる ID ログとは? | Microsoft Learn
Log Analytics を使用して Microsoft Entra アクティビティ ログを分析する | Microsoft Learn
Azure Monitor の診断設定 | Microsoft Learn
構築手順
今回の構成と実施すること
リソース グループ rg-sl-demo に Log Analytics ワークスペース law-sl-demo(Japan East)を作り、Entra ID の診断設定 ds-entra でサインイン ログと監査ログを送った。
サインインするのはテスト ユーザー rbac-test(MFA 登録済み)。
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | Entra ID の診断設定を作る | カテゴリと送り先の選び方 |
| ② | テスト ユーザーでサインインする(成功と、わざとパスワードを間違えた失敗) | サインイン ログの一覧と詳細に何が出るか |
| ③ | 非対話型のサインイン ログを見る | 対話型との違い、まとめて表示される動き |
| ④ | Log Analytics に届くまでの時間を測る | 診断設定を作ってすぐのサインインも届くか |
| ⑤ | KQL で失敗を絞り込み、集計する | エラー コードと、ユーザー・アプリごとの回数 |
| ⑥ | サインインの失敗でログ検索アラートを作る | 作れること(確かめたら削除) |
| ⑦ | 片付け | Entra ID の診断設定はリソース グループの外にある |
① Entra ID の診断設定を作る
ワークスペースを作る。
az group create -n rg-sl-demo -l japaneastaz monitor log-analytics workspace create -n law-sl-demo -g rg-sl-demo -l japaneastEntra ID の診断設定は、ポータルなら「Microsoft Entra ID」⇒「監視と正常性」⇒「診断設定」で作る。
今回は REST API で作った(テナント単位の設定なので、URL にサブスクリプションが入らない)。
entra-ds.json : {"properties":{"workspaceId":"<ワークスペースのリソース ID>","logs":[{"category":"AuditLogs","enabled":true,"retentionPolicy":{"days":0,"enabled":false}},{"category":"SignInLogs","enabled":true,"retentionPolicy":{"days":0,"enabled":false}}, …(NonInteractiveUserSignInLogs、ServicePrincipalSignInLogs、ManagedIdentitySignInLogs も同じ形)]}}
az rest --method put --url "https://management.azure.com/providers/microsoft.aadiam/diagnosticSettings/ds-entra?api-version=2017-04-01-preview" --body @entra-ds.json作った診断設定は、ポータルの一覧で確認できる。
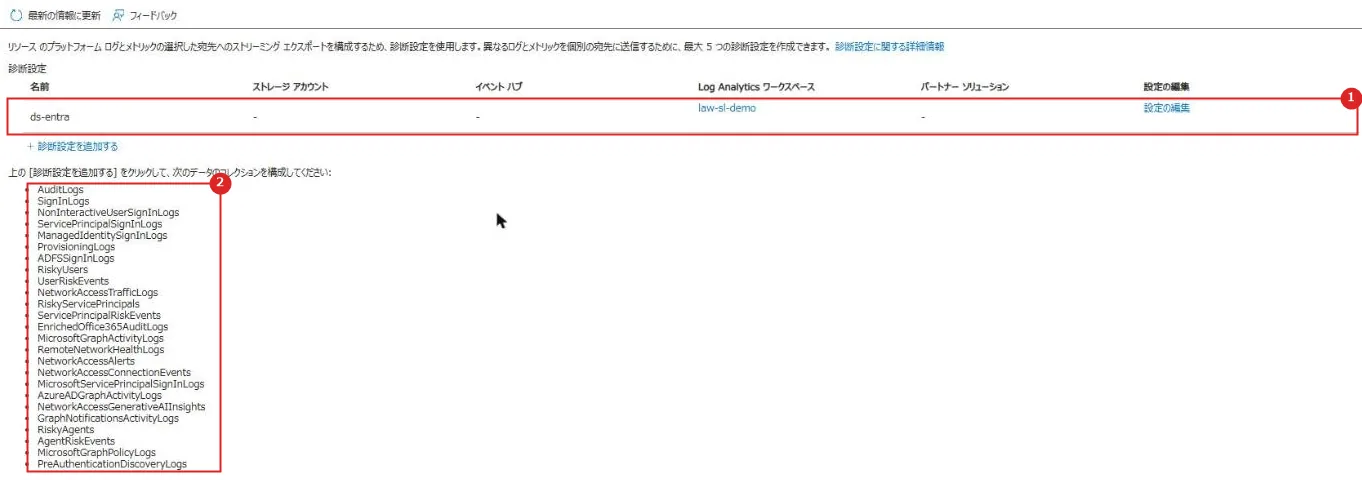
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ds-entra | 送り先は Log Analytics ワークスペース law-sl-demo だけ |
| 2 | カテゴリの一覧 | この画面では 26 個のカテゴリが並んでいた。診断設定は最大 5 つまで作れる |
「設定の編集」で、選んだカテゴリと送り先がわかる。
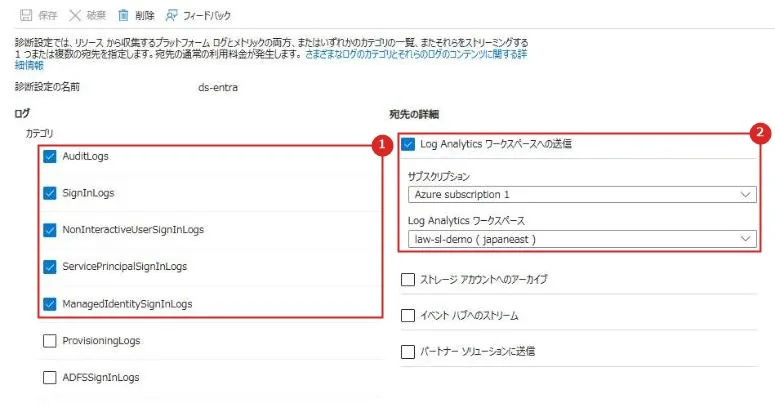
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | カテゴリ | AuditLogs と、サインイン ログの 4 種類にチェック |
| 2 | 宛先の詳細 | Log Analytics ワークスペースへの送信。 ほかにストレージ アカウント、イベント ハブ、パートナー ソリューションを選べる |
公式ドキュメント:Microsoft Entra ログを Azure Monitor ログと統合する | Microsoft Learn
② サインイン ログの一覧と詳細を見る
rbac-test で、シークレット ウィンドウから Azure portal と My Apps(myapplications.microsoft.com)にサインインした。
正しいパスワードと MFA で成功させたあと、わざとパスワードを間違えて失敗させた。
Entra のサインイン ログ(対話型)には、成功も失敗も並ぶ。
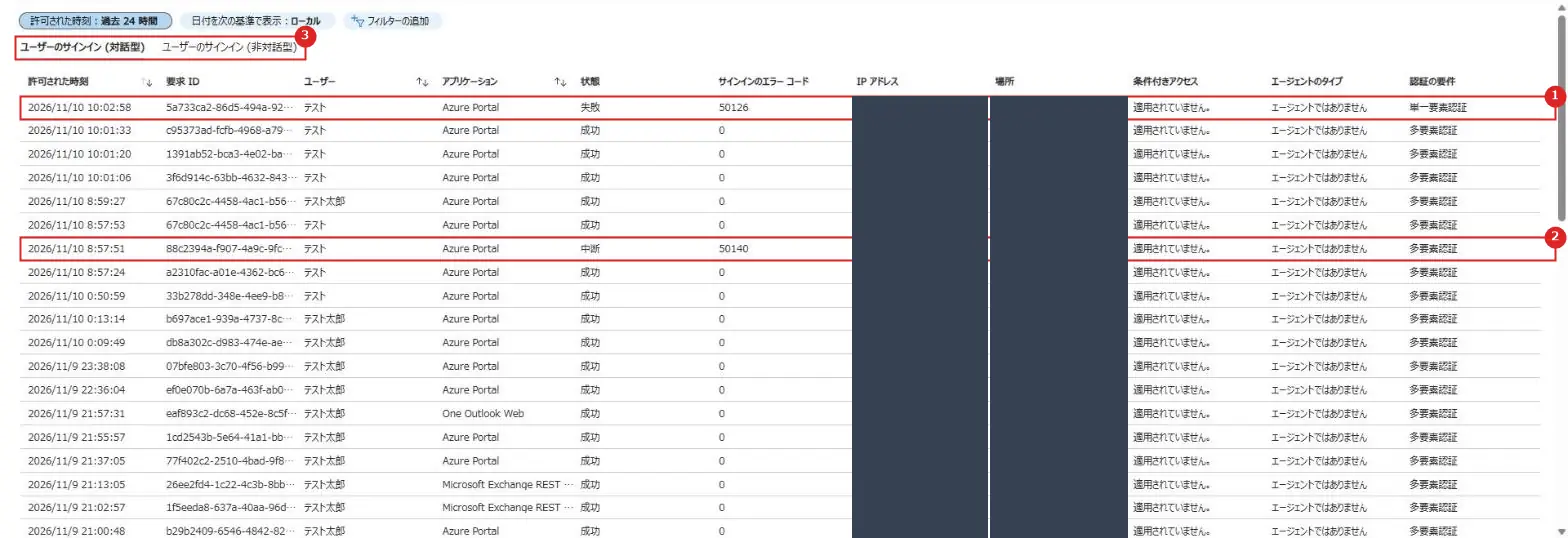
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 失敗 | パスワードを間違えたサインイン。 エラー コード 50126、認証の要件は「単一要素認証」 |
| 2 | 中断 | エラー コード 50140。 「サインインしたままにしますか?」の確認による中断で、ふつうのサインインの流れの一部 |
| 3 | タブ | 「ユーザーのサインイン(対話型)」と「ユーザーのサインイン(非対話型)」を切り替える |
50126 は、ユーザー名かパスワードが正しくないときのエラー。
公式でも、ユーザーの入力ミスでこのエラーがある程度記録されるのは想定どおり、としている。
行を選ぶと、詳細がタブごとに表示される。
「基本情報」には、失敗した理由がそのまま出る。
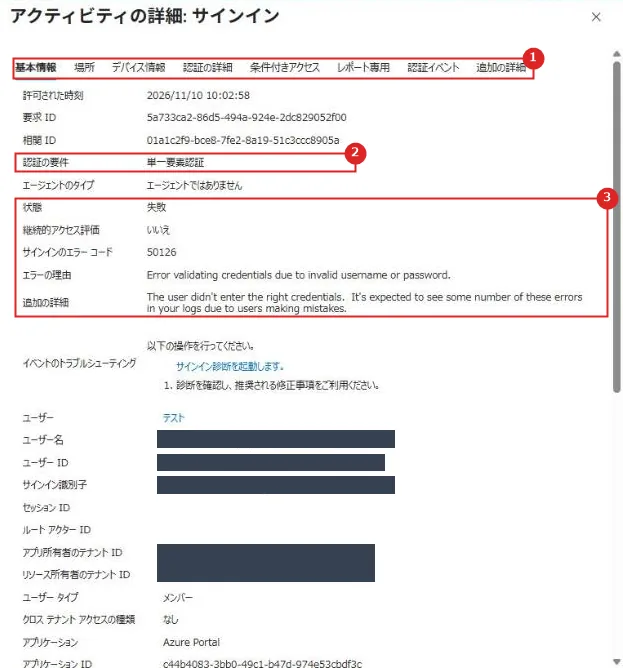
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | タブ | 基本情報、場所、デバイス情報、認証の詳細、条件付きアクセス、レポート専用など |
| 2 | 認証の要件 | 単一要素認証。パスワードの段階で失敗したので、MFA まで進んでいない |
| 3 | 状態とエラー | 失敗、エラー コード 50126、エラーの理由「Error validating credentials due to invalid username or password.」 |
「デバイス情報」には、使ったブラウザーと OS が出る。
「場所」には IP アドレスとおおまかな場所が出るが、公式は IP アドレスと実際の場所がはっきり結びつくわけではないと注意している(モバイル回線や VPN など)。
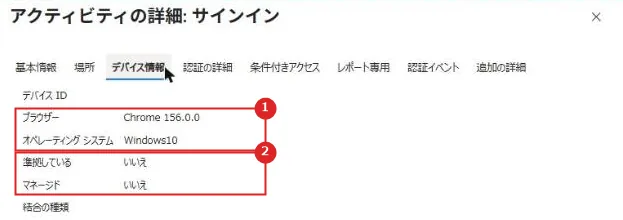
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ブラウザー | Chrome 156.0.0 |
| 2 | OS・準拠・マネージド | Windows10。準拠もマネージドも「いいえ」 |
成功したサインインの「認証の詳細」を見ると、どの認証ポリシーが適用されたかがわかる。
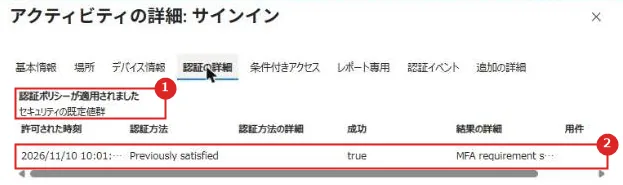
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 認証ポリシー | セキュリティの既定値群が適用された |
| 2 | 認証方法 | Previously satisfied(成功 true) |
公式では、認証の詳細には、トークンのクレームで認証の要件を満たした場合(パスワードなどの入力を求められない場合)も表示されるとしている。
今回は、直前のサインインで済ませた MFA で要件を満たしたためと思われる。
「条件付きアクセス」タブには、適用されたポリシーと結果が出る。
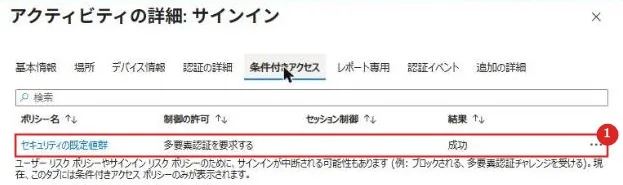
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | セキュリティの既定値群 | 制御の許可「多要素認証を要求する」、結果は成功 |
一覧の「条件付きアクセス」列は「適用されていません」だった。
公式では、この列はサインインに条件付きアクセスのポリシーが適用されなければ「Not applied」、適用・評価されれば「Success」、条件を満たしたうえで許可されなければ「Failure」になる。
今回、MFA を求めたのは条件付きアクセスのポリシーではなく、セキュリティの既定値群だった(条件付きアクセスは条件付きアクセスの記事を参照)。
公式ドキュメント:
サインイン ログのアクティビティの詳細について | Microsoft Learn
Microsoft Entra 認証と承認のエラー コード | Microsoft Learn
③ 非対話型のサインイン ログを見る
「ユーザーのサインイン(非対話型)」タブに切り替えると、行の数が一気に増える。
ポータルの裏で、アプリが Microsoft Graph や Azure Resource Manager のトークンを取りに行った記録。
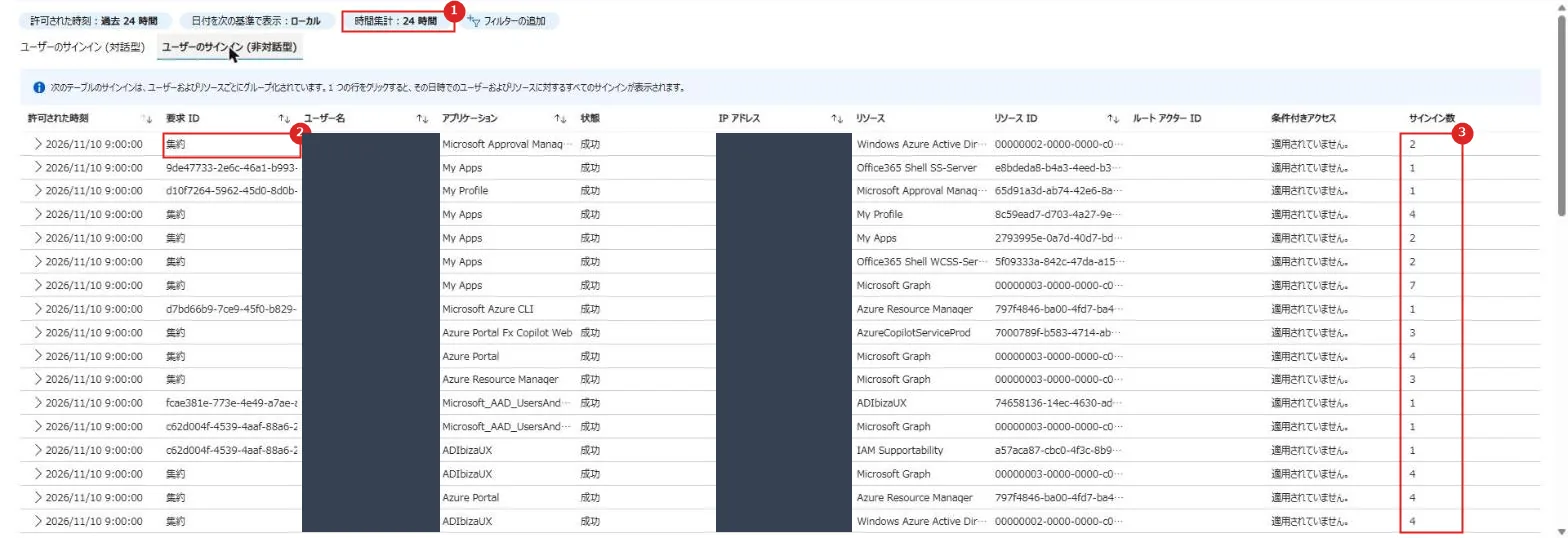
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 時間集計 | 24 時間。この間の同じ内容のサインインを 1 行にまとめている |
| 2 | 集約 | まとめられた行は、要求 ID が「集約」になる。行を開くと 1 件ずつ見られる |
| 3 | サインイン数 | まとめられた件数 |
ユーザーが操作しなくても、トークンを使ったサインインはこちらに記録される。
サインインを調べるときは、対話型だけでなく非対話型も見る。
公式ドキュメント:Microsoft Entra での非対話型ユーザー サインインとは | Microsoft Learn
④ Log Analytics に届くまでの時間を測る
診断設定を作った直後(約 2〜4 分後)に、rbac-test と test0001 でサインインした。
Entra のサインイン ログの画面にはすぐ出たが、Log Analytics には届かなかった。
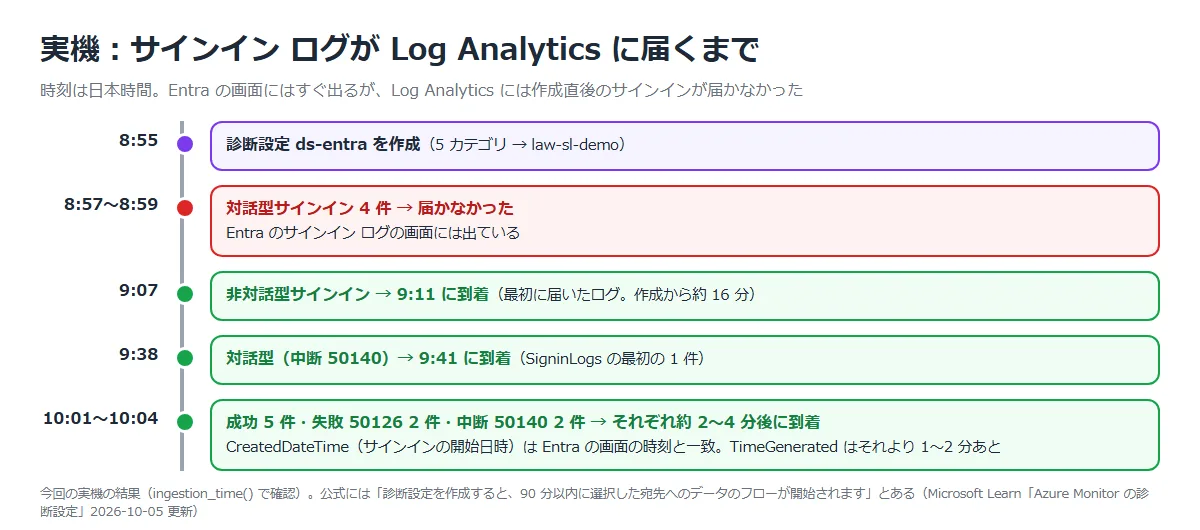
| 時刻(日本時間) | 出来事 | Log Analytics |
|---|---|---|
| 8:55 | 診断設定 ds-entra を作成 | – |
| 8:57〜8:59 | 対話型サインイン 4 件 | 届かなかった |
| 9:07 | 非対話型サインイン | 9:11 に到着(最初に届いたログ) |
| 9:38 | 対話型サインイン(中断 50140) | 9:41 に到着 |
| 10:01〜10:04 | 成功・失敗・中断の対話型サインイン 9 件 | それぞれ約 2〜4 分後に到着 |
届くまでの時間は、ingestion_time()(ワークスペースに取り込まれた時刻)で確かめた。
SigninLogs | project CreatedDateTime, TimeGenerated, ingestion_time(), AppDisplayName, ResultType | order by CreatedDateTime ascSigninLogs の CreatedDateTime は「サインインが開始された日時」で、Entra の画面の時刻と一致した。
TimeGenerated は、それより 1〜2 分あとの時刻になっていた。
サインインの時刻で並べたり絞り込んだりするときは、CreatedDateTime を使うほうが画面と合わせやすい。
公式には「診断設定を作成すると、90 分以内に選択した宛先へのデータのフローが開始されます」とある。
アクティビティ ログやリソース ログ(リソース ログの記事、Log Analytics の記事)と同じく、診断設定を作ってすぐのログで確かめようとせず、時間をおく。
公式ドキュメント:
Azure Monitor の診断設定 | Microsoft Learn
SigninLogs | Microsoft Learn
⑤ KQL で失敗を絞り込み、集計する
ワークスペースの「ログ」を開き、KQL モードでクエリを実行する。
まず、失敗したサインインだけを出す。
ResultType は文字列で、0 が成功。
SigninLogs | where ResultType != "0" | project TimeGenerated, UserPrincipalName, AppDisplayName, ResultType, ResultDescription, AuthenticationRequirement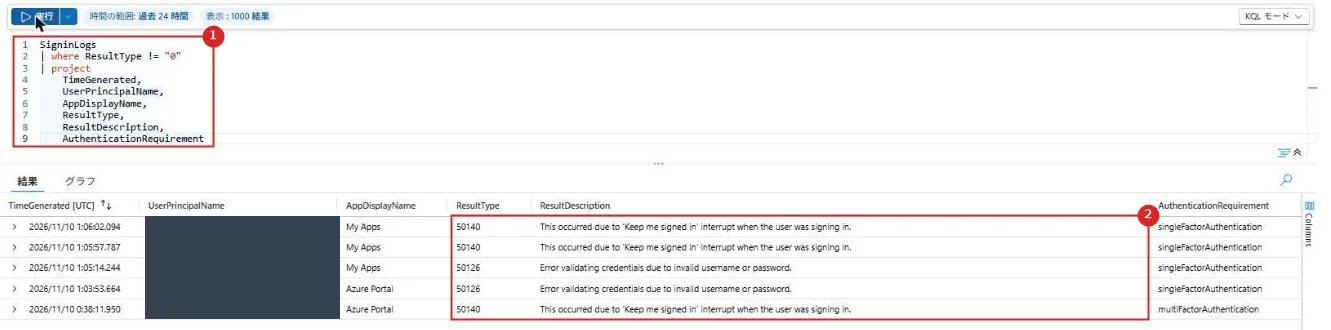
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | クエリ | ResultType が 0 以外のものを出す(エディターが自動で改行して整形した) |
| 2 | 結果 | 50126(パスワードの間違い)が 2 件、50140(サインインしたままにするかの確認)が 3 件 |
50140 は、ふつうのサインインの流れでも出る。
パスワードの失敗だけを見たいときは、ResultType == “50126” のようにエラー コードで絞る。
次に、対話型と非対話型をまとめて、ユーザーとアプリごとの回数と失敗の数を集計する。
union SigninLogs, AADNonInteractiveUserSignInLogs | summarize Total = count(), Failed = countif(ResultType != "0") by Type, UserPrincipalName, AppDisplayName | order by Total desc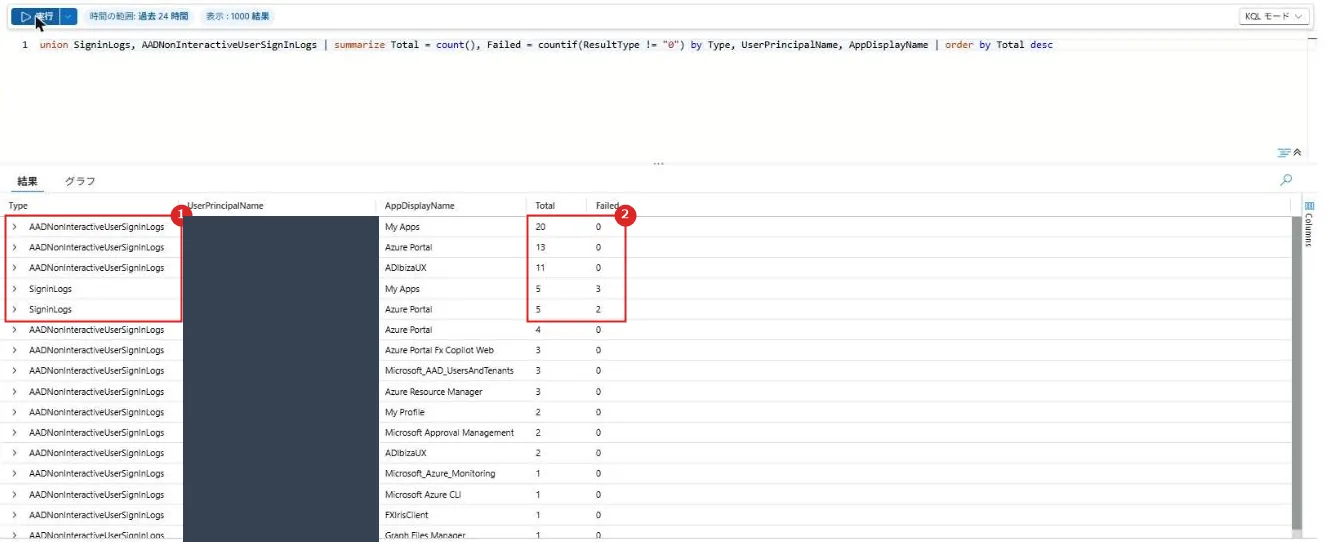
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Type | どのテーブルの行か。 非対話型(AADNonInteractiveUserSignInLogs)のほうがずっと多い |
| 2 | Total と Failed | 対話型の My Apps は 5 回中 3 回、Azure Portal は 5 回中 2 回が 0 以外(50126 と 50140) |
列の名前(Total = のところ)に日本語を使うと、構文エラーになった(「実機でつまずいた点」)。
公式ドキュメント:Log Analytics を使用して Microsoft Entra アクティビティ ログを分析する | Microsoft Learn
⑥ サインインの失敗でログ検索アラートを作る
パスワードの失敗が続いたら気づけるよう、ログ検索アラート ルールを作った。
15 分ごとに直近 15 分の 50126 を数え、2 件を超えたら発火する。
az monitor scheduled-query create がこの PC では拡張機能の読み込みエラーで動かなかったので、REST API で作った。
alert.json : {"location":"japaneast","properties":{"displayName":"alert-signin-failed","severity":2,"enabled":true,"scopes":["<ワークスペースのリソース ID>"],"evaluationFrequency":"PT15M","windowSize":"PT15M","criteria":{"allOf":[{"query":"SigninLogs | where ResultType == '50126'","timeAggregation":"Count","operator":"GreaterThan","threshold":2,"failingPeriods":{"numberOfEvaluationPeriods":1,"minFailingPeriodsToAlert":1}}]}}}
az rest --method put --url "https://management.azure.com/subscriptions/<サブスクリプション ID>/resourceGroups/rg-sl-demo/providers/Microsoft.Insights/scheduledQueryRules/alert-signin-failed?api-version=2023-12-01" --body @alert.json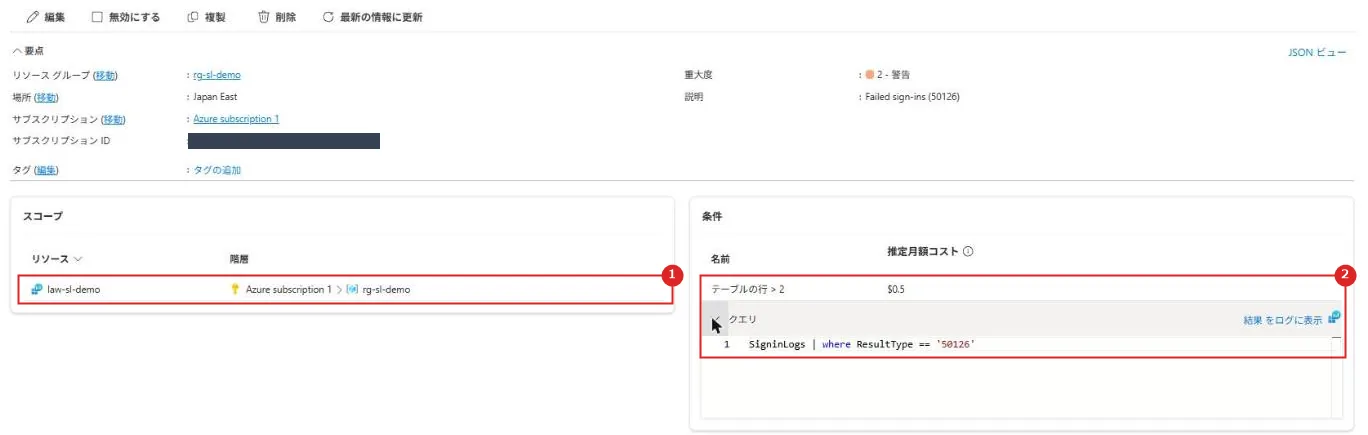
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | スコープ | ワークスペース law-sl-demo |
| 2 | 条件 | テーブルの行 > 2、クエリは SigninLogs | where ResultType == ‘50126’。 推定月額コストも表示される |
通知先(アクション グループ)は付けず、画面を確かめてすぐ削除した。
実際に使うときは、アクション グループでメールなどに通知する。
公式ドキュメント:ログ検索アラート ルールを作成または編集する | Microsoft Learn
⑦ 片付け
Entra ID の診断設定はリソース グループの外(テナント)にあるので、リソース グループを消しても残る。
先に消す。
az rest --method delete --url "https://management.azure.com/providers/microsoft.aadiam/diagnosticSettings/ds-entra?api-version=2017-04-01-preview"az group delete -n rg-sl-demo --yes診断設定の一覧(GET)が空になったことと、リソース グループがなくなったことを確かめた。
実機でつまずいた点
診断設定を作った直後のサインインが届かない
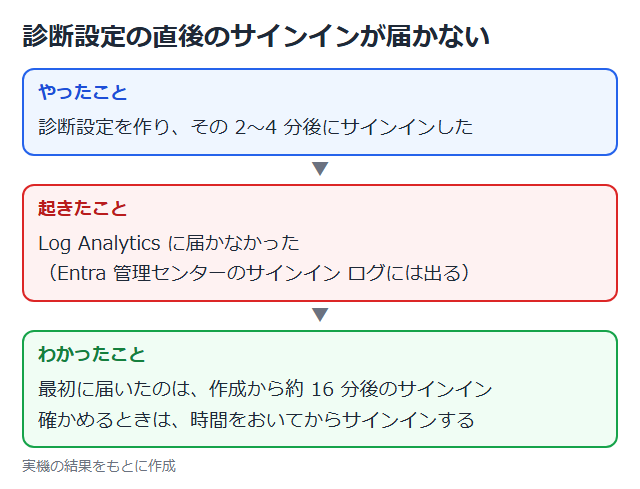
④ のとおり、作成から 2〜4 分後のサインインは Log Analytics に届かなかった(Entra の画面には出る)。
最初に届いたのは作成から約 16 分後。
Query could not be parsed at ‘回’ on line [1,63]
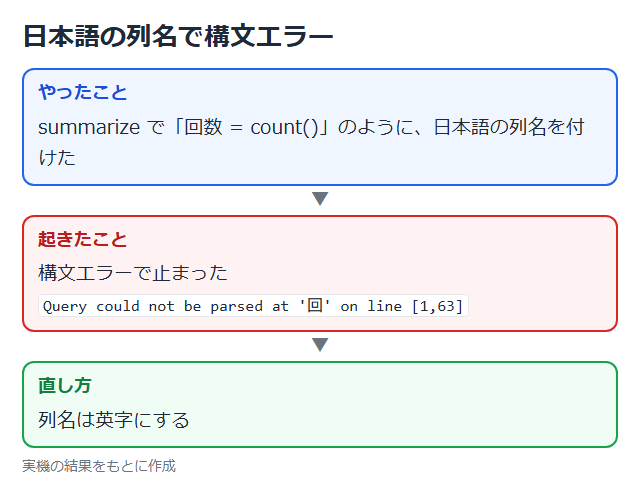
summarize で「回数 = count()」のように日本語の列名を付けると、この構文エラーになった。
列名は英字にする。
Query could not be parsed at ‘first’ on line [1,172]
「first = min(TimeGenerated)」のように first を列名にすると構文エラーになった。
別の名前にする。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 診断設定 | サインイン ログ(対話型・非対話型・サービス プリンシパル・マネージド ID)と監査ログを Log Analytics に送る | Entra の中には 7 日か 30 日しか残らず、あとから買ってもさかのぼれない |
| 長期の保管 | 監査で長く残す必要があれば、ストレージ アカウントへのアーカイブか、ワークスペースの長期保持を使う | 分析しないログまで分析の保持に置くと高くつく |
| 調べ方 | 対話型だけでなく非対話型も見る。 時刻は CreatedDateTime で合わせる | トークンを使ったアクセスは非対話型に出る |
| アラート | 50126 の急増など、失敗のパターンでログ検索アラートを作り、アクション グループで通知する | 攻撃に早く気づける |
| 権限 | ログを見るだけの人はレポート閲覧者。 診断設定を変えられるのはセキュリティ管理者以上に絞る | 診断設定を消されると記録が止まる |
公式ドキュメント:
データ保持のMicrosoft Entra | Microsoft Learn
Microsoft Entra ログを Azure Monitor ログと統合する | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 保持期間 | Free 7 日、P1・P2 30 日。ライセンスを上げてもさかのぼれない |
| 届くまでの時間 | 診断設定を作ってから 90 分以内に流れ始める。直後のログは届かないことがある |
| ライセンス | Log Analytics で Entra のログを分析するには、P1 か P2 が必要 |
| 料金 | Log Analytics に取り込んだ量に応じて料金がかかる。 非対話型のログは件数が多い |
| 片付け | Entra ID の診断設定はリソース グループの外にあり、リソース グループを消しても残る |
| 統合監査ログ | Microsoft 365 の統合監査ログとは別物で、保持の管理も別 |
まとめ
・サインイン ログは、誰が・どのアプリで・何にサインインしたかの記録で、対話型・非対話型・サービス プリンシパル・マネージド ID の 4 種類がある。
・Entra の中には Free で 7 日、P1・P2 でも 30 日しか残らない。
長く残すなら診断設定で外へ送る。
・診断設定のカテゴリごとに、Log Analytics の別のテーブル(SigninLogs、AADNonInteractiveUserSignInLogs など)に入る。
・実機では、作成直後のサインインは届かず、届き始めてからは約 2〜4 分で到着した。
・失敗は ResultType(50126 など)で絞り込み、ログ検索アラートで通知できる。
次回は Defender for Cloud の予定です。
コメント