
はじめに
DevOps 編の 18 回目は、シリーズのまとめ。
D0〜D17 の要点、導入のチェックリスト、Azure Pipelines と GitHub Actions の選び方、実機で出たエラーと直し方、廃止・変更の予定を 1 ページにまとめる。
シリーズの最初の回は全体像と無料枠だった。
前回は監視と保守だった。
全体の地図
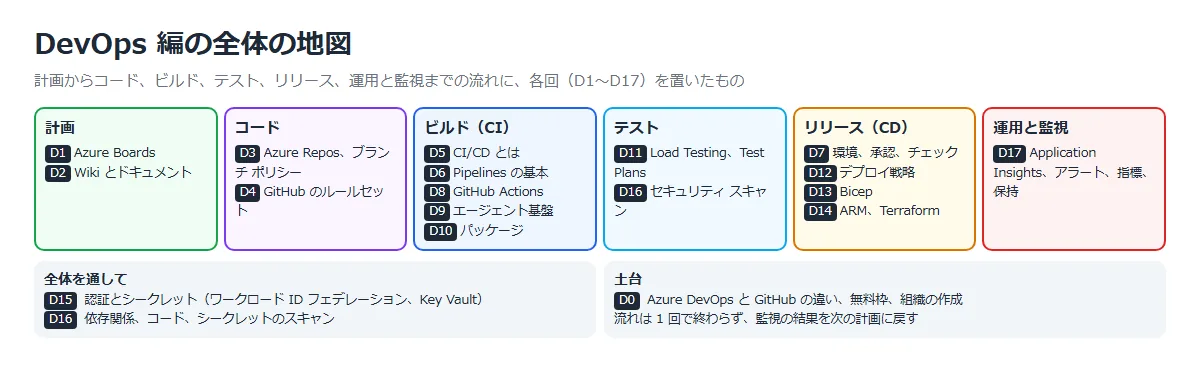
DevOps の流れ(計画、コード、ビルド、テスト、リリース、運用と監視)に、各回を置くと次のようになる。
認証とシークレット(D15)とセキュリティ スキャン(D16)は、特定の段階ではなく全体にかかわる。
Azure DevOps は、作業の計画、コードでの共同作業、ビルド、テスト、運用環境へのデプロイに必要なものをまとめたクラウドのプラットフォーム。
GitHub やほかの Git プロバイダーとも統合でき、GitHub のリポジトリと Azure Boards や Azure Pipelines を組み合わせることもできる。
公式ドキュメント:Azure DevOpsとは | Microsoft Learn
回ごとの要点
| 回 | テーマ | 覚えておくこと |
|---|---|---|
| D0 | 全体像 | Azure DevOps は Basic 5 人、Microsoft ホステッド 1 ジョブ(月 1,800 分)、セルフホステッド 1 ジョブ、Artifacts 2 GiB が無料 |
| D1 | Azure Boards | プロセスは作ったあと継承プロセスでカスタマイズする。 チームのエリアにサブエリアを含めないと、スプリントの集計に入らない |
| D2 | Wiki | プロジェクト Wiki とコード Wiki。 中身は Git の Markdown で、作業項目のリンクは # の前に半角スペースが要る |
| D3 | Azure Repos | 機能ブランチ+プル要求で main へ。 必須のポリシーがあると直接 push は TF402455 で拒否される |
| D4 | GitHub のルールセット | 無料プランでは公開リポジトリだけ。 直接 push、強制 push、保護したタグの付け替えを止める |
| D5 | CI/CD とは | テストが失敗すると Deploy は「Skipped due to conditions」になり、本番は前のバージョンのまま |
| D6 | Azure Pipelines の基本 | ${{ }} はコンパイル時、$[ ] はジョブの前、$( ) はタスクの前に評価される。 ビルド検証で、テストが通らない PR は完了できない |
| D7 | 再利用と統制 | extends テンプレート、変数グループ、環境の承認、ブランチ コントロール、必須テンプレート |
| D8 | GitHub Actions | ステージはなく、ジョブの needs で組む。 環境の必須レビューアーと OIDC で Azure にサインイン |
| D9 | エージェント基盤 | セルフホステッドは外向きのポーリング。 Managed DevOps Pools はジョブごとに新しいマシン。 VM と MDP のクォータは別 |
| D10 | パッケージ管理 | ビルド サービスは既定で Collaborator で、発行には Feed Publisher が要る。 同じ版はもう一度発行できない |
| D11 | テスト | Load Testing は不合格の条件でパイプラインを止められる。 Test Plans の計画やスイートの作成には Basic + Test Plans が要る |
| D12 | デプロイ戦略 | スロットのスワップ、Traffic %、機能フラグ。 スロット固有の設定とマネージド ID はスワップされない |
| D13 | Bicep | what-if で変更を確かめ、デプロイ スタックで削除の拒否を決める。 拒否設定には専用の権限が要る |
| D14 | ARM テンプレートと Terraform | Terraform は state で差分を出し、手作業の変更も plan に出る。 state は Azure Storage に置き、Entra ID で認証できる |
| D15 | 認証とシークレット | サービス接続はワークロード ID フェデレーション。 RG の共同作成者では Key Vault のシークレットは読めない |
| D16 | セキュリティ スキャン | Dependabot、CodeQL、プッシュ保護。 チェックの失敗でマージを止めるには、ルールセットで必須にする |
| D17 | 監視と保守 | OpenTelemetry で計測し、アラート中は「Query Azure Monitor alerts」のチェックでデプロイを止める |
導入チェックリスト
新しくプロジェクトを始めるときに確認したい項目を、分野ごとに並べた。
右の列は詳しく扱った回。
計画とコード
| 確認すること | 回 |
|---|---|
| プロセス(Basic、Agile、Scrum、CMMI)を決め、カスタマイズは継承プロセスで行う | D1 |
| チームとエリアの対応を決める(サブエリアを含めるか) | D1 |
| コードに関わる人は Basic、計画だけの人は利害関係者にする | D1 |
| main に必須のポリシー(レビュー担当者、作業項目のリンク、コメントの解決、ビルド検証)を付ける | D3、D6 |
| GitHub ではルールセットで既定のブランチとリリースのタグを守る | D4 |
| 公開リポジトリでは、コミットに個人のメール アドレスが入らない設定にする | D4 |
CI/CD
| 確認すること | 回 |
|---|---|
| YAML パイプラインにし、トリガーとパス フィルターで必要なときだけ動かす | D6 |
| Build と Deploy を分け、テストが失敗したらデプロイしない | D5 |
| 共通の処理はテンプレートにし、本番は extends と必須テンプレートで形を決める | D7 |
| 本番の環境に承認とブランチ コントロールを付ける | D7、D8 |
| アラート中はデプロイしないように「Query Azure Monitor alerts」を付ける | D17 |
| スロットや機能フラグで、戻しやすいデプロイにする | D12 |
| エージェントのクォータ(VM と Managed DevOps Pools は別)を先に確かめる | D9 |
IaC
| 確認すること | 回 |
|---|---|
| Bicep ならリンターのルールを bicepconfig.json で決め、パイプラインでも同じルールで止める | D13 |
| デプロイ前に what-if(Terraform なら plan)で変更を確かめる | D13、D14 |
| Terraform の state はリモートに置き、共有キーではなく Entra ID で認証する | D14 |
| 消されると困るリソースは、デプロイ スタックの拒否設定で守る | D13 |
セキュリティ
| 確認すること | 回 |
|---|---|
| Azure へのサービス接続はワークロード ID フェデレーション(GitHub Actions は OIDC)にする | D15、D8 |
| サービス接続のスコープはリソース グループなどに絞り、データ プレーンのロールは別に付ける | D15 |
| シークレットは Key Vault に置き、ログのマスクを過信しない | D15 |
| Dependabot、CodeQL、プッシュ保護を有効にする | D16 |
| パッケージのフィードの権限(Collaborator と Feed Publisher)を確かめる | D10 |
テストと運用
| 確認すること | 回 |
|---|---|
| 負荷テストに不合格の条件を付けて、パイプラインで止める | D11 |
| アプリを OpenTelemetry で計測し、Application Insights に送る | D17 |
| 失敗率や応答時間のアラートと、通知先のアクション グループを作る | D17 |
| 標準の可用性テストを 5 か所以上から動かす | D17 |
| 保持ポリシー(実行、成果物、パッケージ)を決める | D17 |
Azure Pipelines と GitHub Actions の選び方
このシリーズで両方を使った結果から、違いを次のように整理する。
| 観点 | Azure Pipelines | GitHub Actions |
|---|---|---|
| ソース | Azure Repos、GitHub、Bitbucket Cloud など | GitHub のリポジトリ |
| 構成 | ステージ > ジョブ > ステップ。 1 つの YAML にステージを書ける | ワークフロー > ジョブ > ステップ。 ステージはなく、needs でつなぐ |
| デプロイ前の制御 | 環境やサービス接続の承認とチェック(ブランチ コントロール、必須テンプレート、Azure Monitor アラートの照会など) | 環境の保護ルール(必須レビューアー、デプロイ ブランチの制限) |
| Azure への接続 | サービス接続(ワークロード ID フェデレーション) | OpenID Connect |
| 実行環境 | Microsoft ホステッド、セルフホステッド、Managed DevOps Pools | GitHub ホステッド ランナー、セルフホステッド ランナー |
| 組み合わせる機能 | Azure Boards、Azure Test Plans、Azure Artifacts | GitHub Projects、GitHub Packages、Dependabot、CodeQL |
| こういうとき | 向いているもの |
|---|---|
| コードが GitHub にあり、公開リポジトリのセキュリティ機能も使いたい | GitHub Actions |
| 承認やチェックで本番のデプロイを細かく統制したい | Azure Pipelines |
| 手動テストの管理(Test Plans)や、Boards と一体で運用したい | Azure Pipelines(Azure DevOps) |
| コードは GitHub、計画とデプロイは Azure DevOps | 組み合わせ(Azure Boards アプリ、Pipelines のソースに GitHub) |
実機で出たエラーと直し方
各回の「実機でつまずいた点」を 1 つの表にまとめた。
クォータや権限のように、どの環境でも起こりうるものが多い。
| 回 | エラー・症状 | 原因と直し方 |
|---|---|---|
| D1 | This item cannot be reordered because it is owned by another team | チームのエリアにサブエリアが含まれていなかった。 チームの設定で「Include sub areas」を選ぶ |
| D2 | #番号 が作業項目のリンクにならない | 全角の文字の直後に # を書いていた。 # の前に半角スペースを入れる |
| D4 | This commit will be authored by(個人のメール アドレス) | GitHub の「Keep my email addresses private」をオンにする |
| D5、D12 | Operation cannot be completed without additional quota. | 東日本の F1 / S1 の上限が 0 だった。 西日本で作るか、クォータの引き上げを申請する |
| D6 | TF402455: Pushes to this branch are not permitted | 必須のポリシーがあるブランチは PR でしか更新できない |
| D7 | Mapping values are not allowed in this context. | script の値の「: 」がキーと値の区切りと読まれた。 script: | のブロック形式にする |
| D7 | Required template が Failed | Repository に「プロジェクト/リポジトリ」と入れていた。 リポジトリ名だけにする |
| D9 | standardBasv2Family の上限が 0 など | VM と Managed DevOps Pools のクォータを確かめ、使えるサイズにする |
| D10 | refusing to allow an OAuth App to create or update workflow without workflow scope | トークンに workflow スコープがなかった |
| D13 | DeploymentStackTenantRegistrationFailed | 初めて拒否設定を使うときに出た。 数分おいて再実行すると通った |
| D13 | DeploymentStackActionForbidden(manageDenySetting) | サービス プリンシパルに「Azure Deployment Stack 所有者」を付ける |
| D14 | terraform: command not found | ubuntu-latest に Terraform がなかった。 版を固定してインストールするステップを足す |
| D15 | Caller is not authorized to perform action on resource. | RBAC の Key Vault に「キー コンテナー シークレット ユーザー」を付ける |
| D16 | Pull Request has merge conflicts | 「@dependabot rebase」で Dependabot に作り直させる |
| D17 | F1 では Application Insights が選べない | コードで Microsoft OpenTelemetry Distro を入れて計測する |
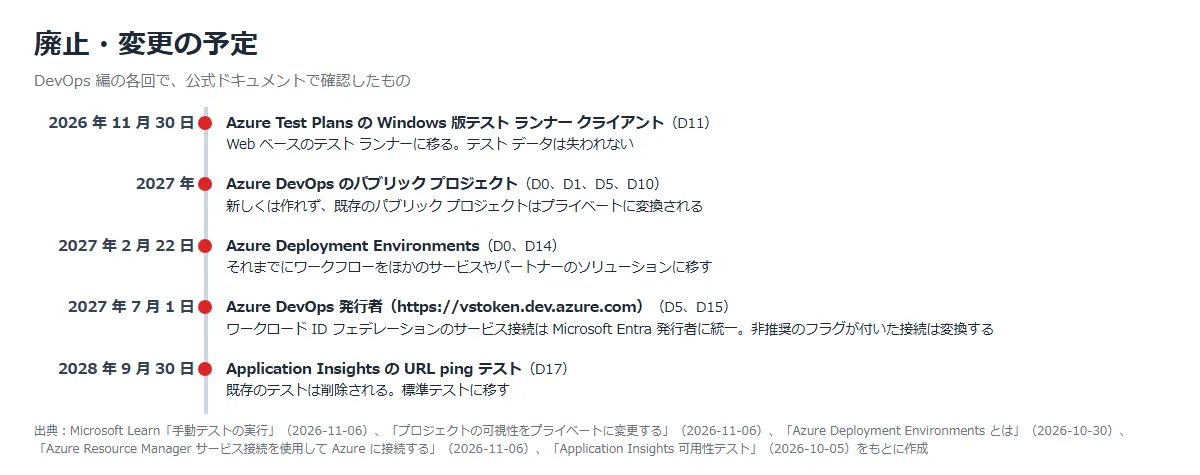
廃止・変更の予定
各回で確認した廃止の予定を、日付の順に並べた。
| 日付 | 対象 | すること |
|---|---|---|
| 2026 年 11 月 30 日 | Azure Test Plans の Windows 版テスト ランナー クライアント | Web ベースのテスト ランナーに移る |
| 2027 年 | Azure DevOps のパブリック プロジェクト | 既存のものはプライベートに変換される。 公開したいなら GitHub を検討する |
| 2027 年 2 月 22 日 | Azure Deployment Environments | ワークフローをほかのサービスやパートナーのソリューションに移す |
| 2027 年 7 月 1 日 | Azure DevOps 発行者(vstoken.dev.azure.com) | ワークロード ID フェデレーションのサービス接続を Microsoft Entra 発行者にする |
| 2028 年 9 月 30 日 | Application Insights の URL ping テスト | 標準テストに移す |
公式ドキュメント:
手動テストの実行 | Microsoft Learn
プロジェクトの可視性をプライベートに変更する | Microsoft Learn
Azure Deployment Environments とは | Microsoft Learn
Azure Resource Manager サービス接続を使用して Azure に接続する | Microsoft Learn
Application Insights 可用性テスト | Microsoft Learn
まとめ
・DevOps の流れ(計画、コード、ビルド、テスト、リリース、運用と監視)を、Azure DevOps か GitHub、またはその組み合わせで回す。
・main は必須のポリシーやルールセットで守り、変更はプル要求とビルド検証を通す。
・本番へのデプロイは、環境の承認とチェックで統制し、アラート中は止める。
・Azure への接続はワークロード ID フェデレーション(OIDC)にし、シークレットは Key Vault に置く。
・IaC は what-if や plan で変更を確かめてから適用する。
・クォータと権限のエラーは多くの回で出た。
先に上限とロールを確かめる。
・廃止の予定(2026 年 11 月〜2028 年 9 月)を確認し、早めに移行する。
公式ドキュメント:
Azure DevOpsとは | Microsoft Learn
承認とチェックを定義する | Microsoft Learn
コメント